啟用 SLES 即時修補並驗證核心修復

為 SLES 16.0 或 15 SP7 設定正確的即時修補路徑,套用符合條件的核心修復程序,並確認哪些修復程序處於活動狀態,而不會將其與需要重新啟動的核心更新混淆。
使用 SUSE 支援的 DISA STIG 設定檔(適用於 SLES 15),透過 OpenSCAP 掃描伺服器,並在測試系統上審查基準後才進行修復。例如,假設一位名叫 Alex 的管理員正在為受監管的服務準備一台 SLES 15 伺服器:Alex 使用以下工作流程來識別問題、測試變更並收集證據,但他不會將一次乾淨的自動掃描結果視為合規性批准。
這些命令遵循 SUSE 針對 SLES 15 的最新 STIG 指南。設定檔內容可能會隨著軟體包更新和 DISA 基準測試版本的發布而變化,因此在使用此程序之前,請先驗證適用的版本和系統特定要求。終端影像僅用於示範指令,並不顯示實際掃描輸出。
首先記錄主機的 SLES 服務包、用途、網路角色和應用程式。 Alex 記下哪些服務必須保持可用、管理員如何連接,以及如果安全加固變更導致存取中斷時的復原方法。這個範圍很重要:即使資料庫主機和通用伺服器使用相同的作業系統 STIG 設定文件,它們也可能具有不同的已核准例外。
選擇內容前,請先檢查已安裝的版本:
cat /etc/os-release
hostnamectl
然後透過DISA STIG 官方下載頁面取得適用的 SLES 15 STIG 清單和基準測試修訂版。將清單與系統系列相匹配,並遵循貴組織的評估指南。 SUSE 文件支援「DISA STIG for SUSE Linux Enterprise 15」SCAP 設定文件,但這本身並不能確定貴機構需要哪個版本或對主機進行認證。
在已註冊且可存取對應儲存庫的 SLES 系統上,安裝 OpenSCAP 命令列公用程式和 SCAP 安全指南內容:
sudo zypper install openscap-utils scap-security-guide以下列出的軟體套件名稱和 SLES 15 資料流位置均記錄在SUSE 的 OpenSCAP 安全加固指南和SUSE 的 STIG 流程中。軟體包儲存庫和設定檔版本可能會因服務包和更新等級而異。請列出已安裝的資料流並檢查候選文件,而不是假設文件名稱或設定檔:
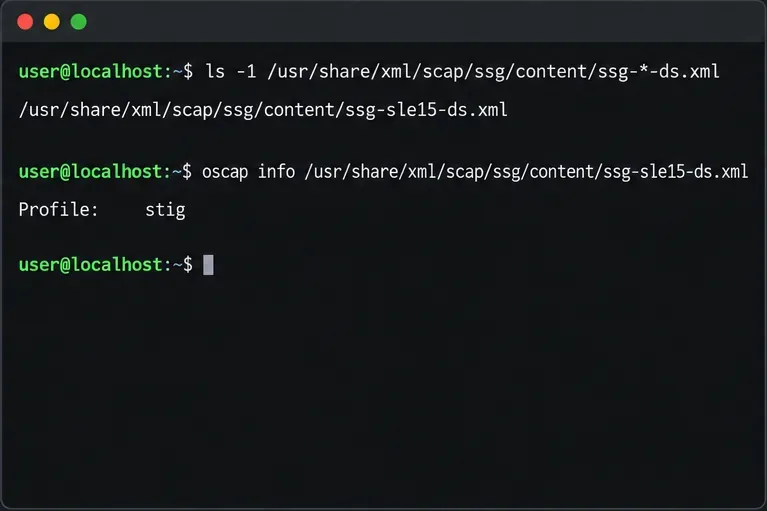
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
確認 SLES 15 資料流存在,且設定檔清單中包含該檔案stig。如果缺少該文件或設定文件,請停止並解決軟體包或儲存庫不符的問題;請勿使用其他作業系統的基準測試程式。
在產生報表之前,請建立受保護的證據目錄。先進行掃描,無需更改系統設定:
sudo install -d -m 0700 /root/stig-review
sudo oscap xccdf eval \
  --profile stig \
  --results /root/stig-review/baseline.xml \
  --report /root/stig-review/baseline.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
開啟 HTML 報告並仔細查看每項結果,尤其要注意失敗項目、錯誤以及無法檢查的規則。請妥善保存 XML 和報告,因為它們是敏感的配置資訊。這些資訊可能洩漏主機詳情和安全狀況,因此只能透過授權管道儲存或傳輸。
接下來,在非生產環境中複製或建立伺服器快照。在應用自動化變更之前,請驗證應用程式行為、身分存取、網路、監控和復原功能。 SUSE 提醒管理員,由於修復會更改系統配置,因此請務必先在生產環境之外進行測試。在測試主機上,文件中記錄的即時修復方法如下:
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /root/stig-review/remediation.xml \
/usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml產生的結果可能包含修復前和修復後的測試結果。標記為「已修復」的規則fixed表示已套用自動修復程序且該規則通過了評估;標記error為「未修復」則表示該規則的修復失敗。這兩種狀態均不能取代對底層需求的運行測試或審查。
在審查測試行為後,使用新的輸出路徑執行一次單獨的掃描。僅掃描評估有助於區分當前狀態和修復運行後的狀態:
sudo oscap xccdf eval \
  --profile stig \
  --results /root/stig-review/final.xml \
  --report /root/stig-review/final.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
不要指望每條規則都能自動修復。應根據系統所選的 DISA 清單版本,對規則的完整檢查和修復文字進行調查。某些規則需要服務所有者的明確決策、特定站點的配置或人工證據。如果某條規則不適用或無法滿足,則應透過組織的正式例外處理流程記錄其理由和補償控制措施;更改或調整設定檔本身並不能使該要求得到滿足。
為了方便檢查清單的審核,SUSE 文件中提供了匯出 XCCDF 檔案的方法,該檔案可以匯入 DISA STIG Viewer 中。請使用支援的選項產生該文件,然後根據目前使用者說明將其匯入到 Viewer 中:

sudo oscap xccdf eval \
  --profile stig \
  --stig-viewer /root/stig-review/results_stig.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Alex 為虛構伺服器提供的證據包記錄了主機和服務包標識、基準測試版本、SCAP 內容版本、掃描日期、基線報告和最終報告、修復措施、人工檢查以及已批准的例外情況。請確認這些文件存在,並且只有授權審核人員才能讀取:
sudo ls -l /root/stig-review在宣布任務完成之前,請先驗證最終報告是否反映了變更後的掃描結果,所有剩餘的發現項是否都有負責人和處理方式,以及伺服器所需的各項服務是否仍正常運作。 STIG 合規性是一種與特定基準和系統範圍相關的評估狀態;OpenSCAP 支援該評估,但不授予認證或保證滿足所有站點要求。
為 SLES 16.0 或 15 SP7 設定正確的即時修補路徑,套用符合條件的核心修復程序,並確認哪些修復程序處於活動狀態,而不會將其與需要重新啟動的核心更新混淆。
SLES 15 SP5 可以在線上遷移到 SP6,但每個節點都必須重新啟動。請使用經過測試的滾動升級或藍綠切換方案,以確保工作負載的可存取性。
在 SLES 15 SP7 上建立、完善和驗證最小權限 AppArmor 設定文件,並明確說明 SLES 16 的 SELinux 預設設定。
使用 SUSE 支援的 STIG 設定檔掃描 SLES 15,測試修復,查看剩餘結果,並保留評估證據。
使用 SUSE 最新指南,透過 DNS、連接埠 9090、systemd 套接字、firewalld、TLS 和登入設定來追蹤失敗的 Cockpit 連線。
在 SLES 15 上使用 YaST 和 Wicked 建立冗餘乙太網路連接,配置主備綁定,並驗證兩個連接埠和故障轉移。
將現有的 SLES 15 系統轉換為經過審核的 AutoYaST 設定文件,對其進行驗證,並使用該設定檔以更少的手動步驟部署測試伺服器。
安裝 SLES 15 KVM 和 libvirt 工具,啟用正確的主機服務,並配置選定的虛擬機器在重新啟動後啟動。
使用 systemd 作業和先前的啟動日誌來尋找運行緩慢的服務、掛載點或儲存依賴項,然後修正它,而不掩蓋原因。
使用 firewall-cmd 檢查活動區域,安全地允許 HTTP,保留 SSH 訪問,並驗證該規則在 SLES 15 上重新加載後是否仍然存在。







