在 SLES 15 上啟用 FIPS 模式並驗證啟動狀態

依照 SUSE 的 SP7 程式啟用 FIPS 模式,安全重啟,驗證活動策略,並檢查您的合規性要求是否需要經過驗證的模組。
對於 SUSE Linux Enterprise Server 上的新資料卷,如果您希望 SUSE 在一個工作流程中建立加密分割區及其掛載配置,請使用 YaST Expert Partitioner。cryptsetup如果您需要可重複的命令列設置,並且還可以管理/etc/crypttab、/etc/fstab和啟動測試,則可以使用此方法。這兩種方法都無法在不承擔風險的情況下對現有磁碟區進行就地加密:在分割區上建立 LUKS 會覆寫其內容。
本文檔遵循 SLES 15 SP7 的說明;舊版本的服務包可能有所不同。適用範圍:新資料分割區(非根分割區)/boot或沒有變更計畫的生產資料庫磁碟。開始之前,請備份資料並確認目標分割區和密碼復原設定。
| 選擇 | 最佳匹配 | 主要權衡 |
|---|---|---|
| YaST 專家分區器 | SLES 主機上的一個新資料卷 | 手動設定編輯較少;可用選項和標籤取決於已安裝的 SLES 服務包。 |
cryptsetup | 自動化或希望進行明確控制的管理員 | 您必須自行配置解鎖和掛載行為,並在重新啟動到生產環境之前進行測試。 |
| LUKS1 | 與舊工具或系統的兼容性 | 與 LUKS2 相比,LUKS2 的頭部格式較舊,金鑰槽位也較少。 |
| LUKS2 | 新的部署,其中整個軟體堆疊都支援它 | YaST 需要明確啟用其 LUKS2 支援;PBKDF 選擇會影響相容性和記憶體使用。 |
YaST 從 SLES 15 SP4 開始支援 LUKS2,但 SUSE 將其選擇器標記為實驗性功能,需要明確啟用。請勿為了啟用 LUKS2 而變更生產環境的啟動參數。如果執行系統的分割工具不支援 LUKS2,請使用經過驗證的 CLI 路徑或 YaST 提供的預設選項。 LUKS2 具有更新的分區頭,最多支援 32 個按鍵和標籤,並且可以使用 Argon2,但 Argon2 會消耗更多記憶體。為了相容於舊版工具,請選擇 LUKS1;只有在測試過服務包、恢復工具和備份後,才可選擇 LUKS2。有關具體選項,請參閱 SUSE 的YaST Expert Partitioner 參考文件。
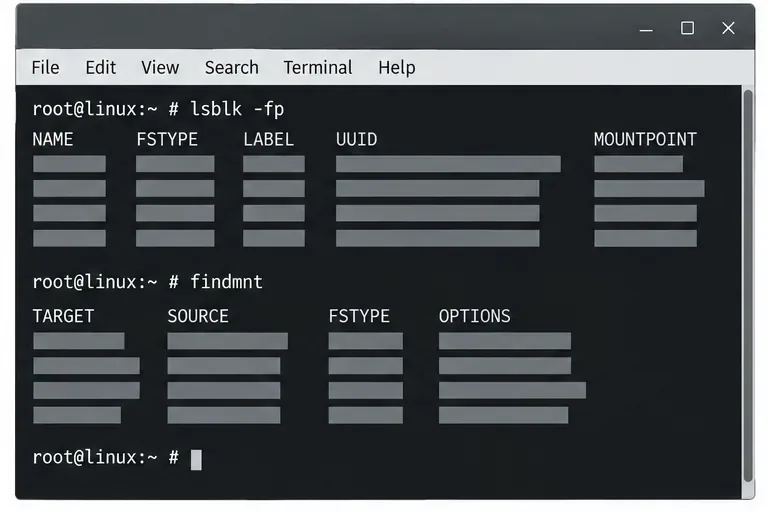
lsblk -fp命令findmnt。根據穩定的裝置識別碼、大小、目前檔案系統和掛載點來匹配磁碟或分割區。確認它是專用的、備份的目標。如果它包含所需數據,則停止;YaST 的加密工作流程會格式化所選分割區。/etc/fstab在啟動時自動掛載,還是保持可手動掛載狀態。 SUSE 指出,可能需要在提示時安裝所需的加密軟體。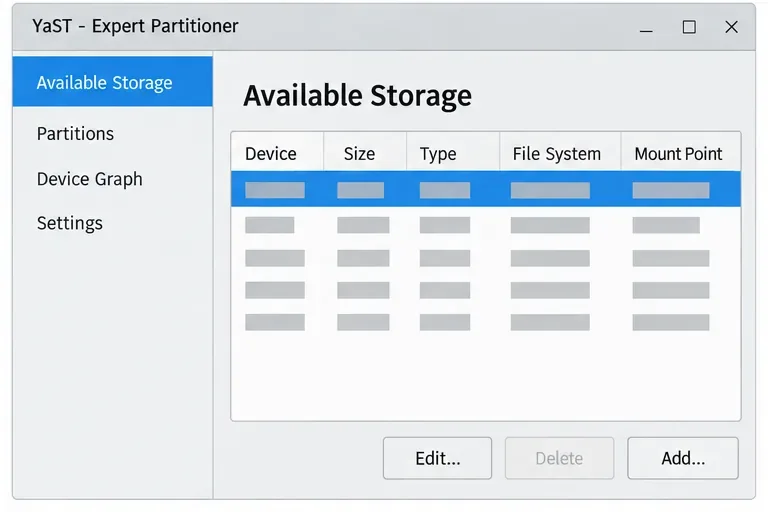
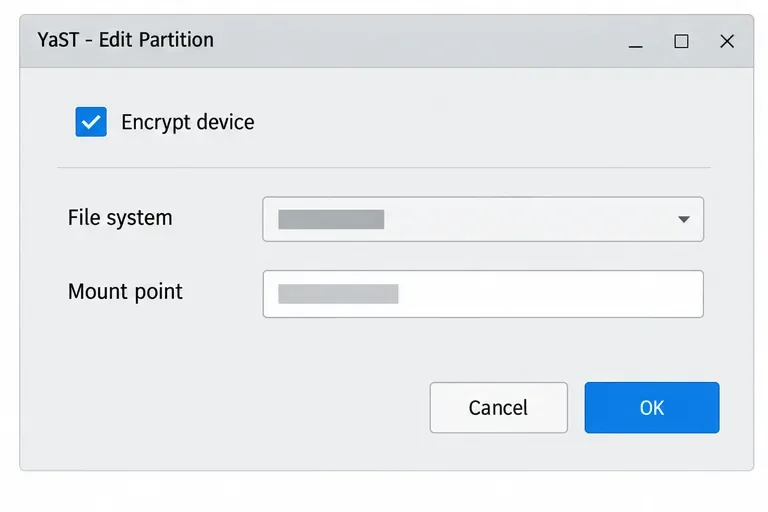
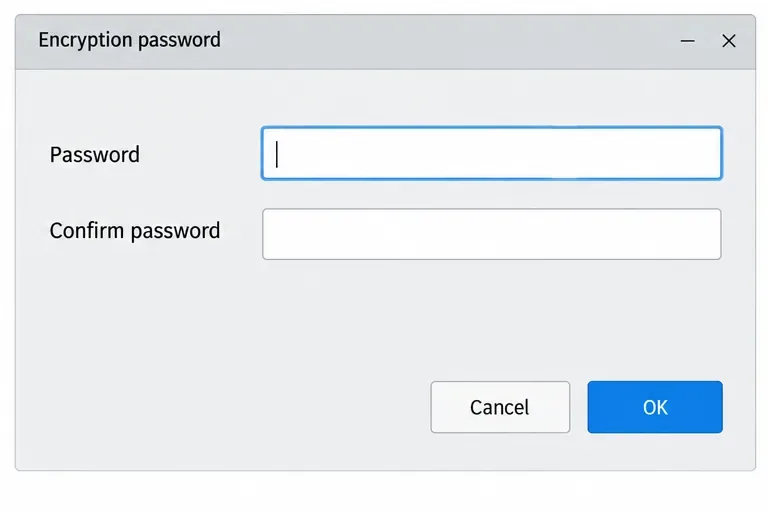
cryptsetup:更多控制權,更多人工操作僅對已驗證並備份的全新未掛載分割區使用此方法。檢查是否cryptsetup已安裝cryptsetup --version;如果未安裝,請使用經批准的 SLES 軟體倉庫和您所在組織的軟體包安裝流程。將佔位符替換為已確認的穩定路徑/dev/disk/by-id/。格式化指令會破壞目標上的資料;切勿對猜測的/dev/sdX名稱執行此指令。 SUSE 的SLES 15 SP7 加密指南解釋了 YaST 工作流程及其局限性。
DEVICE=/dev/disk/by-id/REPLACE_WITH_VERIFIED_ID
sudo cryptsetup luksFormat --type luks2 "$DEVICE"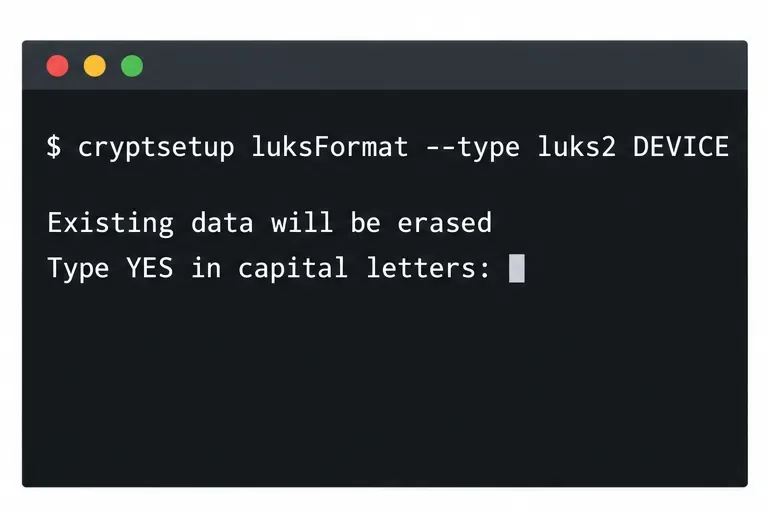
luksFormat初始化 LUKS 標頭並覆蓋目標裝置上的現有內容。確認前請先驗證設備識別碼。/dev/mapper/appdata_crypt在您輸入密碼短語後建立。sudo cryptsetup open "$DEVICE" appdata_crypt
/srv/appdata。建立檔案系統會擦除映射裝置上的數據,因此請僅在新映射的裝置上執行此操作。sudo mkfs.xfs /dev/mapper/appdata_crypt
sudo mkdir -p /srv/appdata
sudo mount /dev/mapper/appdata_crypt /srv/appdata
/etc/crypttab,並將對應器掛載點新增至設定/etc/fstab。使用以下命令檢索 LUKS UUID sudo cryptsetup luksUUID "$DEVICE",然後替換配置中的範例佔位符:# /etc/crypttab
appdata_crypt UUID=PASTE_LUKS_UUID_HERE none luks
# /etc/fstab
/dev/mapper/appdata_crypt /srv/appdata xfs defaults 0 2重啟前請測試映射和掛載。確認cryptsetup status appdata_crypt報告的對應符合預期,findmnt /srv/appdataXFS 檔案系統位於目標路徑,且lsblk -f加密容器和已對應的檔案系統都已顯示。如果伺服器是無頭伺服器,啟動時可能會出現密碼提示,阻止無人值守掛載;請勿將明文金鑰儲存在同一台主機上。對於集中管理的伺服器金鑰,SUSE 的cryptctl 文件描述了一種獨立的金鑰伺服器設計,該設計有其自身的可用性、備份和信任要求。
LUKS 可保護鎖定裝置上的數據,例如從已關機的伺服器移除的磁碟。掛載後,主機權限控制存取權限。請單獨加密備份,並將帶有 LUKS 標頭的備份與受保護的恢復材料一起儲存。 LUKS 無法保護未上鎖的磁碟區或已遭入侵的運作系統。
對於單一 SLES 資料卷,如果 YaST 的可用格式符合您的要求,則首選 YaST。cryptsetup當自動化程度較高,需要額外配置時,才應使用 YaST。在服務恢復之前,請先驗證解鎖、掛載、應用程式存取權限和恢復情況。
依照 SUSE 的 SP7 程式啟用 FIPS 模式,安全重啟,驗證活動策略,並檢查您的合規性要求是否需要經過驗證的模組。
比較 YaST 和 cryptsetup 以建立新的加密 SLES 資料卷,選擇 LUKS1 或 LUKS2,並安全地驗證解鎖和掛載行為。
在 SLES 15 上設定 RMT,鏡像授權儲存庫,並從測試用戶端驗證 HTTPS 註冊和軟體包存取。
使用 YaST 的基於 SSSD 的登入管理將 SLES 15 連接到 AD,然後驗證目錄查找、網域登入和 Kerberos 票證。
為 SLES 16.0 或 15 SP7 設定正確的即時修補路徑,套用符合條件的核心修復程序,並確認哪些修復程序處於活動狀態,而不會將其與需要重新啟動的核心更新混淆。
SLES 15 SP5 可以在線上遷移到 SP6,但每個節點都必須重新啟動。請使用經過測試的滾動升級或藍綠切換方案,以確保工作負載的可存取性。
在 SLES 15 SP7 上建立、完善和驗證最小權限 AppArmor 設定文件,並明確說明 SLES 16 的 SELinux 預設設定。
使用 SUSE 支援的 STIG 設定檔掃描 SLES 15,測試修復,查看剩餘結果,並保留評估證據。
使用 SUSE 最新指南,透過 DNS、連接埠 9090、systemd 套接字、firewalld、TLS 和登入設定來追蹤失敗的 Cockpit 連線。
在 SLES 15 上使用 YaST 和 Wicked 建立冗餘乙太網路連接,配置主備綁定,並驗證兩個連接埠和故障轉移。







