在 SLES 15 上啟用 FIPS 模式並驗證啟動狀態

依照 SUSE 的 SP7 程式啟用 FIPS 模式,安全重啟,驗證活動策略,並檢查您的合規性要求是否需要經過驗證的模組。
對於新的本機 SUSE 訂閱和更新伺服器,請在支援的 SLES 15 主機上安裝儲存庫鏡像工具 (RMT),使用 YaST 進行配置,啟用貴組織使用的產品,並鏡像其儲存庫。在將生產系統導向到該伺服器之前,請透過伺服器的 HTTPS URL 註冊測試用戶端。 RMT 取代了 SLES 15 的 SMT;舊版 SMT 安裝並非新部署的合適起點。
這種設計適用於這樣一種環境:一台伺服器連接到 SUSE 用戶中心 (SCC),其他 SUSE 系統則透過本地端點接收註冊資訊和軟體套件。它可以減少重複的外部下載,但並不提供訂閱權限:仍需要有效的組織訂閱和 SCC 鏡像憑證。
SLES 15 SP7 儲存庫鏡像工具指南指出,RMT 支援 SLES 12 及更高版本的用戶端,但不支援 SLES 11 及更早版本。 RMT 與 SMT 在暫存和報告等功能上也存在差異。遷移應視為服務變更,而非就地軟體包更新;SUSE 建議從 SMT 遷移時,在新 SLES 15 主機上安裝 RMT。
分配一個穩定的完整網域名稱 (FQDN),例如 `example.com` rmt.example.com,以及一個靜態位址。確保 DNS 解析穩定,並且主機可以透過出站連接埠 80 和 443 存取 SCC 和 SUSE 更新服務。客戶端需要透過 HTTPS 協定存取 RMT 服務。客戶端 URL 和伺服器憑證中應使用相同的 FQDN。
根據您要鏡像的版本、架構、產品和儲存庫來規劃儲存空間。 SUSE SP7 指南給出了一個大致的估算值:已啟用儲存庫的總大小約為 1.5 倍,每個 SLES 版本(包括擴充功能)大約需要 200 GB 的空間。這只是一個估算值,並非容量保證;請檢查目前儲存庫的大小並預留成長空間。 RMT 也會向目標位置寫入大型臨時文件/tmp,因此請確保檔案系統有足夠的可用空間。請勿將相同主機設定為 SLES 安裝伺服器:RMT 會在 80 連接埠上設定 NGINX,而安裝伺服器角色會在該連接埠上設定 Apache。
在已更新並註冊的 SLES 15 伺服器上,安裝 RMT:
sudo zypper patch
sudo zypper in rmt-server
檢查軟體包變更並完成安裝。啟動初始配置:
sudo yast2 rmt輸入用於儲存庫鏡像的 SCC 組織憑證。這些憑證是組織在 SUSE Customer Center 中的代理憑證,而不是客戶端註冊碼。建立精靈請求的 MariaDB 資料庫和使用者。將憑證通用名稱設定為伺服器的 FQDN,並新增客戶端將使用的任何其他名稱作為備用名稱。如果啟用了 firewalld,請選擇所需的 RMT 規則,並在可行的情況下將其作用域限定到伺服器的相關網路介面。完成精靈;YaST 將啟用並啟動所需的服務和計時器。
YaST 將 RMT CA 憑證儲存在 `<path>` /etc/rmt/ssl/rmt-ca.crt,伺服器憑證和金鑰儲存在 `<path>` /etc/rmt/ssl/。請保護好私鑰。使用您已批准的流程分發 CA 的信任。即使伺服器透過 HTTPS 回應,如果其憑證名稱與要求的主機名稱不符或其 CA 不受信任,客戶端註冊仍然可能失敗。
從SCC更新本地產品目錄並檢查可用產品:
sudo rmt-cli sync
sudo rmt-cli products list --all
透過輸出中顯示的 ID 或產品字串啟用產品。產品字串因版本和架構而異,因此請使用您伺服器上的值,而不是複製猜測的識別碼:
sudo rmt-cli products enable PRODUCT_STRING
sudo rmt-cli products list
啟用產品會選擇其關聯的儲存庫。請將選擇範圍限制在您計劃支援的系統:每增加一個版本和架構都會佔用儲存空間並增加同步工作。使用以下命令開始初始軟體包下載:
sudo rmt-cli mirror初始鏡像可能需要相當長的時間。 RMT 通常使用 systemd 定時器來排程元資料同步和倉庫鏡像。請檢查這兩個定時器是否都已啟動:
systemctl status rmt-server-sync.timer
systemctl status rmt-server-mirror.timer使用rmt-cli products list以下rmt-cli repos list命令確認目標條目已啟用並顯示最近的鏡像活動。如果缺少儲存庫,請/tmp在重複重新啟動服務之前檢查 SCC 憑證、訂閱權限、出站連線、磁碟空間(包括磁碟空間)以及命令輸出。
在 SLES 12 或更高版本的測試系統上,將 SUSEConnect 指向 RMT 伺服器:
sudo SUSEConnect --url https://rmt.example.com請替換為您實際的 FQDN,並確保它包含在憑證中。如果用戶端提示信任 RMT CA,請在接受憑證之前,透過您組織認可的管道驗證憑證。不要透過停用證書檢查來解決名稱不符的問題。然後檢查已配置的儲存庫並刷新元資料:
sudo zypper lr -u
sudo zypper refresh
成功結果顯示預期的 RMT 支援的儲存庫已啟用,且元資料刷新已完成。在伺服器上,確認客戶端已出現在清單中sudo rmt-cli systems list。如果註冊失敗,請檢查 DNS 和路由、HTTPS 可及性、憑證信任和主機名稱相符、防火牆範圍,以及產品是否已啟用和鏡像。在變更共享配置之前,請查看命令輸出和服務日誌。
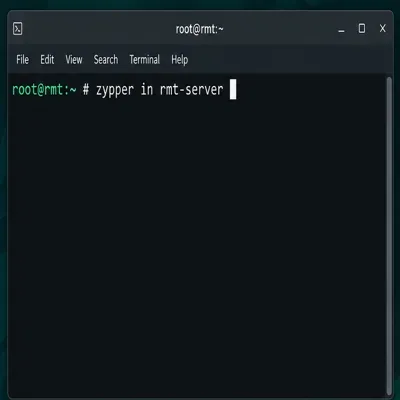
在準備好的 SLES 15 主機上安裝 RMT 軟體包。

在套用 YaST 設定之前,請檢查 SCC、資料庫、FQDN 憑證和防火牆設定。
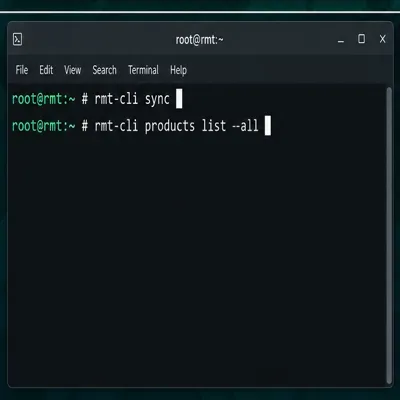
刷新產品目錄並檢查可用於鏡像的產品字串。
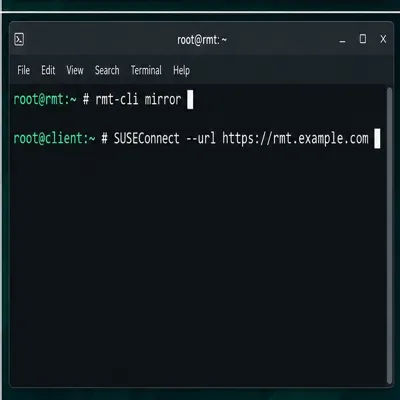
啟動儲存庫鏡像,並使用伺服器的 HTTPS 主機名稱註冊測試用戶端。
如果您需要 RMT 不提供的功能,例如更全面的用戶端管理、報告或分階段內容工作流程,請使用 SUSE Multi-Linux Manager 或其他支援的生命週期管理服務。僅在仍需要舊版 SLES 11 用戶端或 SMT 特定行為的情況下才保留 SMT,並單獨測試遷移。實體隔離網路需要資料傳輸工作流程:SUSE 文件中提供了 RMT 匯出和匯入命令,用於使用可移動儲存裝置移動儲存庫資料和元資料。 RMT 只能鏡像組織訂閱中可用的產品。
SLES 15 SP7 的官方文件: RMT 安裝與設定;儲存庫鏡像工具指南;從 SMT 遷移到 RMT。
依照 SUSE 的 SP7 程式啟用 FIPS 模式,安全重啟,驗證活動策略,並檢查您的合規性要求是否需要經過驗證的模組。
比較 YaST 和 cryptsetup 以建立新的加密 SLES 資料卷,選擇 LUKS1 或 LUKS2,並安全地驗證解鎖和掛載行為。
在 SLES 15 上設定 RMT,鏡像授權儲存庫,並從測試用戶端驗證 HTTPS 註冊和軟體包存取。
使用 YaST 的基於 SSSD 的登入管理將 SLES 15 連接到 AD,然後驗證目錄查找、網域登入和 Kerberos 票證。
為 SLES 16.0 或 15 SP7 設定正確的即時修補路徑,套用符合條件的核心修復程序,並確認哪些修復程序處於活動狀態,而不會將其與需要重新啟動的核心更新混淆。
SLES 15 SP5 可以在線上遷移到 SP6,但每個節點都必須重新啟動。請使用經過測試的滾動升級或藍綠切換方案,以確保工作負載的可存取性。
在 SLES 15 SP7 上建立、完善和驗證最小權限 AppArmor 設定文件,並明確說明 SLES 16 的 SELinux 預設設定。
使用 SUSE 支援的 STIG 設定檔掃描 SLES 15,測試修復,查看剩餘結果,並保留評估證據。
使用 SUSE 最新指南,透過 DNS、連接埠 9090、systemd 套接字、firewalld、TLS 和登入設定來追蹤失敗的 Cockpit 連線。
在 SLES 15 上使用 YaST 和 Wicked 建立冗餘乙太網路連接,配置主備綁定,並驗證兩個連接埠和故障轉移。







