使用 SLES 15 綁定配置可靠的乙太網路故障轉移

在 SLES 15 上使用 YaST 和 Wicked 建立冗餘乙太網路連接,配置主備綁定,並驗證兩個連接埠和故障轉移。
範例場景:管理員需要為實驗室 Web 服務設定第二台 SLES 15 虛擬機器。本範例使用參考虛擬機器建立 AutoYaST XML 設定文件,審核並驗證該文件,然後使用該設定檔啟動一台臨時目標虛擬機器。這只是一個範例工作流程,並非實際部署的報表。
對於此小規模部署,請建立一個參考設定文件sudo yast clone_system,移除特定於機器或敏感的設置,驗證該設定文件,並使用啟動參數將 SLES 安裝程式指向該autoyast=設定檔。首次測試時,請保持安裝程式的確認畫面啟用。 AutoYaST 可以配置儲存並覆蓋數據,因此切勿將未經審核的設定檔指向生產磁碟。
AutoYaST 將安裝程序描述在一個 XML 控制檔中,該檔案通常名為autoinst.xml。 SUSE 的 SLES 15 SP7 AutoYaST 指南建議從已安裝的系統建立參考設定文件,或使用 YaST 的自動安裝設定模組。命令列方法對於虛擬的實驗室虛擬機器來說很方便:
sudo yast clone_system
sudo ls -l /root/autoinst.xml
複製虛擬機器將參考虛擬機器的設定資訊複製到目標虛擬機器。請將其視為一個起點,而非通用的範本:務必將磁碟裝置名稱、分割區大小、啟動模式、網路設定、軟體包選擇、使用者和註冊資料與目標虛擬機器進行比對。如果來源主機的本機磁碟佈局與新虛擬機器不同,則可能會產生不安全的儲存方案。如果來源系統包含敏感資訊或特定於機器的標識符,請在分發設定檔之前將其刪除或替換。
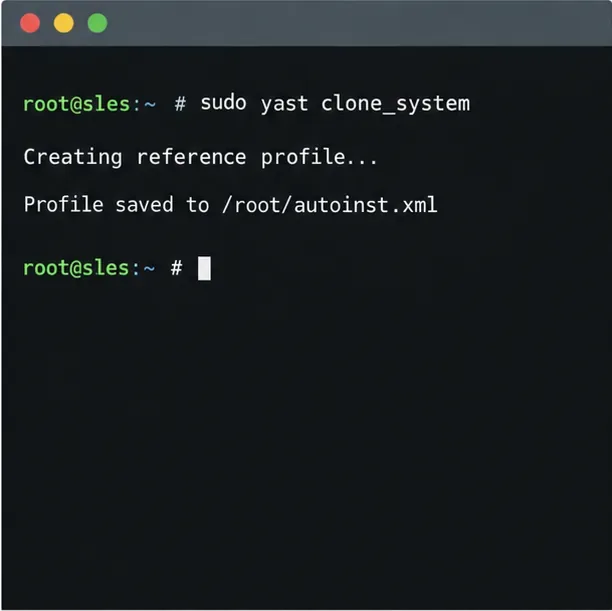
先用文字編輯器開啟/root/autoinst.xml並檢查其各個部分,然後再提供給安裝程式。優先考慮分區:設定檔可以初始化磁碟機並擦除現有內容。對於實驗範例,請確認目標虛擬機器擁有所需大小的臨時虛擬磁碟,並且設定檔的裝置選擇規則與該虛擬機器相符。此外,如果主機名稱、IP 配置、使用者憑證和註冊設定與參考系統不同,也請進行替換。
AutoYaST設定檔可能包含密碼雜湊值、註冊金鑰、腳本或其他機密資訊。限製檔案存取權限,避免將敏感資訊放置在公共URL、啟動命令歷史記錄或未受保護的儲存庫中。盡可能使用存取控制的設定檔伺服器和HTTPS協定。確保安裝程式可以信任伺服器證書,並在啟動過程中能夠存取主機。
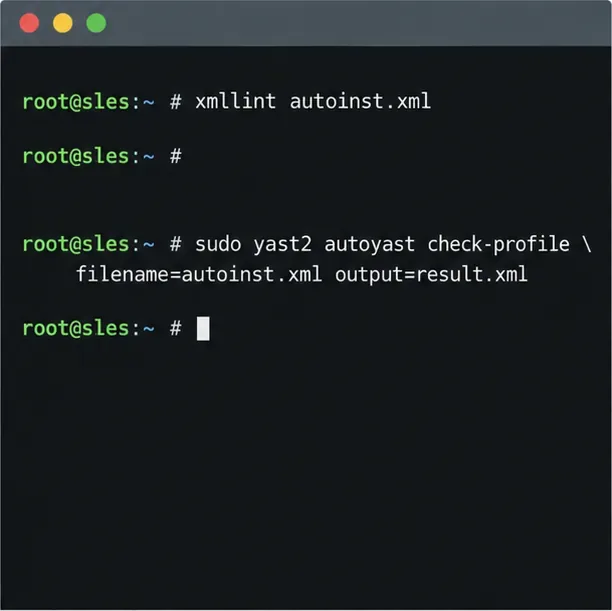
首先檢查文件是否為格式正確的 XML,然後讓 AutoYaST 處理並匯入它:
xmllint /root/autoinst.xml
sudo yast2 autoyast check-profile \
filename=/root/autoinst.xml output=/root/autoinst-checked.xmlxmllint它可以捕捉 XML 結構錯誤,例如未閉合的標籤;但它並不能確認每個 AutoYaST 設定都有效。 SLES AutoYaST 指令check-profile會執行額外的設定檔檢查。其結果可能因架構、媒體和 YaST 軟體包版本而異,因此不能取代在具有代表性的測試虛擬機器上進行安裝。請勿run-scripts=true為不受信任的設定檔啟用此選項:設定檔中的腳本可以以 root 使用者身分執行。
對於單一實驗室安裝,將檔案放在可存取的 HTTPS 伺服器上,並將其位址新增至 SLES 安裝媒體的啟動選項:
autoyast=https://provision.example.test/profiles/lab-sles.xmlexample.test是一個保留的範例名稱;請將其替換為您的設定檔伺服器。 SUSE 文件中也記錄了其他設定檔位置,包括 NFS、USB 和啟動媒體上的檔案。如果設定檔位於遠端位置,安裝程式需要儘早建立網路連線才能取得它。如果網路設定未啟動,SUSE 文件中記錄如何使用 linuxrc 網路參數(例如 `--network-name`)以及ifcfg=eth0=dhcpAutoYaST 啟動選項;請將其替換eth0為安裝程式實際使用的介面名稱。 SUSE 文件也記錄ifcfg=eth*=dhcp如何在所有介面上設定 DHCP。靜態位址分配需要針對您的環境進行對應的啟動時網路設定。
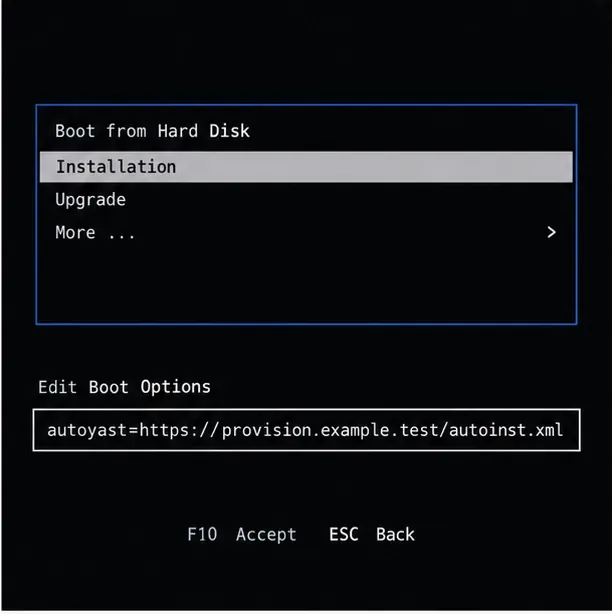
在 SLES 15 SP7 中,安裝程式可以在寫入變更之前顯示設定摘要。請檢查產品、網路、軟體、註冊訊息,尤其是目標磁碟是否與實驗室計劃相符。此摘要是一項有效的最終保障措施。在初始測試期間,請保持確認功能啟用;只有在對設定檔進行審核並在具有代表性的一次性目標上驗證後,才能在無人值守運行中停用此功能。特定的啟動選單和可用的設定檔來源取決於安裝媒體和啟動方式。

首先,建立一個與預期架構、啟動模式和磁碟佈局相符的一次性虛擬機器。使用設定檔參數從 SLES 15 安裝媒體啟動該虛擬機,按照安裝程式的提示進行操作,並觀察控制台或串列埠輸出,以發現檢索、註冊、儲存或軟體包錯誤。如果其他配置需要從已安裝的系統啟動,AutoYaST 可能會在基本系統安裝完成後運行第二階段;SLES 15 SP7 文件指出,該階段需要相應的軟體包autoyast2。autoyast2-installation
安裝完成後,請驗證新虛擬機器的主機名稱、位址、儲存掛載點、已啟用服務、預期軟體套件和註冊狀態。將這些結果與設定檔進行比較,並在重複操作前修正設定檔。僅透過 XML 檢查並不能保證目標虛擬機器能夠正確安裝:可用的軟體倉庫、硬體、磁碟枚舉、網路存取以及服務包媒體都至關重要。
對於虛擬實驗室環境,只有在測試虛擬機器啟動且其預期配置與計劃相符後,設定檔才能重複使用。如果要擴展到幾台類似的機器之外,請考慮使用 AutoYaST 規則和類別將共用配置與每台機器的設定分開;這些規則和類別會引入額外的檔案和合併行為,需要單獨進行測試。首先建立一個能夠安全覆蓋目標群體的最簡單設定檔。
請參閱SUSE SLES 15 SP7 AutoYaST 指南,以了解設定檔建立、驗證、設定檔位置和安裝行為。 SLES 15 SP7 啟動參數參考文件也提供了相關資訊autoyast=。 SLES 15 SP7 linuxrc 網路設定參考文件解釋了遠端設定檔檢索的早期網路設定。 AutoYaST 選項和設定檔架構可能會因服務套件和已安裝的 YaST 軟體套件而異;請參閱與您將要部署的安裝媒體相符的文件。
在 SLES 15 上使用 YaST 和 Wicked 建立冗餘乙太網路連接,配置主備綁定,並驗證兩個連接埠和故障轉移。
將現有的 SLES 15 系統轉換為經過審核的 AutoYaST 設定文件,對其進行驗證,並使用該設定檔以更少的手動步驟部署測試伺服器。
安裝 SLES 15 KVM 和 libvirt 工具,啟用正確的主機服務,並配置選定的虛擬機器在重新啟動後啟動。
使用 systemd 作業和先前的啟動日誌來尋找運行緩慢的服務、掛載點或儲存依賴項,然後修正它,而不掩蓋原因。
使用 firewall-cmd 檢查活動區域,安全地允許 HTTP,保留 SSH 訪問,並驗證該規則在 SLES 15 上重新加載後是否仍然存在。
追溯 PAM 故障到其服務、帳戶原則或身分提供者,然後在保持管理員會話正常運作的情況下修復正確的 SLES 配置。
在 ONLYOFFICE 文件伺服器中安裝自訂字體,比較持久 Docker 掛載與直接複製,重建字體列表,並驗證結果。
將 Nextcloud 的檔案和 MariaDB 一起備份,使用 cron 安排加密的 Restic 快照,並在不危及執行伺服器的情況下驗證復原。
匯出單一 Zimbra Community Edition 信箱,驗證其 TGZ 備份,並在不覆寫現有郵件的情況下還原遺失的項目。
僅允許已批准的帳戶使用 Keycloak 和令牌身份驗證啟動 Jitsi Meet 會議室,同時在需要時允許訪客加入。







