診斷卡在 systemd 關閉螢幕的 SUSE 伺服器

使用 systemd 作業和先前的啟動日誌來尋找運行緩慢的服務、掛載點或儲存依賴項,然後修正它,而不掩蓋原因。
若要將 LDAP 或 Microsoft Active Directory 帳戶與 ONLYOFFICE DocSpace 同步,請在「設定」>「整合」>「LDAP 設定」下啟用 LDAP 驗證,輸入目錄連線和搜尋參數,然後儲存並確認匯入。之後啟用自動同步,以便目錄變更能夠持續同步到 DocSpace,而無需重複初始設定。
此步驟適用於 DocSpace 的 LDAP 集成,不適用於獨立的 ONLYOFFICE Docs 文件編輯伺服器。對於 ONLYOFFICE Workspace,對應的設定位於「控制台」>「入口網站設定」>「LDAP」下。根據 2026 年 10 月查閱的最新 ONLYOFFICE 文檔,LDAP 是 DocSpace SaaS 產品中的一項付費商業功能;請單獨查看您自託管版本的具體功能。請參閱DocSpace 官方 LDAP 參考文件和Workspace 伺服器說明。
範例場景: Acme 公司擁有一個名為 `<domain_name>` 的 Active Directory 網域acme.local。其 IT 管理員希望為「員工」組織單元 (OU) 中的每位員工建立 DocSpace 帳戶,並可選擇從單獨的「群組」OU 匯入安全群組。以下名稱、路徑和帳戶範例均為假設配置值,並非實際部署環境的結果。
在設定 DocSpace 之前,請確認其伺服器可以連接到網域控制器,確定需要包含哪些帳戶,並建立具有讀取權限的目錄帳戶。請使用專用的唯讀服務身份,而不是網域管理員身份。記錄用於識別目錄位置的準確 LDAP 可分辨名稱 (DN),以及 AD 中已使用的登入名稱和電子郵件屬性。
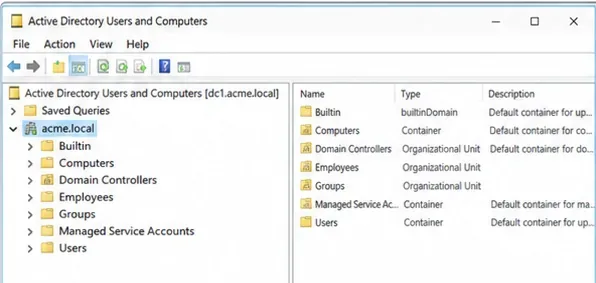
Acme 的範例搜尋庫為 [OU=Employees,DC=acme,DC=local此處應填寫 OU 名稱]。從此 OU 開始可以降低匯入服務帳戶或無關使用者的可能性。對於包含使用者或文件的現有門戶,請在更改 LDAP 篩選器之前建立合適的備份並驗證恢復流程:ONLYOFFICE 警告稱,更改伺服器、使用者或群組搜尋設定可能會影響先前匯入的帳戶及其資料。請查看其備份和恢復文件。
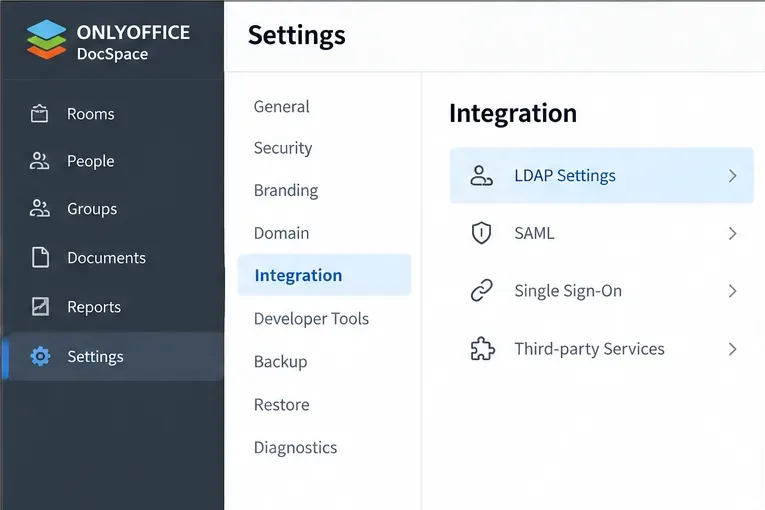
以 DocSpace 管理員身分登入。從左下角的選項選單中,選擇「設定」,然後開啟「整合」>「LDAP 設定」。啟用LDAP 驗證;如果設定表單已折疊,請使用「顯示」將其展開。請勿將單獨的 SAML 單一登入頁面與 LDAP 同步頁面混淆。
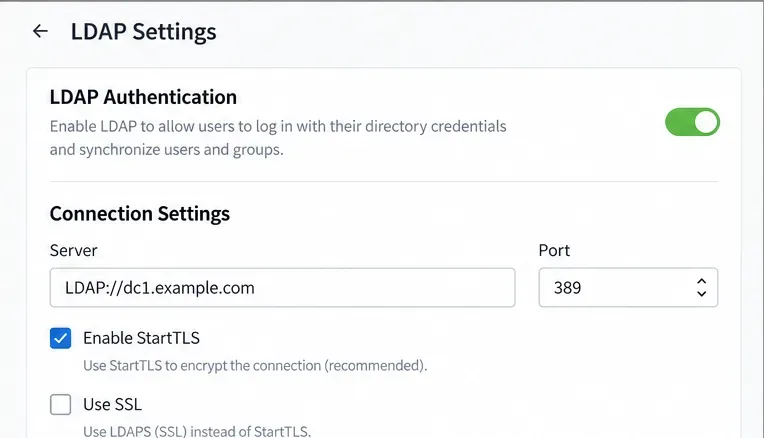
對於已升級至 TLS 的 LDAP 連接,請選擇「啟用 StartTLS」389 (通常使用 TCP 連接埠 800) ,或對於 LDAPS,請選擇「啟用 SSL」636 (通常使用 TCP 連接埠 800) 。對於 Acme 場景,假設其網域控制站已配置 LDAPS 並具有有效的伺服器憑證:請使用 `<host>`LDAPS://dc1.acme.local和 ` 636<host>`。選擇一種受支援的安全方法;不要透過未受保護的 LDAP 發送綁定密碼。
在 AD 網域控制站上使用 LDAPS 需要對應的憑證、符合的 DNS 名稱以及網路存取權限。 Microsoft 在「為 LDAP over SSL 設定憑證」文件中記錄了這些要求。請在伺服器上解決憑證信任問題,而不是降低 TLS 驗證等級。
將伺服器設定為 LDAP 或 LDAPS URL,連接埠號碼設定為選定的連接埠。當需要目錄帳戶才能讀取使用者和群組記錄時,請啟用表單的驗證svc_docspace@acme.local選項,並輸入授權的登入名稱和密碼。範例服務標識可能如下所示;請使用您目錄實際接受的綁定格式。切勿在已發布的指南或螢幕截圖中透露密碼和真實帳戶名稱。
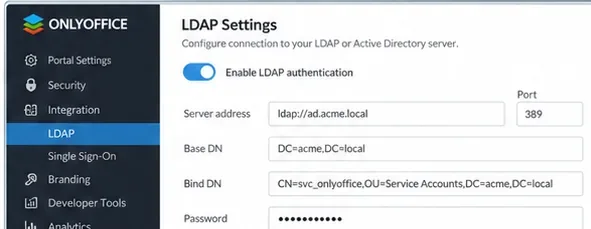
輸入用戶 DNOU=Employees,DC=acme,DC=local 。對於Active Directory,ONLYOFFICE 建議的初步篩選條件為「使用者主體名稱在指定搜尋範圍內」。此篩選條件會選擇使用者主體名稱在指定搜尋範圍內的記錄;但它本身並不能保證每個結果都是已啟用權限的真人員工。如果您的組織需要更嚴格的成員資格範圍,請檢查組織單元 (OU) 的內容或使用經過仔細驗證的篩選條件。(userPrincipalName=*)
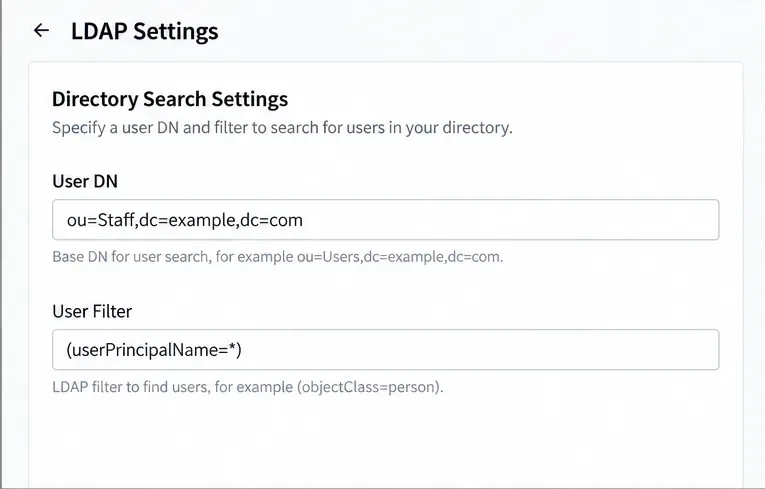
在 OpenLDAP 目錄中,(uid=*)使用者篩選器和uid登入屬性的預設文件有所不同。請勿將這些預設設定原封不動地複製到 Active Directory 部署中。
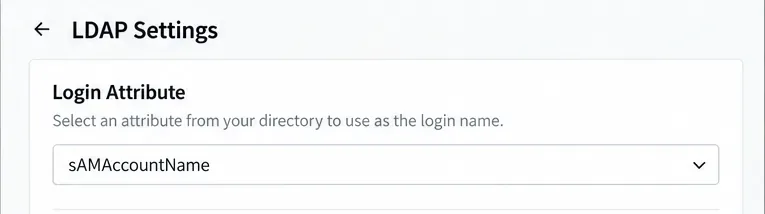
對於 AD,請依照 ONLYOFFICE 說明將登入屬性設為` <loginAttribute>sAMAccountName `。設定的登入屬性決定使用者在 DocSpace 登入頁面輸入的內容;支援的格式包括簡單登入名稱、登入名稱加 LDAP 網域以及網域反斜線登入。匯入後,請使用非管理員員工帳號測試此格式。
在屬性對應中,如果 AD 架構中存在「名字」givenName、「姓氏」sn和「郵箱」mail字段,請將它們分別對應到對應的位址。這些是範例映射,請對照您的實際目錄進行檢查,並非適用於所有環境的預設值。郵箱地址至關重要:ONLYOFFICE 指出,「郵箱」映射用於 DocSpace 郵箱地址;如果缺少郵箱數據,則可能會產生一個基於登入名稱和 LDAP 網域的地址,從而導致用戶無法收到通知。

如果 Acme 也需要目錄群組,請啟用群組成員資格。在本例中,OU=Groups,DC=acme,DC=local群組 DN 和(objectClass=group)群組篩選器均使用 [此處填入群組 DN 的預設值]。 ONLYOFFICE 文件中記錄的 AD 對映使用[此處填入distinguishedName使用者屬性的預設值] 作為使用者屬性,member群組屬性使用 [此處填入群組屬性的預設值];請使用適用於此目錄的現有群組名稱屬性。
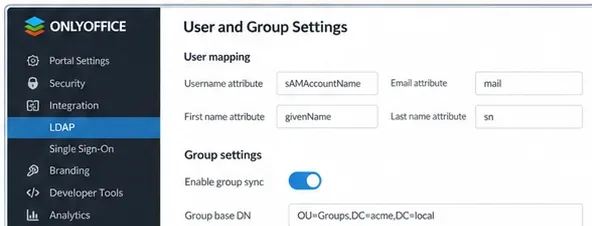
儲存前請檢查成員資格: ONLYOFFICE 明確指出,啟用群組匯入功能會將匯入的使用者限制為至少屬於一個符合群組的使用者。如果 Acme 的試點員工不屬於所選群組,請先停用群組匯入功能,或在匯入前修正目錄範圍。切勿為了增加使用者數量而將群組篩選範圍擴展到整個網域。
檢查搜尋基準、帳戶對應和預期目錄成員關係,然後按一下「儲存」。在「匯入確認」對話方塊中,選擇「確定」開始。目錄搜尋和導入需要一些時間;具體時間取決於環境。對於大型 AD 部署,ONLYOFFICE 文件指出 AD 查詢項目限制為 1000 筆。任何分頁或目錄限制變更都應與 AD 管理員協調,切勿在未經審核的情況下變更網域控制器設定。
在「帳戶」中檢查已匯入的帳戶;LDAP 連結的設定檔在管理員檢視中會顯示 LDAP 指示器。首次運行時,請故意縮小範圍,以便在新增整個組織之前修正錯誤的篩選器、郵件對應或群組規則。切勿聲稱保存成功就證明用戶已通過身份驗證。
返回 LDAP 設置,啟用自動同步,並選擇您的 DocSpace 版本支援的同步間隔:每小時、每天、每週或每月。保存計劃。若要立即更新,請在 LDAP 頁面底部選擇「同步使用者」。 ONLYOFFICE 也會記錄 LDAP 使用者登入後的單一使用者更新;但這種登入行為不能取代定期執行的目錄級同步,尤其是在需要刷新群組和帳戶記錄時。
使用試行員工帳戶及其 AD 憑證登錄,然後確認 DocSpace 個人資料中顯示的姓名和電子郵件地址是否正確。如果啟用了群組功能,請驗證該員工是否屬於已匯入的群組,並且只能存取透過 DocSpace 權限授予的會議室。最後,更改試點帳戶上的一個非關鍵目錄字段,執行「同步使用者」命令,並檢查其 DocSpace 個人資料是否反映了變更。
只有當選定的使用者匯入完畢、試點使用者可以使用目錄憑證進行身份驗證、預期的群組限制生效,並且至少有一個後續的設定檔變更能夠正確同步時,設定才能得到確認。
使用 systemd 作業和先前的啟動日誌來尋找運行緩慢的服務、掛載點或儲存依賴項,然後修正它,而不掩蓋原因。
使用 firewall-cmd 檢查活動區域,安全地允許 HTTP,保留 SSH 訪問,並驗證該規則在 SLES 15 上重新加載後是否仍然存在。
追溯 PAM 故障到其服務、帳戶原則或身分提供者,然後在保持管理員會話正常運作的情況下修復正確的 SLES 配置。
在 ONLYOFFICE 文件伺服器中安裝自訂字體,比較持久 Docker 掛載與直接複製,重建字體列表,並驗證結果。
將 Nextcloud 的檔案和 MariaDB 一起備份,使用 cron 安排加密的 Restic 快照,並在不危及執行伺服器的情況下驗證復原。
匯出單一 Zimbra Community Edition 信箱,驗證其 TGZ 備份,並在不覆寫現有郵件的情況下還原遺失的項目。
僅允許已批准的帳戶使用 Keycloak 和令牌身份驗證啟動 Jitsi Meet 會議室,同時在需要時允許訪客加入。
將 ONLYOFFICE DocSpace 連接到 Active Directory 或 OpenLDAP,安全地匯入使用者和群組,映射帳戶字段,並安排可靠的同步。
在不停用安全啟動的情況下載入自訂 SLES 15 核心模組。匹配正在運行的內核,對 .ko 檔案進行簽名,註冊 MOK 金鑰,並驗證載入情況。
為 ONLYOFFICE Docs 設定 HAProxy HTTPS、轉送標頭、WebSocket 逾時和執行狀況檢查,然後驗證編輯和儲存功能。







