使用正確的後端解決 ownCloud 檔案鎖定逾時問題
區分資料庫鎖定和過期的 WebDAV 鎖定,然後選擇並設定正確的 ownCloud 10 修復程式。
ownCloud Infinite Scale 的使用者介面中不提供獨立的雙重認證 (2FA) 開關。對於基於時間的一次性密碼 (TOTP),請設定 OpenID Connect 身分提供者(例如 Keycloak),要求使用者在該提供者註冊身分驗證器,並在登入期間由其對使用者進行驗證。 Infinite Scale 本身的 MFA 設定僅用於對受保護路由進行增強驗證;它們不會建立 OTP 註冊流程。
本指南以 Keycloak 作為身分提供程式範例。具體的選單標籤可能因 Keycloak 版本而異。以下螢幕截圖僅為介面示意圖,並非實際測試伺服器的截圖。 ownCloud 目前的 8.2 版本文件列出了OCIS_MFA_ENABLED路由OCIS_MFA_AUTH_LEVEL_NAMES層級的強制執行措施,該措施在 Infinite Scale 7.3.0 版本中引入。
首先要決定使用者是否需要在每次登入時輸入第二重身份驗證因素,還是僅在存取服務的敏感部分時才需要。 Keycloak 可以在其瀏覽器驗證流程中要求使用 TOTP。 Infinite Scale 可以使用 OIDC 驗證上下文類別引用 (ACR) 聲明,為選定的路由請求增強身份驗證。它們解決的是相關但不同的問題。
| 方法 | 非常合身 | 權衡 |
|---|---|---|
| 登入時的 Keycloak TOTP | 希望為瀏覽器登入新增第二重驗證的組織 | 使用者需要身份驗證器應用程式和復原計畫;現有會話可能一直有效,直到過期或使用者再次登入。 |
| 無限規模進階 MFA | 保護選定路由或資料操作的團隊 | 需要一個支援逐步認證和 ACR 聲明的身份提供者,以及雙方匹配的配置。 |
| WebAuthn 安全金鑰或通行金鑰 | 團隊優先考慮防釣魚身份驗證 | 註冊、設備支援和帳戶恢復需要規劃;這與 TOTP 是不同的第二因素選擇。 |
若要輕鬆部署 TOTP,請從 Keycloak 的瀏覽器登入流程著手。如果需要針對特定路由進行檢查,請將逐步升級的 MFA 作為單獨的策略。有關伺服器端行為,請參閱ownCloud 代理程式文件中關於 ACR 和逐步升級驗證的部分。
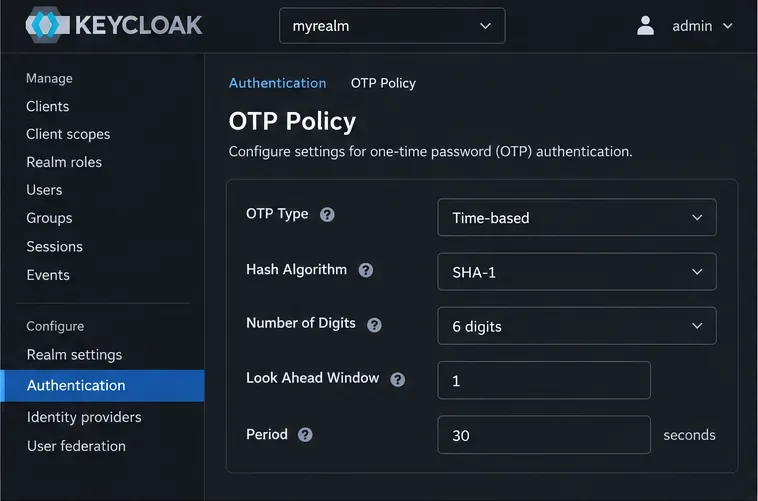
圖示:Keycloak 基於時間的驗證碼的 OTP 策略設定。在註冊用戶之前,請檢查您網域的實際值。
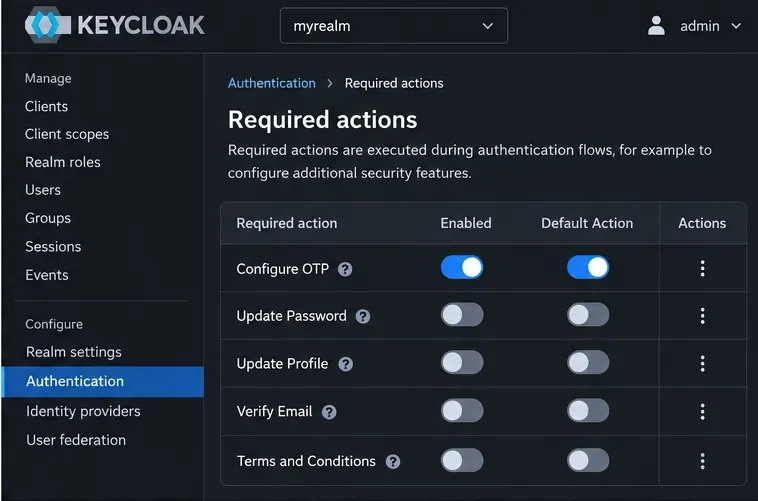
圖示:設定 OTP 已啟用為必填操作和預設操作;現有使用者仍需要註冊計畫。
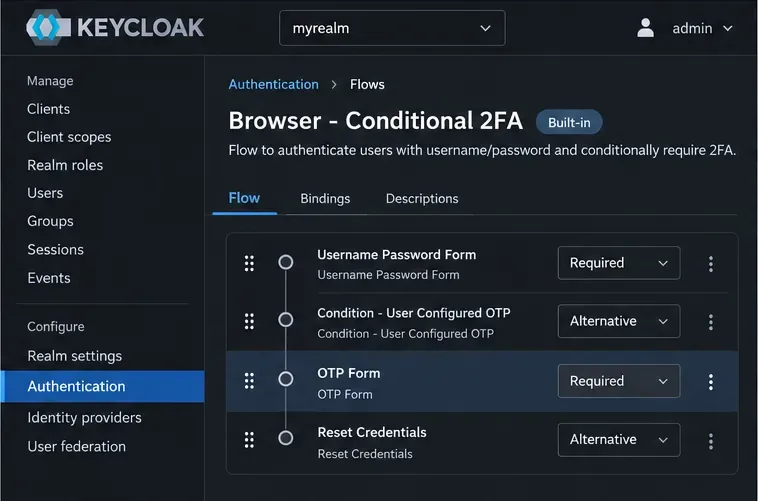
圖示:需要使用一次性密碼 (OTP) 的瀏覽器流程。僅在註冊和恢復功能測試完畢後方可推出。
Keycloak 的預設瀏覽器流程可能存在條件性:未註冊第二因素的使用者可能不會看到 OTP 驗證碼,除非更改流程。在變更流程需求之前,請務必查閱Keycloak 伺服器管理指南,尤其是在您同時使用身分識別代理程式、通行金鑰、桌面用戶端或行動用戶端的情況下。
對於路由級檢查,請設定代理程式和前端以使用匹配的 MFA 設定。在接受環境變數的部署配置中,目前 8.2 版本名稱包括:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
使用身分提供者在成功完成 MFA 後放置在存取權杖中的相同已接受的 ACR 值。根據代理程式和前端部署文件配置所需的受保護路徑,然後重新部署受影響的服務。此設定預設為停用狀態,且本身不會啟用 TOTP 或強制每次登入都使用 OTP。如果使用者在未達到所需 MFA 等級的情況下存取受保護路由,Infinite Scale 會記錄一個有X-OCIS-MFA-Required標頭的 403 回應。請參閱ownCloud MFA 環境變數參考和代理服務配置。

圖示:目前可接受的 MFA 驗證等級的複數環境變數名稱;其值必須與 IdP 的 ACR 宣告相符。
使用普通使用者、未註冊使用者、管理員以及貴組織依賴的任何桌面或行動用戶端測試此策略。確認新瀏覽器登入時會要求輸入 TOTP,且驗證碼有效。為了進一步驗證,使用尚未完成 MFA 的會話請求受保護的路由,然後確認身分識別提供者 (IdP) 質詢發生,並且在發出所需的 ACR 等級後路由正常運作。
在整個網域中強制使用一次性密碼 (OTP) 之前,請務必準備管理員復原流程。記錄如何重置遺失的身份驗證器、如何保持對身分提供者控制台的存取權限,以及避免僅依賴某個使用者的手機作為恢復服務的唯一途徑。一次性密碼 (TOTP) 具有廣泛的支援且易於部署,而 WebAuthn 可以提供更強的反釣魚保護;請根據使用者實際使用的設備、支援容量和復原控制措施進行選擇。 ownCloud知識庫將 Keycloak 列為無限擴展雙重認證 (2FA) 的選項。
區分資料庫鎖定和過期的 WebDAV 鎖定,然後選擇並設定正確的 ownCloud 10 修復程式。
透過有針對性的檢查,追蹤 ownCloud Web 空白畫面的原因,包括瀏覽器快取、缺少 Web 資源、服務錯誤或反向代理 URL 設定。
設定 ownCloud 的 Web PHP 記憶體限制,重新啟動對應的服務,並驗證活動值,不要將其與 CLI 設定或上傳限制混淆。
找出 MySQL、PHP、套接字設定或資料庫權限是否阻止了 ownCloud 10 的運行,然後驗證安全修復方案。
在 ownCloud Classic 中強制設定公共連結過期時間,設定最長有效期,並檢查可能需要單獨清理的現有共享。
透過 Keycloak 啟用 TOTP,安全地註冊用戶,並了解 Infinite Scale 的路由級 MFA 設定何時適用。
檢查問題是否為 OC10 和 7.x 的相容性問題,或 CSync 日誌損壞,然後套用正確的修復方法,不要刪除已同步的檔案。
選擇 HTTP-01 或 DNS-01,設定 ownCloud 反向代理,並驗證 Certbot 是否自動續訂 HTTPS 憑證。
在部署之前,配置 oCIS LDAP 登錄,調整使用者和群組查找,並驗證 TLS 和架構設定。
將 Amazon S3 儲存桶新增至 ownCloud 10,準備相容的憑證和端點,並檢查存取權限,避免將掛載點與主儲存點混淆。



