使用 Systemd 定時器可靠地執行 ownCloud 後台作業
將按需作業運行替換為 systemd 定時器,該定時器每 15 分鐘執行一次 ownCloud 支援的 occ system:cron 命令。
如果一台 SUSE Linux Enterprise Server 15 主機有兩個乙太網路適配器,但其中一個網路線發生故障時導致網路連線中斷,請在 YaST 中設定一個bond0接口,新增這兩個適配器,並選擇主備模式。miimon=100將伺服器的 IP 配置放在 bond0 介面上,而不是放在任何一個實體連接埠上。這樣無需啟用 LACP 的交換器即可實現鏈路冗餘。
以下步驟使用通常用於 SLES 伺服器工作負載的 Wicked 網路服務。變更承載 SSH 會話的介面可能會導致連線斷開,因此請在本機控制台、遠端管理控制台或已核准的維護視窗期間執行此變更並設定復原路徑。
兩張可用的網卡不會自動組成故障轉移對。如果沒有綁定,每個介面都是獨立管理的,當使用其中一條路由的應用程式所在的連結發生故障時,該應用程式可能會失去連線。 Linux 綁定將多個實體連接埠呈現為一個邏輯介面。
在進行更改之前,請確定實際的介面名稱,並記錄主機目前的 IPv4/IPv6 位址、網關、VLAN 和 DNS 設置,並確認兩個交換器連接埠都能連接到目標網路:
ip -br link
ip -br addr
ip route
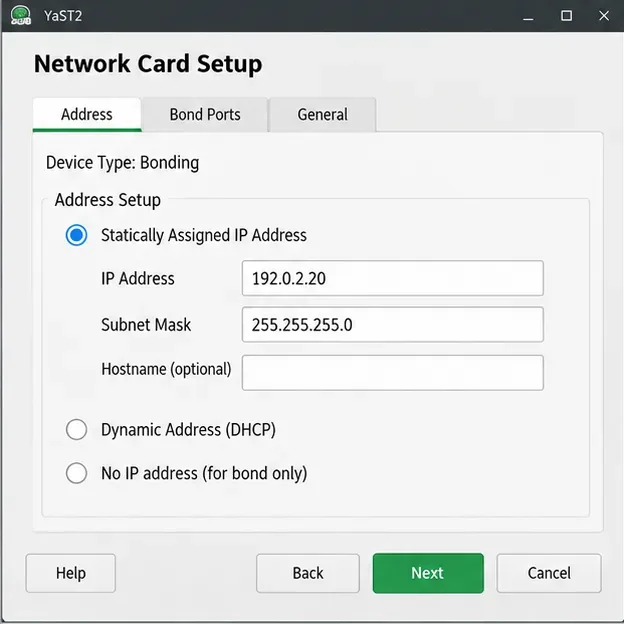
systemctl status network在範例畫面中,兩個實體介面enp1s0分別為 `<interface>` 和 `<interface> enp2s0`。這些名稱僅供參考;您的伺服器名稱可能不同。範例位址192.0.2.20/24僅供文件參考,並非實際部署到網路中的位址。
當目標是在連接埠或電纜故障期間保持服務時,請使用主動備份(模式 1)。一個連接埠負責傳輸,而另一個連接埠則保持可用狀態以進行故障轉移。只有當網路交換器明確配置為匹配的 LACP 聚合組,且具有相容的速度和雙工設定時,才選擇802.3ad(LACP,模式 4)。 LACP可以將不同的流量分配到不同的鏈路上,但並不能保證單一連線的速度會翻倍。 SUSE 建議,除非交換機供應商支持,否則不要將普通鏈路聚合跨越多個交換器。請參閱SUSE 網路聚合流程和限制。
在本地運行sudo yast2或開啟 YaST,然後前往「系統」>「網路設定」。在「概覽」標籤中,找到要合併的兩個乙太網路介面。如果其中一個介面目前已配置伺服器的管理位址,請在變更其配置之前安排控制台存取權限。切勿在未事先規劃網路拓撲的情況下選擇無線介面或已指派給其他網路橋接的介面。
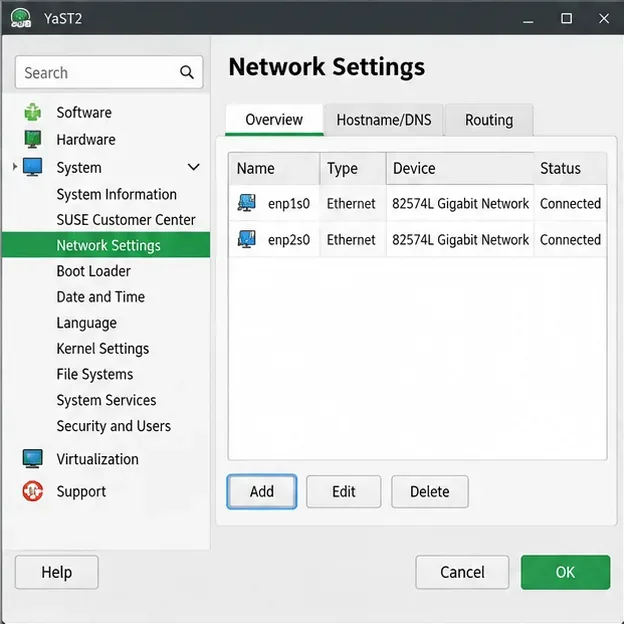
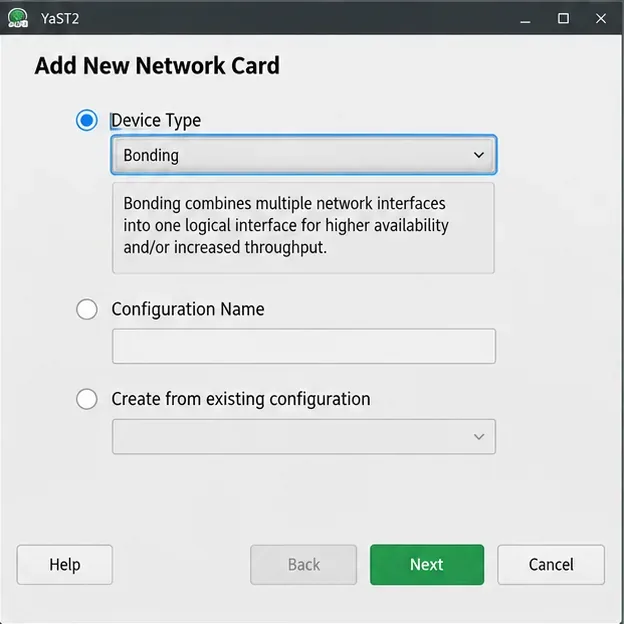
按一下「新增」,將「裝置類型」變更為「綁定」,然後按一下「下一步」。 YaST 將開啟新邏輯綁定的網路卡設定。請勿嘗試使兩個實體適配器各自擁有相同的靜態位址。
在「位址」標籤上,如果您的基礎架構提供適當的 DHCP 租約,請選擇「動態位址」 ;對於具有固定位址的伺服器,請選擇「靜態分配的 IP 位址」。在靜態部署中,將先前的管理位址和子網路遷移到綁定位址,並確保舊的實體介面不會保留重複的 IP 位址。在「路由」標籤上確認預設網關,並在「主機名稱/DNS」下確認 DNS設定(如適用);不要假設靜態位址分配會自動填入這些設定。
打開綁定連接埠並檢查兩個目標適配器。在綁定驅動程式選項中,選擇active-backup“簡單冗餘”並保留miimon=100。這將以 100 毫秒的間隔檢查成員鏈路狀態;但這並不能保證偵測到所有上游故障。選擇「下一步」,如果出現任何提示以適應舊的單一介面配置,請選擇「繼續」,然後按一下「確定」以提交新的綁定。 IP 位址切換到 bond0 期間,您可能會短暫失去存取權限。
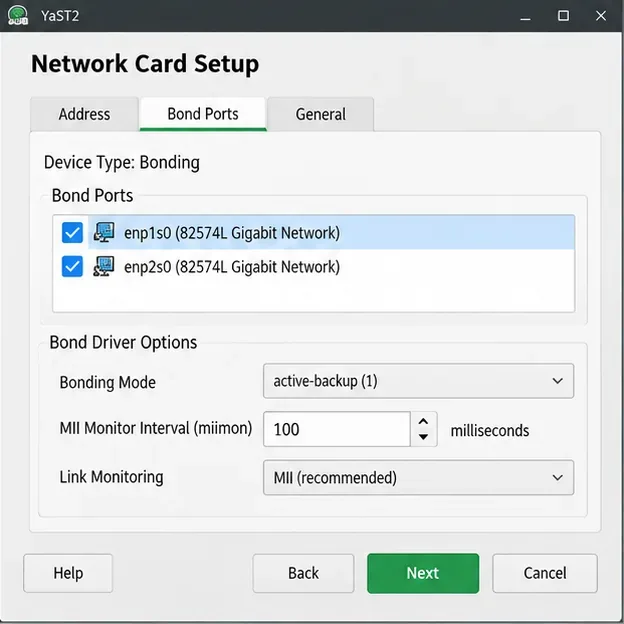
這些螢幕視圖重點介紹 SUSE SLES 15 SP7 YaST 綁定說明中所述的控制項;特定的佈局或措詞可能會因安裝的 YaST 版本以及圖形或文字介面而異。
對於無法使用 YaST 的管理員,手動設定是一種替代方案。 SUSE 文件中提供/etc/sysconfig/network/ifcfg-*了 Wicked 管理主機的設定格式。/etc/sysconfig/network在繼續操作之前,請將原始網路檔案備份到活動目錄之外,並保持對控制台的存取權限:
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/如果指定的來源文件不存在,請檢查目錄並備份實際文件,而不是隨意猜測文件名。對於此靜態 IP 設定範例,請建立/etc/sysconfig/network/ifcfg-bond0包含以下內容的文件,並將介面名稱和位址替換為您的實際值:
STARTMODE='auto'
BOOTPROTO='static'
IPADDR='192.0.2.20/24'
BONDING_MASTER='yes'
BONDING_SLAVE0='enp1s0'
BONDING_SLAVE1='enp2s0'
BONDING_MODULE_OPTS='mode=active-backup miimon=100'每個成員的ifcfg檔案都不應再包含各自的 IP 配置。例如,只需在 `<members.h>`ifcfg-enp1s0和 ` <members.h>` 檔案中分別新增以下幾行ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
確保所有必要的系統級路由和解析器配置與新的綁定保持一致。檢查配置並使用 Wicked 啟動邏輯介面:
sudo wicked show-config
sudo wicked ifup all bond0在對運行中的綁定進行後續編輯後使用sudo wicked ifreload bond0。請勿使用此方法systemctl啟動或停止單一綁定設備;SUSE 有專門的命令wicked執行此操作。有關支援的檔案參數,請參閱SUSE 手冊綁定設定參考和本機安裝man 5 ifcfg-bonding頁面。
綁定存在但沒有 IP 位址:請檢查該位址是否已指派給 bond0 而非某個成員,並確認 DHCP 伺服器或靜態位址設定。即使兩個連接埠都報告有運營商訊號,缺少網關或 VLAN 配置錯誤也可能導致伺服器無法存取。ip route在重複重新啟動網路之前,請檢查您的交換器連接埠配置。
鏈路聚合組報告某個成員故障:請檢查電纜、交換器連接埠狀態、介面選擇和驅動程式訊息。確保成員名稱在連結聚合組中BONDING_SLAVE0符合。鏈路監控可以偵測到相關的介面/操作員變更,但無法BONDING_SLAVE1偵測ip -br link到直接連接交換器以外的所有可能故障。
切換到 802.3ad 後流量中斷:請先確認交換器的 LACP 群組和連接埠設定。如果綁定連接埠設定為 LACP,而交換器連接埠仍保持普通獨立連接埠的狀態,則設定不符。如果目的只是為了故障轉移,則應恢復到主備模式,而不是不必要地引入交換器聚合。
檢查目前綁定的連結、其成員介面和路由:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
此綁定設備應具有預期的 IP 位址,鏈路應處於連接狀態,且內核狀態檔案應列出兩個成員介面。在主備模式下,檢查「目前活動從設備」欄位以及每個成員的MII 狀態。具體輸出取決於您的驅動程式和配置;Linux 核心綁定文件對此狀態介面進行了描述。
最後,確認與實際預設閘道以及必須存取主機的服務用戶端的連線。在已批准的維護視窗期間,短暫斷開或停用目前活動的鏈路,同時觀察鏈路狀態並持續進行連接測試;備用成員應接管連接,連接應恢復。之後恢復鏈路,確認兩個成員均顯示正常狀態。如果網路仍然無法訪問,請使用控制台訪問權限恢復已備份的成員配置,而不是透過 SSH 進行額外的盲目更改。
將按需作業運行替換為 systemd 定時器,該定時器每 15 分鐘執行一次 ownCloud 支援的 occ system:cron 命令。
透過 Apache、Nginx 或反向代理程式追蹤 WebDAV 請求,然後使用經過驗證的 PROPFIND 測試確認 ownCloud 同步功能正常。
透過設定其規範 URL 並從伺服器本身檢查 DNS、HTTPS 和反向代理路由,修復 Nextcloud 缺少出站位址警告的問題。
透過本機 Unix 套接字配置 APCu 和 Redis,以實現 Nextcloud 快取和檔案鎖定,並提供目前和舊版 Nextcloud 的步驟。
檢查 Nextcloud 的 cron 模式,修復其 systemd 服務和計時器,並驗證後台作業在啟動後以及每隔五分鐘運行一次。
啟用可靠的 Nextcloud 檔案鎖定,選擇適當的 Redis 或 Valkey 後端,並驗證警告是否清除,同時避免並發檔案變更的風險。
使用最新更新、HTTPS 和 HSTS、精確的反向代理信任以及針對公共伺服器的檢查,修復 Nextcloud 掃描中常見的錯誤。
為需要加密的儲存配置 Nextcloud SSE,保護加密金鑰,並在加密現有文件之前測量傳輸和 CPU 影響。
將 Nextcloud 的檔案搜尋連接到 Elasticsearch,索引文件內容,並選擇適合您的伺服器和安全需求的設定。
配置 Nextcloud 在規定的保留期後刪除已刪除的文件,可靠地安排後台作業,並避免執行清除所有使用者回收站的命令。


