在 ownCloud oCIS 中按使用者角色設定預設儲存配額

按角色為新的 ownCloud Infinite Scale 使用者指派基於位元組的儲存限制,並提供 proxy.yaml 範例和安全性驗證清單。
要使用 ownCloud Infinite Scale (oCIS) 將使用者檔案內容儲存在 S3 中,請配置 Storage-Users 服務以使用相應的s3ng驅動程序,將其指向預先建立的儲存桶,並將服務的元資料目錄保存在持久性 POSIX 儲存上。 S3 會儲存檔案 blob,但不會取代每個本機 oCIS 資料路徑。
以下配置遵循 ownCloud Infinite Scale 8.2 文件。在變更生產系統之前,請將變數名稱和部署範例與您已安裝版本的文件進行比較。
在此上下文中,blob 指的是儲存的文件內容,而元資料則是 oCIS 用於組織和尋找文件的資訊。使用 S3NG 時,blob 會儲存到與 S3 相容的物件儲存中,而元資料則保留在 POSIX 檔案系統中。請保持該檔案系統的持久掛載狀態,並將其包含在備份中。系統儲存驅動程式也應保持運作ocis。
請使用這份簡短的飛行前檢查清單:
ownCloud儲存佈局說明描述了哪些資訊保留在 S3 儲存桶之外。因此,僅恢復儲存桶並非完整的恢復方案。
在提供者的控制台或基礎架構工具中配置儲存桶,然後僅授予 oCIS 服務身分存取其儲存桶所需的權限。 ownCloud S3 頁面提供了 AWS 式 S3 API 的基準策略文件。請將 ` bucket-name<bucket>` 替換為您的儲存桶,如果您的供應商是 S3 相容型而非 Amazon S3,則需要調整策略語法以適應您的供應商。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:ListBucket"],
      "Resource": ["arn:aws:s3:::bucket-name"]
    },
    {
      "Effect": "Allow",
      "Action": [
        "s3:*Object",
        "s3:*MultipartUpload",
        "s3:ListMultipartUploadParts"
      ],
      "Resource": ["arn:aws:s3:::bucket-name/*"]
    }
  ]
}
儲存桶層級的 ARN 和物件層級的 ARN 不同:前者允許列出儲存桶;後者對儲存桶內的物件執行操作。請遵循ownCloud S3 儲存桶策略要求以及您的服務提供者的最新策略文件。請勿將憑證貼到策略檔案、原始程式碼庫或螢幕截圖中。

對於接受標準 oCIS 環境變數的服務環境或 Compose 文件,請設定下列值。這些範例值僅為佔位符;請使用您的提供者所指派的端點和區域。
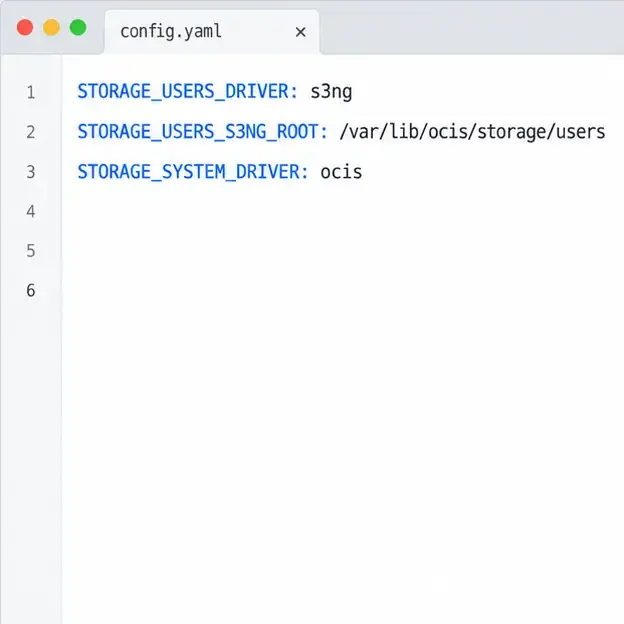
STORAGE_USERS_DRIVER: s3ng
STORAGE_USERS_S3NG_ROOT: /var/lib/ocis/storage/users
STORAGE_SYSTEM_DRIVER: ocis
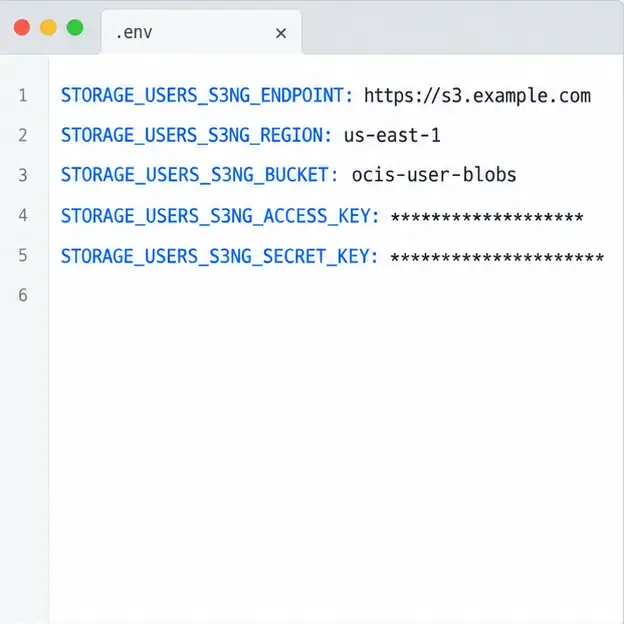
STORAGE_USERS_S3NG_ENDPOINT: https://s3.example.com
STORAGE_USERS_S3NG_REGION: us-east-1
STORAGE_USERS_S3NG_ACCESS_KEY: ${OCIS_S3_ACCESS_KEY}
STORAGE_USERS_S3NG_SECRET_KEY: ${OCIS_S3_SECRET_KEY}
STORAGE_USERS_S3NG_BUCKET: ocis-user-blobs將/var/lib/ocis/storage/users(或您選擇的根目錄)掛載到持久性 POSIX 儲存體上。請勿將此元資料路徑指向 S3 儲存桶。安全地註入存取金鑰和金鑰;上述變數引用假設您的部署已提供這些金鑰值。端點必須可從 oCIS 服務訪問,且儲存桶名稱、區域和憑證必須指向相同提供者帳戶和儲存桶。
如果您使用 ownCloud 的模組化ocis_fullCompose 範例,其可選的 S3 覆蓋層會使用範例特定的S3NG設定和單獨的s3ng.yml設定檔。請按照該範例的完整部署模式進行操作,而不是盲目地將其與其他 Compose 檔案混用。請參閱官方的 oCIS Compose 部署範例和Storage-Users 環境參考。
大型檔案以多段式資料塊上傳。 Amazon S3 文件規定最大物件大小為 5 TiB,分塊數限制為 10,000 個;每個分塊的大小必須介於 5 MiB 和 5 GiB 之間。 S3NG 文件中記錄的預設分塊大小為 16 MiB。在此預設值下,分塊數限制可能成為實際上傳的上限,甚至超過提供者的最大物件大小限制。 ownCloud 8.2 版本頁面估計預設上限為 160 GiB;請使用配置的分塊大小和提供者的規則來計算一個安全的最大值,並留出一定的餘裕。
ownCloud 文件中唯一可設定的多部分參數是 `part size` STORAGE_USERS_S3NG_PUT_OBJECT_PART_SIZE。如果您支援的檔案大小需要超過 10,000 個部分,請增加 `part size`。該值是一個uint64無符號整數,因此請將其配置為位元組數,而不是附加“MiB”的字串。請將其保持在文件中規定的 5 MiB 到 5 GiB 範圍內,並確認您的 S3 提供者支援所選值。例如,對於一個 5 TiB 的對象,如果將其分成 10,000 個部分,則平均每個部分的大小需要為 500 MiB。
此外,請在 oCIS 主機或容器上預留暫存空間:ownCloud 指出,它至少需要與預期最大檔案大小相同的暫存容量來緩衝傳入資料。即使儲存桶和憑證有效,也無法避免因分割限制不足或臨時磁碟已滿而導致的故障。請參閱ownCloud 的 S3 上傳限制及其環境變數類型參考。
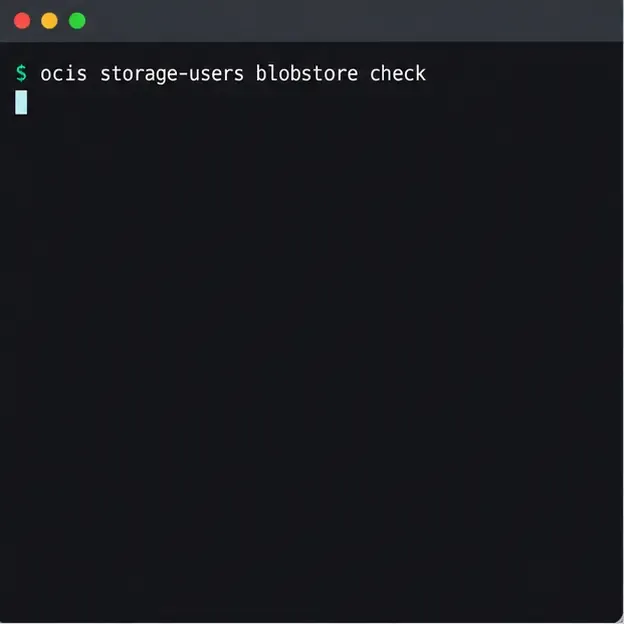
儲存配置後,請依照安裝步驟重新啟動或重新部署 oCIS。檢查服務日誌,查看是否有設定、端點、權限或連線錯誤。然後在與 oCIS 相同的運行時環境中執行 blobstore 檢查:
ocis storage-users blobstore check此維護指令使用已設定的 blobstore,並執行包含隨機測試有效負載的上傳、下載和刪除往返操作。這是一項針對特定儲存的檢查,並非保證所有面向使用者的工作流程或超大上傳操作都能成功。 blobstore指令參考文件詳細介紹了其選項,包括可設定的測試有效負載大小。
最後,透過客戶端或網頁介面上傳一個小的測試文件,並確認文件能夠正常顯示和開啟。對於大檔案部署,也請在正式啟用前測試一個代表性的檔案大小。小檔案往返成功並不能驗證分卷傳輸容量或可用臨時磁碟空間。
將 S3 物件、POSIX 元資料、配置和其他必需的 oCIS 資料作為一個協調的集合進行備份。 ownCloud 的備份指南建議在備份時停止實例,並單獨處理外部儲存的 S3 Blob。保留兩個儲存層的可復原副本,並在將部署視為受保護之前測試復原程序:ownCloud 備份注意事項。
STORAGE_USERS_DRIVER是s3ng;系統儲存仍然存在ocis。按角色為新的 ownCloud Infinite Scale 使用者指派基於位元組的儲存限制,並提供 proxy.yaml 範例和安全性驗證清單。
透過檢查伺服器主機名稱、憑證鏈、私有 CA 信任和強制入口網站問題,恢復 ownCloud 桌面同步,而無需停用 TLS 驗證。
使用無效文件報告來識別不匹配的核心文件或應用程式簽名,恢復正確的發布文件,並安全地驗證完整性檢查。
從官方 Compose 範例部署 ownCloud Infinite Scale,配置網域和持久存儲,然後驗證 TLS、容器和首次登入。
設定 S3NG 驅動程式、儲存桶權限、持久性元資料儲存和上傳大小,以便 ownCloud Infinite Scale 可以可靠地儲存檔案內容。
檢查檔案狀態、配額、臨時磁碟空間、PHP 限制和代理逾時,找出 ownCloud 伺服器上傳接近完成時停止的原因。
僅對 ownCloud 的 Web 根目錄設定 AllowOverride All,驗證活動的 Apache 虛擬主機,然後安全地重新載入以恢復 .htaccess 規則。
啟用 ownCloud 的企業審計應用程序,將 admin_audit 事件路由到受保護的日誌文件,並確認正在記錄真實使用者的操作。
讓 Keycloak 的 realm 頒發者、Web 用戶端和使用者聲明保持一致,以便 ownCloud Infinite Scale 能夠可靠地在 Web 和行動用戶端上登入使用者。
使用 ownCloud 的 occ 指令傳輸擁有的檔案和要傳出的共享,以了解哪些內容會保留下來,並在刪除舊帳戶之前驗證存取權限。



