您收到的帳戶安全電子郵件並非全部都是有效的。如果您在 Gmail 收件匣中看到來自Google的電子郵件,請三思。一種新的 Gmail 詐騙正在流行 — — 而且它看起來直接來自 Google。
你的下一封 Google 安全郵件可能是一封詐騙郵件
開發人員尼克·約翰遜 (Nick Johnson) 收到一封看似來自谷歌的精心設計的網路釣魚電子郵件後,發現了這項活動。在 X 的一個帖子中,約翰遜解釋說,該電子郵件是從no-reply@accounts.google.com發送的,並且通過了 Google 的 DKIM 簽名檢查,這意味著它是由accounts.google.com 簽署的。
由於該電子郵件是從合法的 Google 網站簽署的,因此 Gmail 不會發出任何警告。該公司聲稱已向 Google LLC 發出傳票,要求該公司提供收件者 Google 帳戶內容的副本。
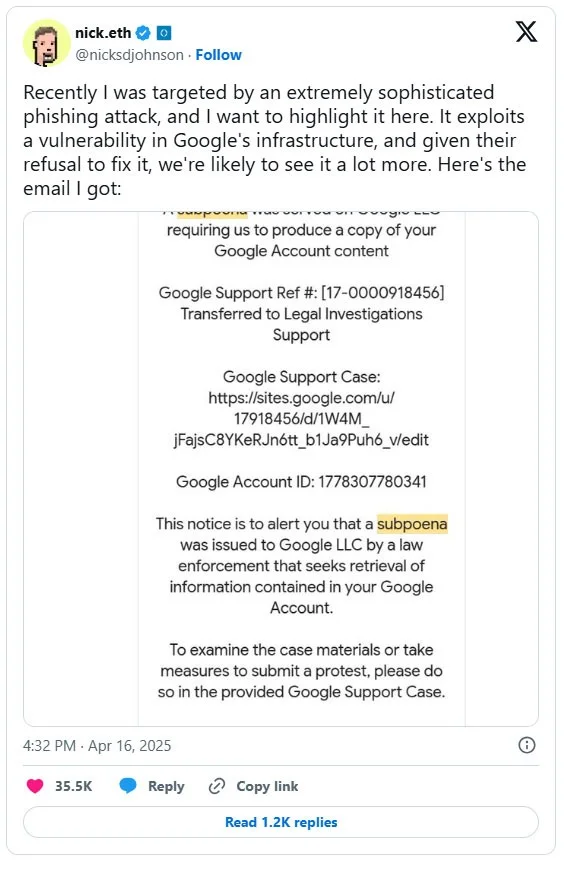
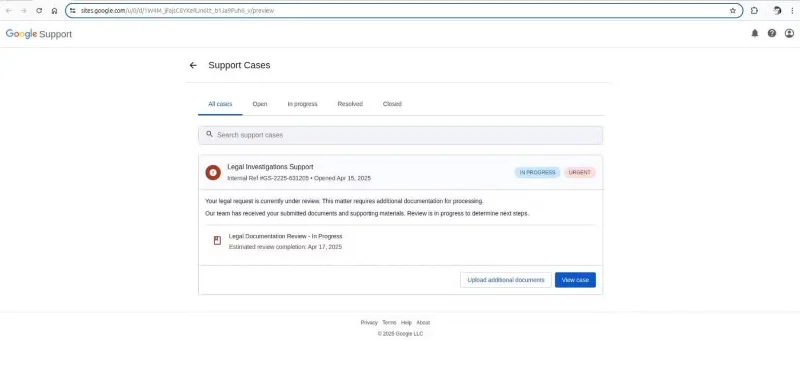
該電子郵件包含指向虛假支援頁面的sites.google.com連結。該虛假頁面顯示了法醫調查報告的狀態,其中附有文件審查以及兩個用於上傳其他文件或查看案件的按鈕。點擊其中任何一個按鈕都會將您帶到同樣託管在sites.google.com 上的另一個虛假登入頁面。
約翰遜沒有採取進一步行動,但可以安全地假設虛假登入頁面是為了收集您的 Google 帳戶憑證,然後將您重新導向到真正的 Google 頁面或網站以避免被發現。由於您已登入以查看 Gmail 並因此看到通知,因此大多數 Google 頁面即使輸入密碼也會自動打開,從而產生真實登入的假象。
 偽造的 Gmail 法律調查頁面
儘管虛假登入頁面是真實 Google 頁面的精確副本,但只要查看頁面的URL ,您就可以輕鬆分辨出兩者之間的差異。合法的 Google 登入頁面託管在 accounts.google.com 上,而不是 sites.google.com 上。網路釣魚電子郵件中還有兩個主要危險信號。
首先,電子郵件標頭顯示,儘管該電子郵件由 accounts.google.com 簽名,但它源自 privateemail.com 地址並發送到“me@googl-mail-smtp-out-192-168-142-125-38-prod.net”。第二個線索位於電子郵件的底部,那裡有大量空白,後面跟著「Google 法律支援已被授予存取您的 Google 帳戶的權限」的文字,後面是上面提到的電子郵件地址。
Google 網域成為詐騙的溫床
考慮到釣魚郵件似乎來自合法的 Google 網站,普通 Gmail 用戶會毫不猶豫地按照郵件中提到的說明進行操作。此外,由於虛假網站託管在sites.google.com上,人們會看到合法的google.com網域並認為網站是真實的。
Google Sites 是 Google 提供的一項合法服務,可讓您快速建立自己的網站並將其託管在 Google 網域上。雖然這是一個方便的工具,但它允許用戶運行他們選擇的外部腳本和嵌入,這是一個重大的安全風險。
使用這項服務也使得建立釣魚網站變得非常容易。即使某個頁面被 Google 的反濫用團隊刪除,詐騙者也可以在短時間內迅速地發布另一個頁面。然而,電子郵件對谷歌來說是一個更大的安全隱患。
約翰遜向谷歌發送了關於該電子郵件的錯誤報告,但該公司關閉了該問題,並表示該功能運作正常,並補充說它不認為這是一個安全問題。這意味著我們將來可能會看到類似的活動。阻止惡意電子郵件是人們放棄 Gmail 而選擇更注重安全性的替代方案的原因之一。
在 Google 解決問題之前,請務必留意此類電子郵件。如有疑問,請檢查電子郵件標題和正文中是否存在官方電子郵件中找不到的奇怪電子郵件地址或異常文字。