在 ONLYOFFICE Desktop 中將 PDF 轉換為可編輯的 DOCX。
在 ONLYOFFICE Desktop Editors 中將 PDF 本地轉換為 DOCX,然後檢查佈局變更、掃描頁面和需要修正的文字。
作為免費的開源數據包分析器,Wireshark 提供了許多方便的功能。其中之一是查找媒體訪問控制 (MAC) 地址,它可以告訴您有關網絡上不同數據包的更多信息。
如果您是 Wireshark 的新手並且不知道如何查找 MAC 地址,那麼您來對地方了。在這裡,我們將向您詳細介紹 MAC 地址,解釋它們為何有用,並提供查找它們的步驟。
什麼是 MAC 地址?
MAC 地址是分配給計算機、交換機和路由器等網絡設備的唯一標識符。這些地址通常由製造商分配,並表示為六組兩位十六進制數字。
Wireshark 中的 MAC 地址有什麼用?
MAC地址的主要作用是標記數據包的來源和目的地。您還可以使用它們來跟踪特定數據包通過網絡的路徑、監控 Web 流量、識別惡意活動以及分析網絡協議。
Wireshark 如何查找 MAC 地址
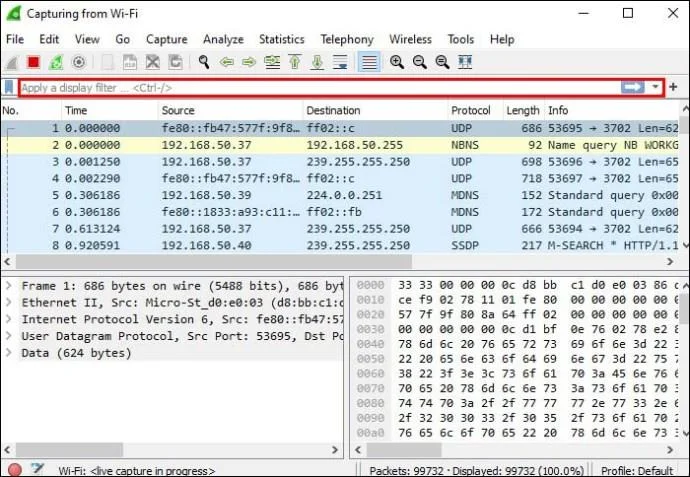
在 Wireshark 中查找 MAC 地址相對容易。在這裡,我們將向您展示如何在 Wireshark 中查找源 MAC 地址和目標 MAC 地址。
如何在 Wireshark 中查找源 MAC 地址
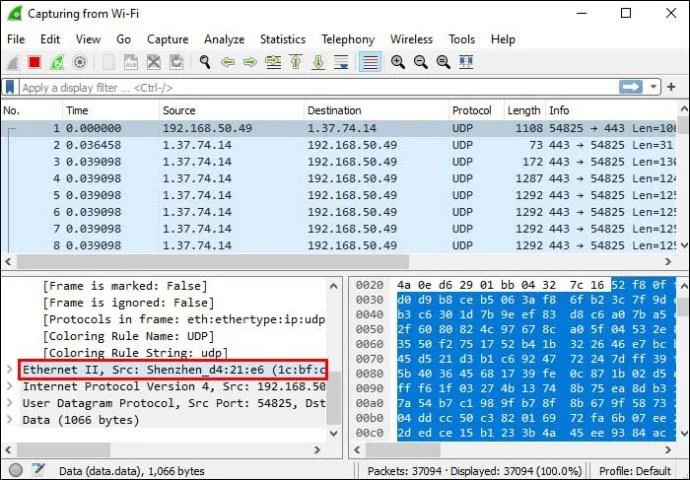
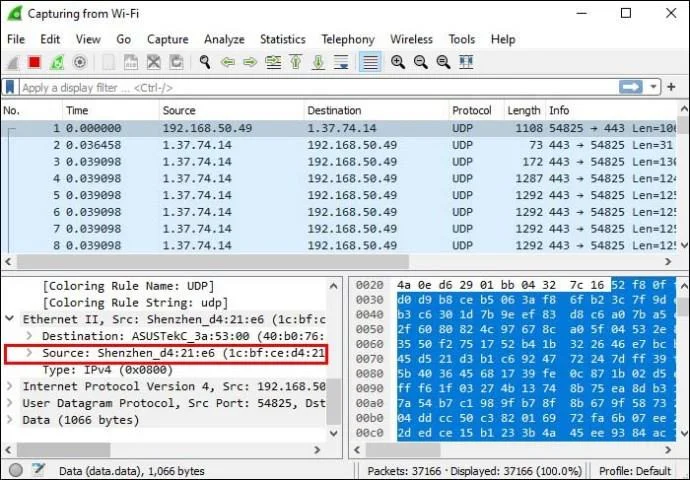
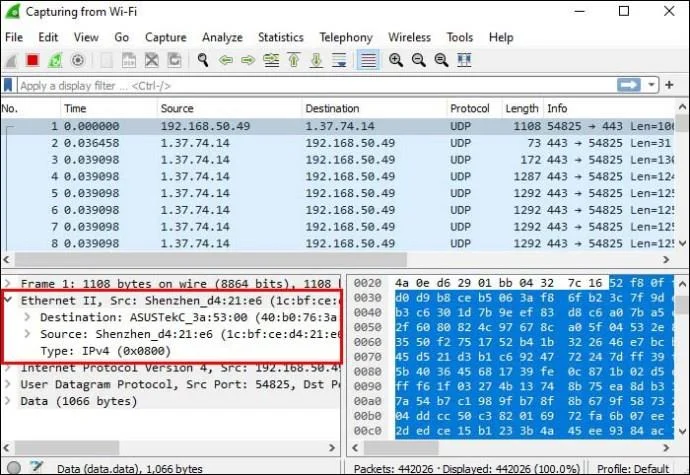
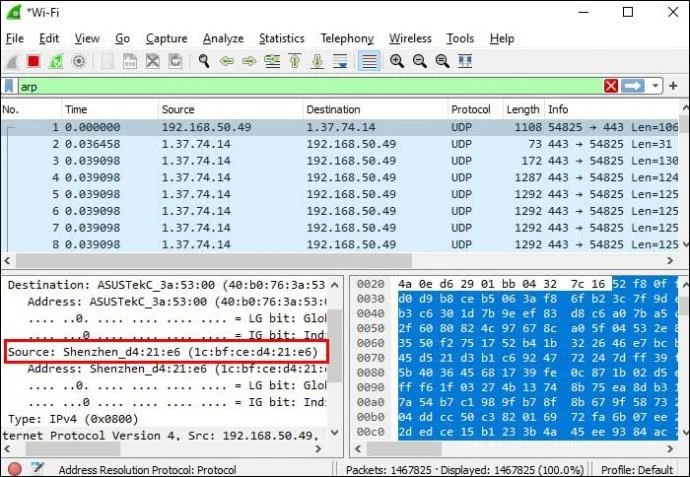
源 MAC 地址是發送數據包的設備的地址,您通常可以在數據包的以太網標頭中看到它。使用源 MAC 地址,您可以跟踪數據包在網絡中的路徑並識別每個數據包的來源。
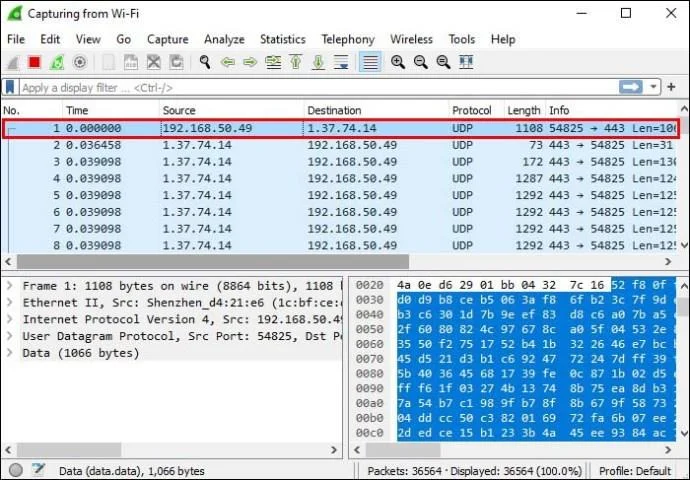
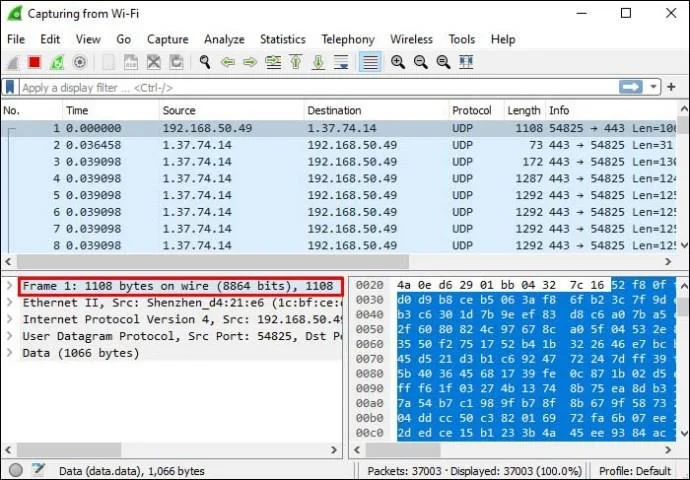
您可以在以太網選項卡中找到數據包的源 MAC 地址。以下是如何實現它:
如何在 Wireshark 中查找目標 MAC 地址
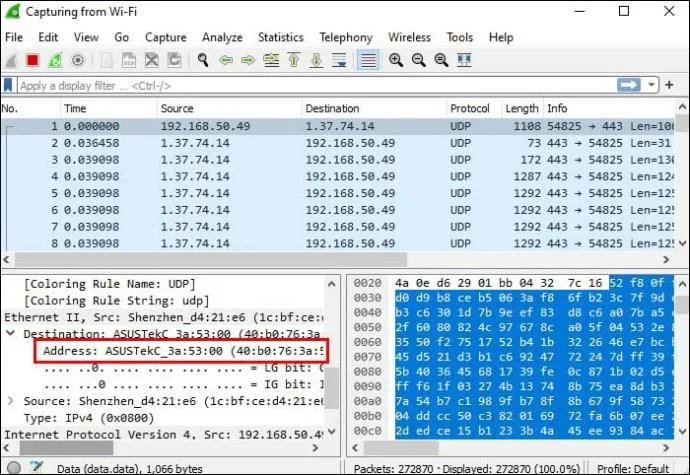
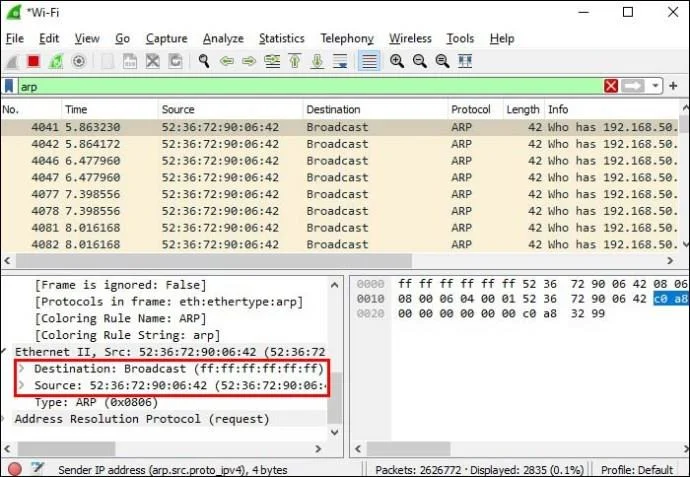
目標 MAC 地址表示接收數據包的設備的地址。與源地址一樣,目標 MAC 地址位於以太網報頭中。按照以下步驟在 Wireshark 中查找目標 MAC 地址:
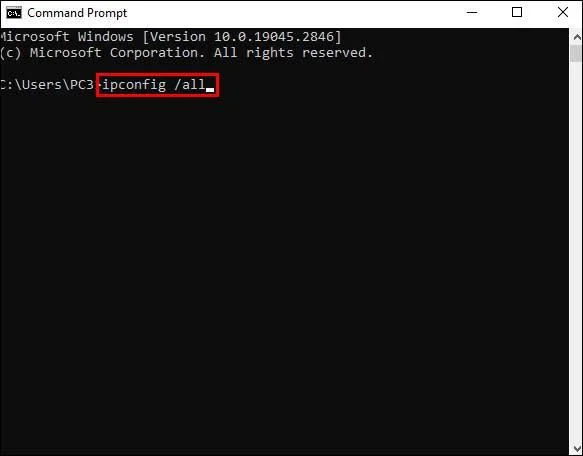
如何確認以太網流量中的 MAC 地址
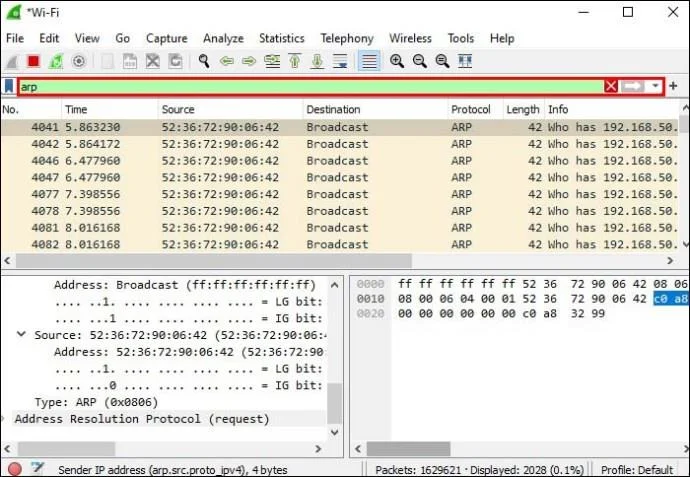
如果您正在解決網絡問題或想要識別惡意流量,您可能想要檢查特定數據包是否從正確的來源發送並路由到正確的目的地。按照以下說明確認以太網流量中的 MAC 地址:
如何在 Wireshark 中過濾 MAC 地址
Wireshark 允許您使用過濾器并快速瀏覽大量信息。如果某個設備出現問題,這將特別有用。在 Wireshark 中,您可以按源 MAC 地址或目標 MAC 地址進行過濾。
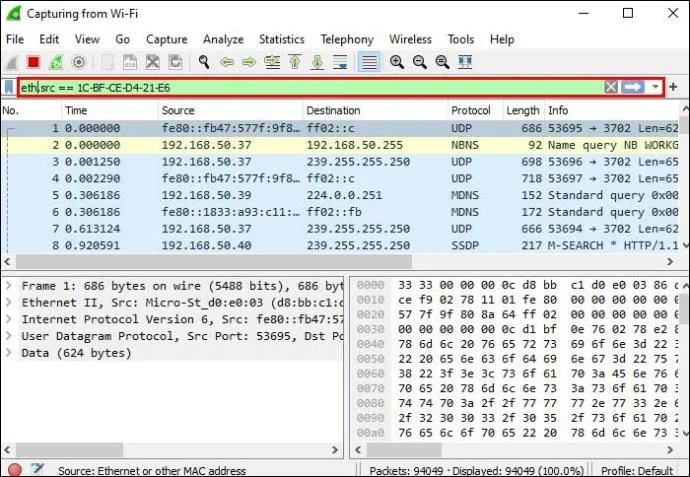
如何在 Wireshark 中按源 MAC 地址過濾
如果您想在 Wireshark 中按源 MAC 地址進行過濾,您需要執行以下操作:
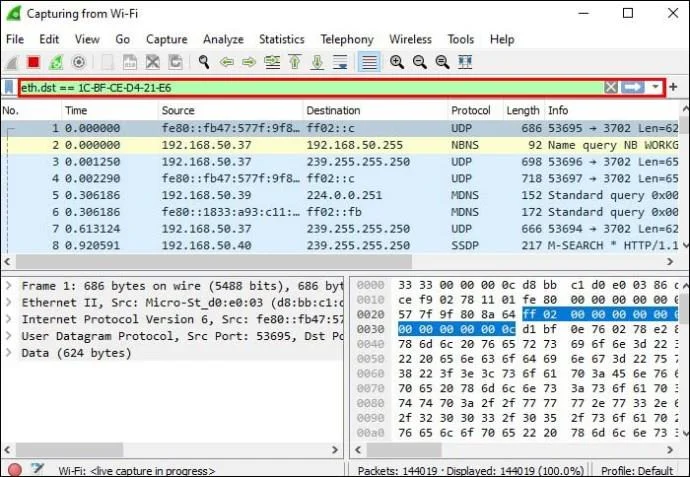
如何在 Wireshark 中按目標 MAC 地址過濾
Wireshark 允許您按目標 MAC 地址進行過濾。方法如下:
Wireshark 中的其他重要過濾器
Wireshark 讓您可以使用過濾器走捷徑,而不是浪費時間瀏覽大量信息。
ip.addr == xxxx
這是 Wireshark 中最常用的過濾器之一。使用此過濾器,您只顯示捕獲的包含所選 IP 地址的包。
該過濾器對於那些想要專注於一種流量的人來說特別方便。
您可以按源或目標 IP 地址進行過濾。
如果要按源 IP 地址過濾,請使用以下語法:“ip.src == xxxx”。在字段中輸入語法時,將“xxxx”替換為所需的 IP 地址並刪除引號。
那些想要按源 IP 地址過濾的人應該在過濾器字段中輸入此語法:“ip.dst == xxxx”。使用所需的 IP 地址而不是“xxxx”並刪除引號。
如果要過濾多個 IP 地址,請使用以下語法:“ip.addr == xxxx and ip.addr == yyyy”。
ip.addr == xxxx && ip.addr == xxxx
如果你想識別和分析兩個特定主機或網絡之間的數據,這個過濾器會非常有用。它將刪除不必要的數據並在幾秒鐘內顯示所需的結果。
網址
如果只想分析 HTTP 流量,請在過濾器框中輸入“http”。記住在應用過濾器時不要使用引號。
域名系統
Wireshark 允許您通過 DNS 過濾捕獲的數據包。要僅查看 DNS 流量,您只需在過濾器字段中輸入“dns”即可。
如果您想要更具體的結果並僅顯示 DNS 查詢,請使用此語法:“dns.flags.response == 0”。確保在輸入過濾器時不使用引號。
如果要過濾 DNS 響應,請使用以下語法:“dns.flags.response == 1”。
幀包含流量
這個方便的過濾器可以讓您過濾包含單詞“traffic”的數據包。對於那些想要搜索特定用戶 ID 或字符串的人來說,它特別有價值。
tcp.port == XXX
如果要分析進出特定端口的流量,可以使用此過濾器。
ip.addr >= xxxx 和 ip.addr <= yyyy
此 Wireshark 過濾器允許您僅顯示具有特定 IP 範圍的數據包。它顯示為“過濾大於或等於 xxxx 且小於或等於 yyyy 的 IP 地址”將“xxxx”和“yyyy”替換為所需的 IP 地址。您也可以使用“&&”代替“and”。
frame.time >= 2017 年 8 月 12 日 09:53:18 和 frame.time <= 2017 年 8 月 12 日 17:53:18
如果要分析具有特定到達時間的傳入流量,可以使用此過濾器來獲取相關信息。請記住,這些只是示例日期。您應該將它們替換為所需的日期,具體取決於您要分析的內容。
!(過濾器語法)
如果您在任何過濾器語法前放置一個感嘆號,您將從結果中排除它。例如,如果您鍵入“!(ip.addr == 10.1.1.1)”,您將看到所有不包含此 IP 地址的數據包。請記住,在應用過濾器時不應使用引號。
如何保存 Wireshark 過濾器
如果您不經常使用 Wireshark 中的特定過濾器,您很可能會及時忘記它。試圖記住正確的語法並浪費時間在線搜索它可能會非常令人沮喪。幸運的是,Wireshark 可以通過兩個有價值的選項幫助您防止此類情況發生。
第一個選項是自動完成,它對那些記得過濾器開頭的人很有用。例如,您可以鍵入“tcp”,Wireshark 將顯示以該序列開頭的過濾器列表。
第二個選項是書籤過濾器。對於那些經常使用具有長語法的複雜過濾器的人來說,這是一個非常寶貴的選擇。以下是為過濾器添加書籤的方法:
下次您需要該過濾器時,請按書籤圖標,然後在列表中找到您的過濾器。
常問問題
我可以在公共網絡上運行 Wireshark 嗎?
如果您想知道在公共網絡上運行 Wireshark 是否合法,答案是肯定的。但是,這並不意味著您應該在任何網絡上運行 Wireshark。確保閱讀您要使用的網絡的條款和條件。如果網絡禁止使用 Wireshark 而你仍然運行它,你可能會被禁止進入網絡甚至被起訴。
Wireshark 不咬人
從排除網絡故障到跟踪連接和分析流量,Wireshark 有很多用途。使用此平台,您只需單擊幾下即可找到特定的 MAC 地址。由於該平台是免費的,並且可以在多種操作系統上使用,因此全世界數百萬人都可以享受到它的便捷選擇。
你用 Wireshark 做什麼?你最喜歡的選擇是什麼?在下面的評論部分告訴我們。
在 ONLYOFFICE Desktop Editors 中將 PDF 本地轉換為 DOCX,然後檢查佈局變更、掃描頁面和需要修正的文字。
將您的 ownCloud 帳戶新增至 ONLYOFFICE 桌面編輯器,以了解連線的功能,並在直接存取、同步和瀏覽器編輯之間進行選擇。
使用正確的入口網站或 WebDAV 位址,從您的手機測試 HTTPS 可存取性,並區分專用網路、TLS 和登入問題。
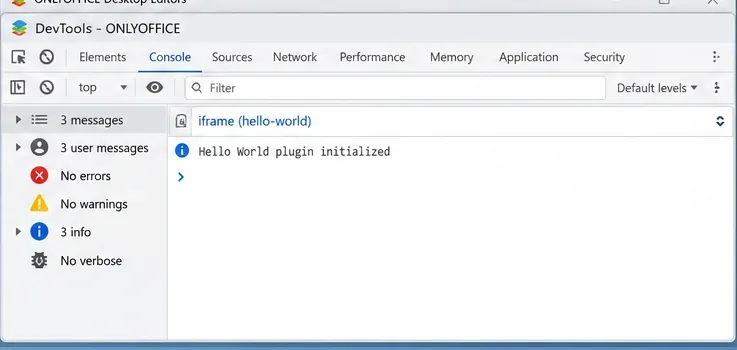
建置並測試自訂 ONLYOFFICE 桌面編輯器插件,安裝其 .plugin 存檔,並啟動開發者工具進行偵錯。
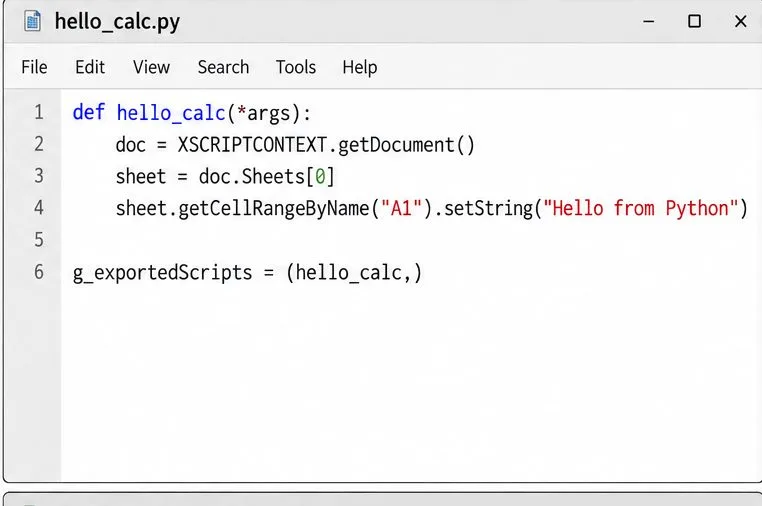
在 Calc 中提供 Python 函數,針對開啟的電子表格執行函數,並排查缺少的巨集或匯入問題,而無需混淆 LibreOffice 和系統 Python。
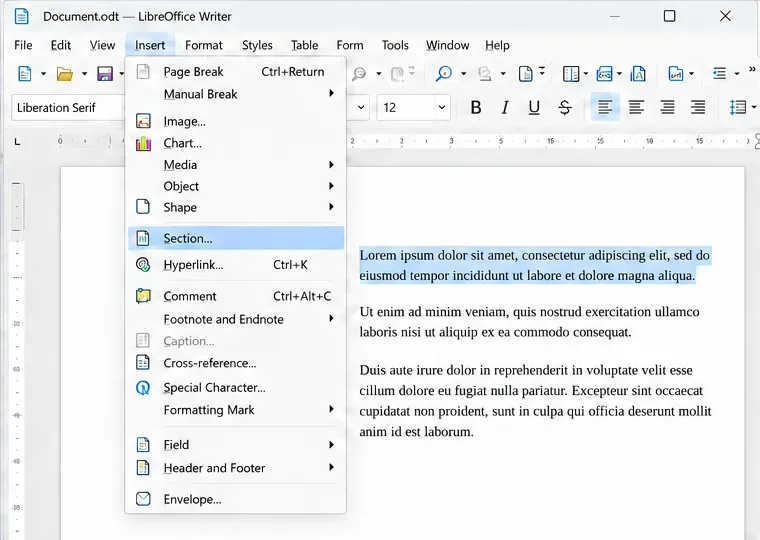
鎖定特定段落以防止常規編輯,同時保持 Writer 文件的其餘部分可用,並了解何時文件加密是更好的選擇。
透過檢查 Calc 中的主題、單元格字體顏色、填充和條件格式,修復難以看清的電子表格文字。
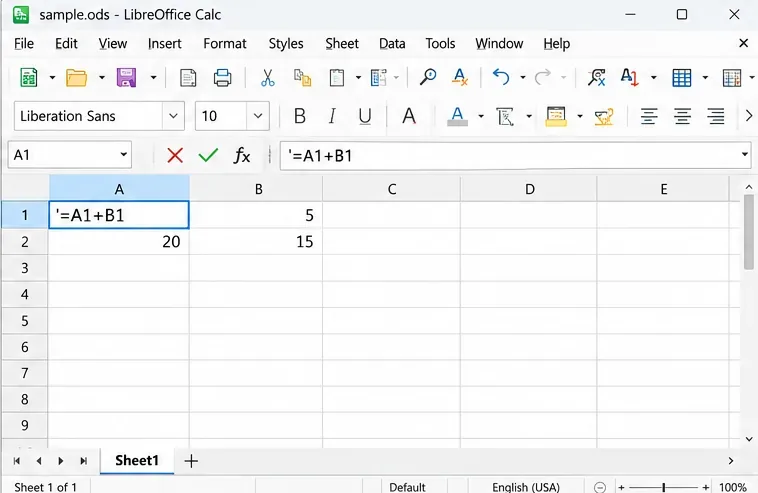
了解為什麼 Calc 顯示公式文字而不是計算值,並修復顯示模式、文字格式儲存格、撇號或過時的結果。
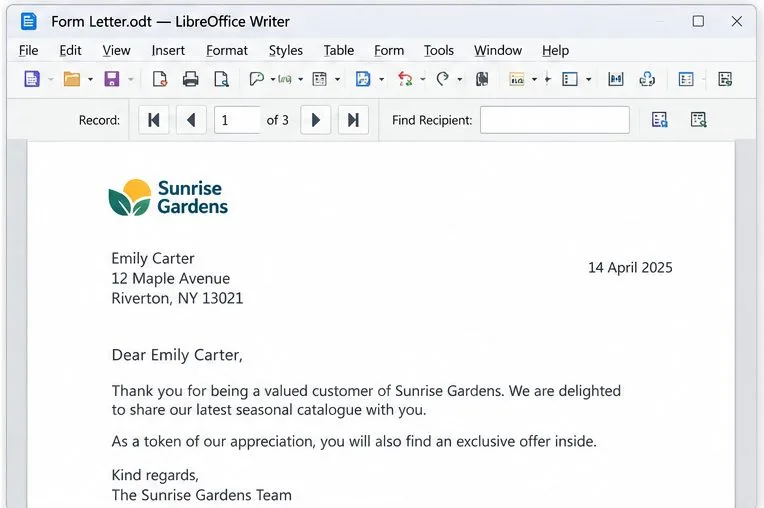
使用 Calc 收件者資料和共享的嵌入式影像建立可重複使用的 Writer 郵件合併,然後預覽並儲存個人化信件。
關閉 LibreOffice 的可選更新統計資訊和崩潰報告提示,然後檢查設定涵蓋哪些內容以及如何驗證它們。