無需猜測即可提高 Synapse 的 Systemd 檔案限制

診斷 Synapse 是否達到其每個程序開啟檔案上限,為正確的服務或工作進程設定 systemd drop-in,並驗證即時限制。
範例場景: Rowan 管理一台小型 Matrix 家庭伺服器,並在 Synapse[Errno 24] Too many open files活動增加時查看其日誌。如果正在執行的 Synapse 程序已達到 systemd 開啟檔案數的限制,LimitNOFILE則需要為受影響的服務新增 systemd 的 drop-in 腳本,重新載入 systemd,然後重新啟動 Synapse。確認正在運行的進程是否達到了該限制。在確認機器範圍內的文件表已耗盡之前,請勿變更全域核心限制。
具體限制取決於安裝情況和工作負載;以下範例值並非 Synapse 官方規定的最低值。 Synapse 目前的 systemd 指南涵蓋主服務、可選的工作模板單元以及將它們分組的目標。請將單元名稱與您的實際安裝相符。請參閱Synapse systemd-with-workers 文件。
「開啟的檔案」指的是檔案描述符:它處理進程用於套接字、檔案、管道和其他資源的操作。 Synapse 可能需要許多描述符來處理用戶端連線、聯合身份驗證、資料庫連線和工作進程。首先檢查服務及其日誌:
sudo systemctl status matrix-synapse.service
sudo journalctl -u matrix-synapse.service -b --no-pager -n 100
sudo systemctl show matrix-synapse.service -p MainPID -p LimitNOFILE如果您的單元有其他名稱,請替換matrix-synapse.service。軟體包、容器或自訂部署可能會以不同的方式命名或啟動服務。使用此方法systemctl list-units '*synapse*'尋找由目前 systemd 管理員管理的單元。如果 systemd 沒有直接啟動 Synapse,則此覆蓋可能無法控制該進程。
MainPID從輸出中取得進程 ID並檢查該進程。將其數值 PID 替換為PID:
grep -i 'open files' /proc/PID/limits
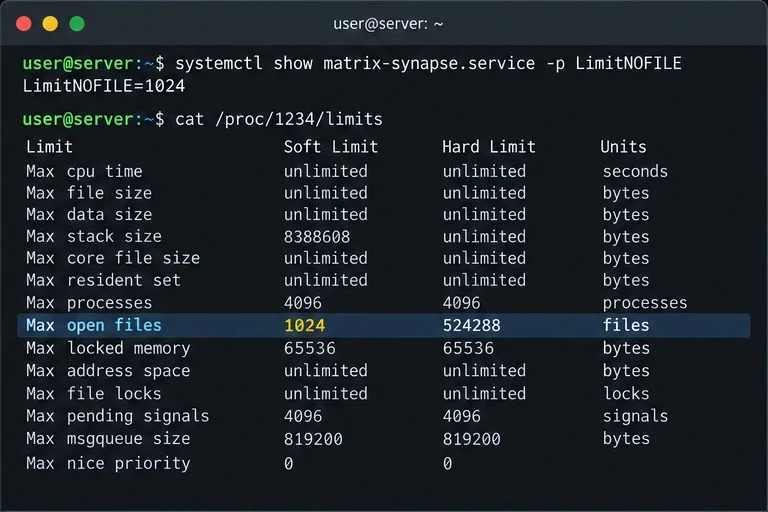
ls /proc/PID/fd | wc -l第一條命令顯示正在執行的進程的軟限制和硬限制;第二條命令統計其目前開啟的描述符數量。如果計數接近軟限制,且日誌包含Too many open files「或」Errno 24,則可能是進程級限制所致。核心通過/proc/<pid>/limits`< linux/ ...
以 Rowan 的例子為例,假設進程的軟限制為 1024,而描述符計數接近該值。這支援調整單位。如果進程遠未達到限制,則在提高限制之前,應檢查完整的錯誤和資源使用;可能是記憶體洩漏或其他故障導致的。
一個 drop-in 套件會在不編輯軟體包 vendor 單元的情況下添加一個小的覆蓋。在典型的 systemd 安裝中,為實際的主單元建立覆蓋:
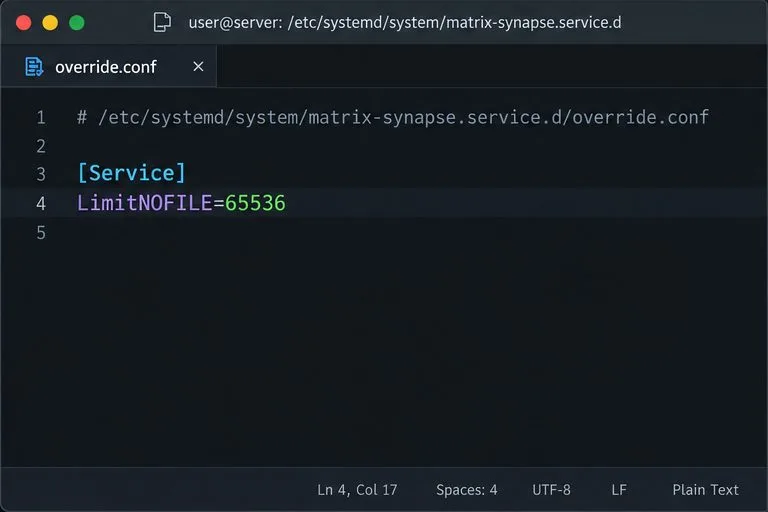
sudo systemctl edit matrix-synapse.service在編輯器中輸入以下設定:
[Service]
LimitNOFILE=65536儲存並退出。65536這只是一個範例,並非 Synapse 指定的值。請選擇一個高於觀察到的峰值使用量並留有餘裕的值,同時確保該值在主機支援的硬性限制和運行能力範圍內。 systemd 接受諸如 `--resource-limit` 之類的資源限制設定LimitNOFILE;其文件也提醒,某些使用該設定的程式select(2)無法處理大於 1023 的描述符。請確認運行時和應用程式能夠容忍所選值,而不是盲目複製。請閱讀systemd.exec 資源限製文件。
重新載入單元定義並重新啟動 Synapse,以便使用新的限制重新啟動該進程:
sudo systemctl daemon-reload
sudo systemctl restart matrix-synapse.service
sudo systemctl status matrix-synapse.service --no-pager不要依賴ulimit -nSSH 會話來更改系統服務。登入 shell 和 systemd 服務受到的限制來自不同的上下文;必須直接檢查服務的有效設定。
如果您執行 Synapse 工作流程,每個工作進程都是獨立的服務流程,並且有自己的資源限制。官方 systemd 範例使用諸如 `worker` 之類的單元matrix-synapse-worker@generic_worker.service。為每個達到限制的活動工作流程單元建立一個符合的 drop-in,例如:
sudo systemctl edit matrix-synapse-worker@generic_worker.service然後加入相同的[Service]行LimitNOFILE,重新載入 systemd,並重新啟動工作進程或 Synapse 目標。 Synapse 文件顯示,重啟目標會同時重新啟動主程序及其工作進程。請分別確認每個受影響單元的有效限制。
對於 Docker 或其他容器管理器,只有當主機 systemd 單元直接啟動程序並將限制傳遞過去時,覆蓋主機 systemd 設定才有效。否則,請透過容器運行時或編排配置設定檔案描述符限制,然後重新建立/重新啟動容器並檢查其中的進程。 Synapse 的安裝文件列出了其官方容器鏡像;由於打包細節各不相同,因此請檢查運行時的當前配置,而不是應用僅限主機的命令。
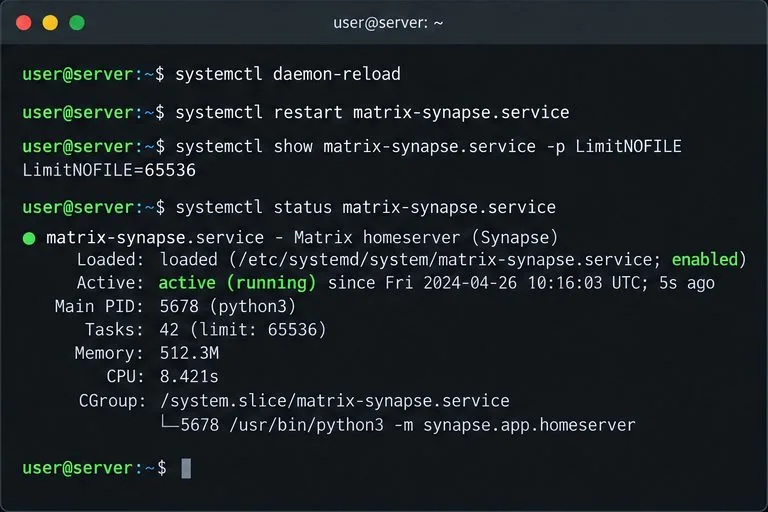
重新啟動後,使用新的主進程 ID 重新運行systemctl show並檢查/proc/PID/limits。有效的軟限制和硬限制應反映配置值。檢查日誌中是否存在啟動失敗和新Too many open files錯誤,然後發出客戶端請求並確認受影響的聯盟或工作進程活動已恢復。
如果錯誤訊息Too many open files in system或日誌指向核心檔案表,請檢查/proc/sys/fs/file-nr:其第一個數字表示已指派的檔案句柄數,第三個數字表示最大值。系統級檔案句柄不足與 Synapse 達到自身描述符限制不同;在考慮核心級變更之前,請先調查其他服務和全域容量。 Linux proc 檔案系統參考文件file-nr和file-max.
對於 Rowan 來說,只有當重啟後的進程達到預期限制、Synapse 保持活動狀態,且原始日誌錯誤在相關工作負載下不再出現時,該修復才能得到驗證。如果使用量持續攀升至新的限制,則應調查描述符洩漏或容量需求,而不是重複增加限制值。
診斷 Synapse 是否達到其每個程序開啟檔案上限,為正確的服務或工作進程設定 systemd drop-in,並驗證即時限制。
確定錯誤是否僅限於一個瀏覽器或一個事件,然後使用 Element 的恢復金鑰或受信任的設備,而不會危及您剩餘的加密歷史記錄。
使用 Synapse 的歷史記錄和媒體清除 API 或保留設定安全地刪除過期數據,然後驗證完成情況和磁碟空間恢復情況。
安裝目前庫,連接專用 Matrix 帳戶,並運行一個小型 !echo 機器人,該機器人具有更安全的憑證處理和清晰的測試。
設定三個 Mautrix 橋接器,分別進行註冊、登入和測試-避免 Docker 網路、帳號原則和同步方面的意外情況。
尋找 Synapse 儲存空間佔用情況,設定安全媒體保留策略,並在不直接從磁碟刪除檔案的情況下清除遠端快取。
查看裝置活動,透過管理 API 停用已確認的非活動 Synapse 帳戶,並了解可選的擦除標誌實際刪除了哪些內容。
找出 PostgreSQL 記憶體消耗是來自查詢工作、共享緩衝區、連接還是維護,然後進行有針對性的、Synapse 安全的變更。
在變更 Synapse 設定之前,請追蹤 Matrix 房間加入速度慢的原因,例如遠端 homeserver、聯盟退避、本機資料庫載入或出站傳送佇列。
停止在自架 Synapse 伺服器上建立公開帳戶,或保持註冊僅限邀請,並限制註冊令牌的使用次數。




