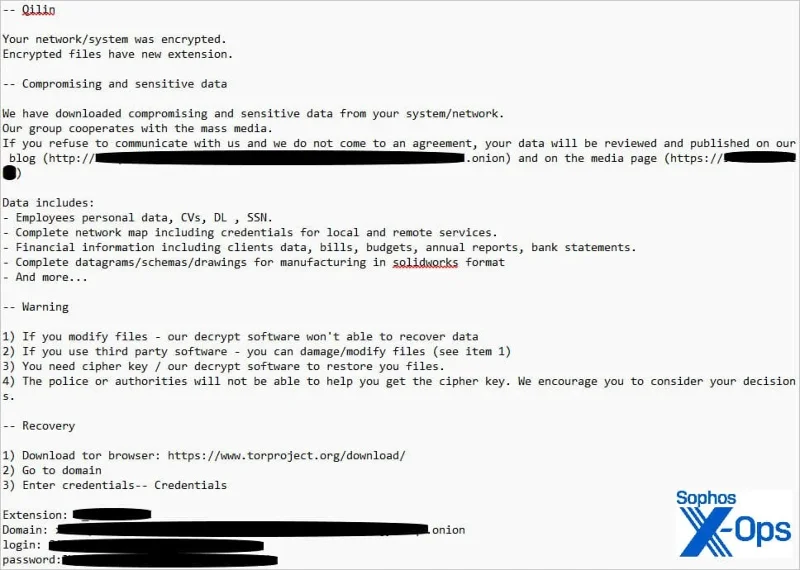
人們發現了一種名為「Qilin」的新型勒索軟體,它使用相對複雜、高度可自訂的策略來竊取儲存在 Google Chrome 瀏覽器中的帳戶登入資訊。
Sophos X-Ops 國際安全研究團隊在對麒麟事件的回應中觀察到了憑證收集技術。這表明這種危險勒索軟體的運作趨勢發生了驚人的變化。
攻擊過程概述
Sophos 研究人員分析的攻擊始於麒麟惡意軟體在沒有多因素身份驗證 (MFA) 的情況下,使用 VPN 閘道上的受損憑證成功存取目標網路。
隨後,惡意軟體進入了為期 18 天的“休眠期”,這表明駭客很可能已經透過初始存取代理 (IAB) 購買了網路存取權限。麒麟可能花了時間繪製網圖、識別關鍵資產並進行偵察。
在前 18 天之後,惡意軟體會橫向移動到網域控制器並修改群組原則物件 (GPO) 以在登入網域網路的所有電腦上執行 PowerShell 腳本(「IPScanner.ps1」)。
該腳本由批次腳本(“logon.bat”)執行,並且也包含在 GPO 中。它旨在收集儲存在 Google Chrome 中的登入資訊。
批次腳本配置為在使用者每次登入其電腦時執行(並觸發 PowerShell 腳本)。同時,被盜憑證將以「LD」或「temp.log」名稱儲存在「SYSVOL」分割區中。
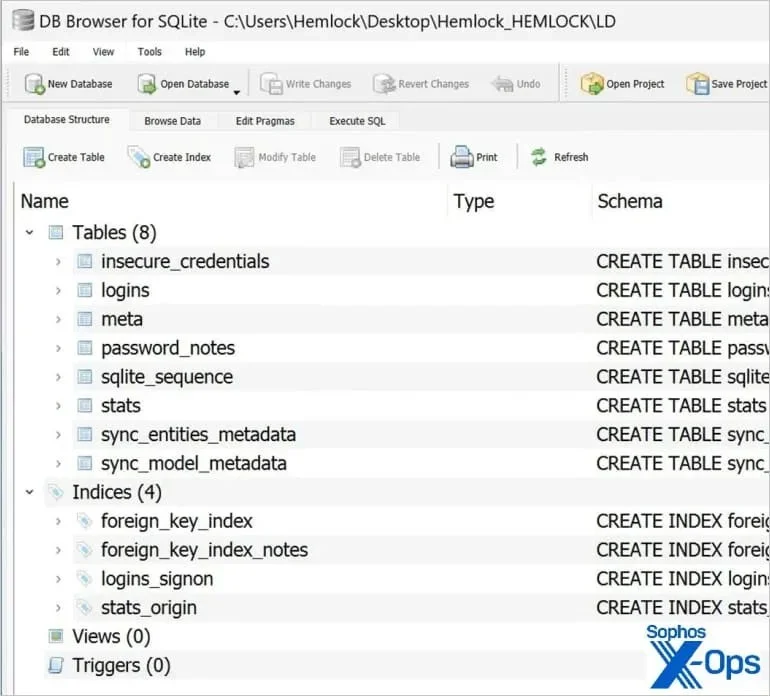
將檔案傳送到麒麟的命令和控制 (C2) 伺服器後,本機副本和相關事件日誌會被刪除,以隱藏惡意活動。最後,Qilin 在受感染的機器上部署勒索軟體負載和加密資料。
另一個 GPO 和一個單獨的命令檔案(「run.bat」)也用於在網域中的所有機器上下載並執行勒索軟體。

防禦的複雜性
麒麟對 Chrome 憑證的處理方式開創了一個令人不安的先例,這可能會使防範勒索軟體攻擊變得更加困難。
由於 GPO 應用於網域中的所有計算機,因此使用者登入的每台設備都需要經過憑證收集過程。
這意味著該腳本能夠竊取系統中所有機器的憑證,只要這些機器連接到網域並且在腳本運行期間有使用者登入。
如此廣泛的憑證盜竊可能使駭客能夠發動進一步的攻擊,導致跨多個平台和服務的安全事件,使回應工作變得更加繁瑣。這也構成了持續威脅,在勒索軟體事件解決後仍會持續很長時間。
組織可以透過實施嚴格的政策來禁止在網頁瀏覽器中儲存機密,從而降低風險。此外,實施多因素身分驗證是保護帳戶免遭接管的關鍵,即使在憑證外洩的情況下也是如此。
最後,實施最小特權和網路分段原則可以顯著阻礙威脅行為者在受感染網路上傳播的能力。