使用 Redis 清除 Nextcloud 的檔案鎖定警告
啟用可靠的 Nextcloud 檔案鎖定,選擇適當的 Redis 或 Valkey 後端,並驗證警告是否清除,同時避免並發檔案變更的風險。
若要將 Nextcloud 與自託管的 Collabora Online Development Edition (CODE) 容器連接起來,請在單獨的主機名稱上執行 CODE,將其置於 HTTPS 之後,並在 Nextcloud Office 中輸入其公共 URL。 CODE 容器也必須允許 Nextcloud 網站作為 WOPI 主機進行存取。在下面的範例中,Nextcloud 是 `<Nextcloud_name>`,cloud.example.comCollabora 是 `<Collabora_name>` office.example.com;請將兩者替換為您的實際主機名稱。
您需要一個可正常運作的 Nextcloud 安裝、一個能夠執行 CODE 容器的 Docker 主機、Nextcloud 和 Collabora 主機名稱的 DNS 記錄,以及兩個公共網站的有效 HTTPS 憑證。 Nextcloud 主機和 Collabora 伺服器必須能夠透過網路相互存取。專用的 Collabora 伺服器旨在提升容量,優於內建的 CODE 選項;它目前仍處於開發階段,因此在將其用於更大規模或業務關鍵型部署之前,請務必查看 Collabora 的最新條款和發布指南。
本教學假設反向代理程式運行在 Docker 主機上,並將 HTTPS 流量轉office.example.com送到容器的本機連接埠。如果您的代理程式運行在不同的容器或另一台機器上,請勿直接複製回環連接埠對映:請使用代理程式可以存取的私人 Docker 網路或私人主機位址,並對後端進行防火牆保護,使其不對外公開。
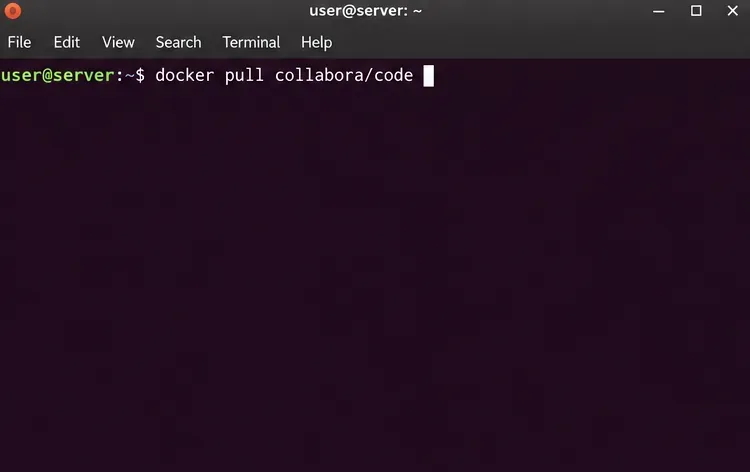
首先,拉取鏡像並啟動容器。在別名設定中,使用 Nextcloud 的公共來源,包括協定和連接埠。請勿在此填寫 Collabora URL。 Nextcloud 的 Docker 安裝範例使用了這種模式:
docker pull collabora/code
docker run -t -d -p 127.0.0.1:9980:9980 \
  -e 'aliasgroup1=https://cloud.example.com:443' \
  --restart always \
  --cap-add MKNOD \
  collabora/code
回環綁定意味著連接埠 9980 只能從 Docker 主機訪問,例如透過同一主機上的反向代理。該代理程式為瀏覽器和 Nextcloud 提供一個公共的 HTTPS 端點,同時保持容器連接埠的隱私。如果 Nextcloud 使用非標準連接埠或不同的公共主機名,請確保別名與使用者實際使用的來源相符。如果您有多個 Nextcloud 實例,請使用 Collabora 文件中提供的語法來設定每個允許的 WOPI 主機,而不是隨意允許任意網域名稱。
上述指令遵循 Nextcloud 35 管理手冊中的 Docker 範例。在正式環境使用前,請查閱目前的 CODE 鏡像文檔,並選擇符合您維護流程的版本/標籤更新策略。預設鏡像參考資訊可能會隨著版本發布而變更;請規劃更新、監控容器,並在升級後重新測試文件編輯功能。
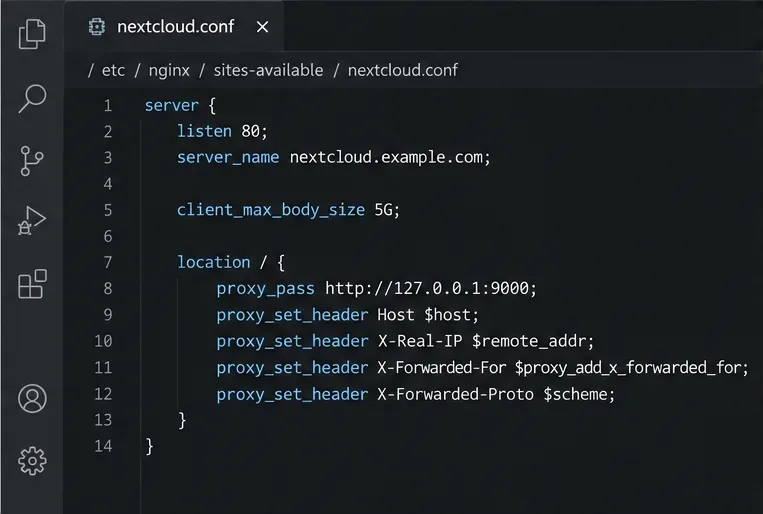
配置您現有的代理伺服器,使其能夠處理https://office.example.com並轉送 CODE 服務的請求127.0.0.1:9980。請使用 Collabora 目前的反向代理配置作為您的代理軟體。代理伺服器必須保留必要的路徑並支援 WebSocket 升級;編輯器的瀏覽器工作階段依賴這些路徑。 Nextcloud Docker 範例包含指向 `<path>` /browser、/hosting/discovery`<path>`、/hosting/capabilities`<path>` 和`<path>` 的路由/cool,其中包含 WebSocket 端點。某些整合也使用了相容性/lool路由。
不要將首頁成功載入視為代理伺服器已完成的證明。如果代理伺服器能夠處理普通的 HTTPS 請求,但無法升級 WebSocket 連接,則可能會顯示編輯器框架,然後保持載入狀態或斷開連接。請為 Collabora 主機名稱使用有效的公鑰憑證。如果代理伺服器是唯一的入口點,請將 9980 連接埠對公網關閉。
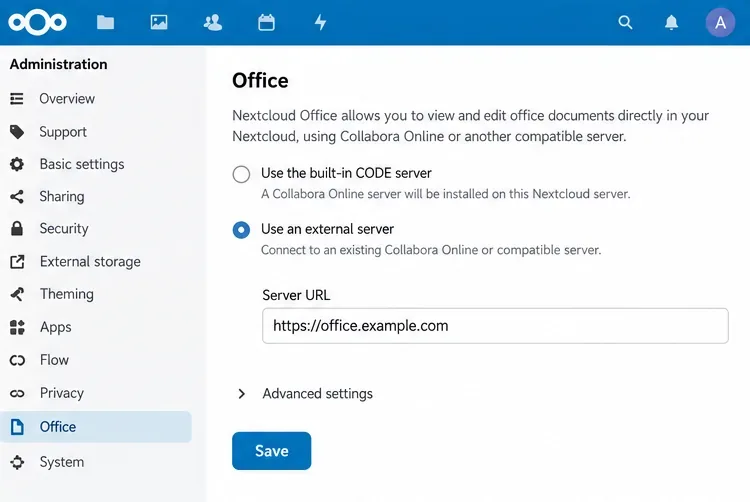
在 Nextcloud 中,開啟「應用」,安裝或啟用Nextcloud Office(richdocuments整合)。然後開啟「管理設定」→「Office」,選擇外部 Collabora 伺服器選項,並輸入 URL https://office.example.com。儲存設定。請使用公用 URL,而不是localhost:9980.NET Framework:Nextcloud 伺服器和使用者的瀏覽器需要解析相同的外部 Collabora 端點。
Nextcloud 的管理手冊指出,配置的伺服器 URL 應使用與 Collabora 安裝相同的協議,並建議使用 HTTPS。儲存後,Nextcloud 可能會顯示連線或發現狀態。如果報告證書、DNS 或 WOPI 問題,請先解決該特定問題,然後再嘗試開啟文件。
WOPI 是 Nextcloud 用於授予 Collabora 對文件受控存取權限的協定。在 Nextcloud 的 Office 管理設定中,檢查WOPI 請求的允許列表,並將請求限制為 Collabora 服務連接到 Nextcloud 的 IP 位址。同時,配置 Collabora 僅接受預期的 WOPI 主機。當涉及容器、NAT 或反向代理程式時,確切位址可能會有所不同,因此請使用 Nextcloud 日誌中實際看到的來源位址,而不是猜測。
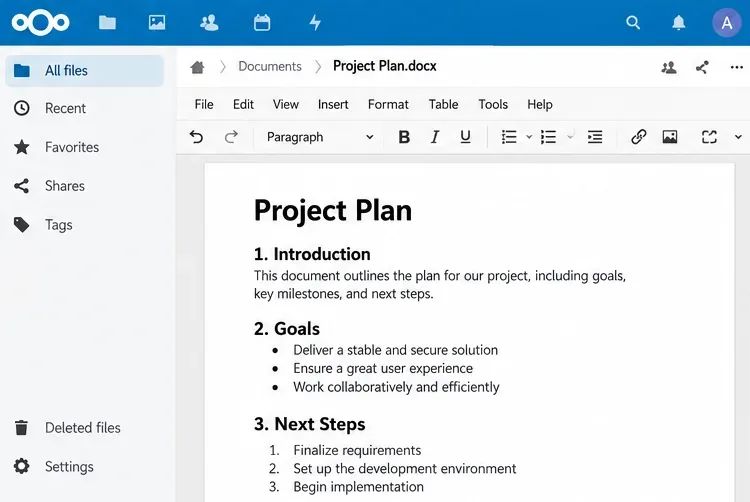
為了進行功能檢查,請以普通 Nextcloud 使用者身分登錄,建立或上傳一個小的 DOCX 或 ODT 文件,然後從「文件」應用程式中開啟它。確認編輯器載入完畢後,進行一些無害的更改,等待儲存提示出現,關閉文檔,然後重新開啟並確認更改已生效。針對部署中涉及的每種檔案類型和使用者群組進行測試;DOCX 測試成功並不能證明所有格式或權限路徑都已配置。
office.example.comNextcloud 伺服器和瀏覽器可以解析,其憑證有效,且代理程式已將請求傳送/hosting/discovery至 CODE。/cool路由。查看代理程式和容器日誌,確認是否有被拒絕的請求。aliasgroup1與 Nextcloud 的公有網路來源位址(包括協定和連接埠)進行比對。請將 Nextcloud 的 WOPI 允許清單與 Nextcloud 可見的 Collabora 來源 IP 位址進行比對。為了進行診斷,請將您的配置與 Nextcloud 官方Docker 安裝範例、其Office 和 WOPI 配置指南以及 Collabora 的CODE Docker 映像和反向代理文件進行比較。這些參考資料版本較舊,可能會有所更改;此處的命令反映的是 2026 年 10 月 10 日發布的 Nextcloud 35 管理範例。
啟用可靠的 Nextcloud 檔案鎖定,選擇適當的 Redis 或 Valkey 後端,並驗證警告是否清除,同時避免並發檔案變更的風險。
使用最新更新、HTTPS 和 HSTS、精確的反向代理信任以及針對公共伺服器的檢查,修復 Nextcloud 掃描中常見的錯誤。
為需要加密的儲存配置 Nextcloud SSE,保護加密金鑰,並在加密現有文件之前測量傳輸和 CPU 影響。
將 Nextcloud 的檔案搜尋連接到 Elasticsearch,索引文件內容,並選擇適合您的伺服器和安全需求的設定。
配置 Nextcloud 在規定的保留期後刪除已刪除的文件,可靠地安排後台作業,並避免執行清除所有使用者回收站的命令。
安全地執行 Nextcloud 的 OCC 修復程序,預覽資料庫更改,並檢查警告仍然存在的原因。
透過調整 PHP、Nginx 或 Apache、暫存和逾時設置,讓 Nextcloud 瀏覽器上傳更大的文件,並驗證是哪個限制阻止了文件上傳。
設定 Nextcloud 實際使用的 PHP 記憶體限制,重新啟動對應的服務,並在管理概覽中確認 512 MB 設定。
使用 Nextcloud 的 S3 後端,透過正確的端點、憑證、存取範圍和驗證步驟,掛載相容的物件儲存桶。
使用持久 UUID 掛載、維護模式、已驗證的副本和原始路徑符號鏈接,安全地將 Linux Nextcloud 資料目錄移至外部驅動器。