匯出為 DOCX 時,保持作者修訂可見

在 Writer 中追蹤編輯,保留可編輯的 ODT 原始文件,並在共享之前在 Word 中檢查導出的 DOCX 文件。
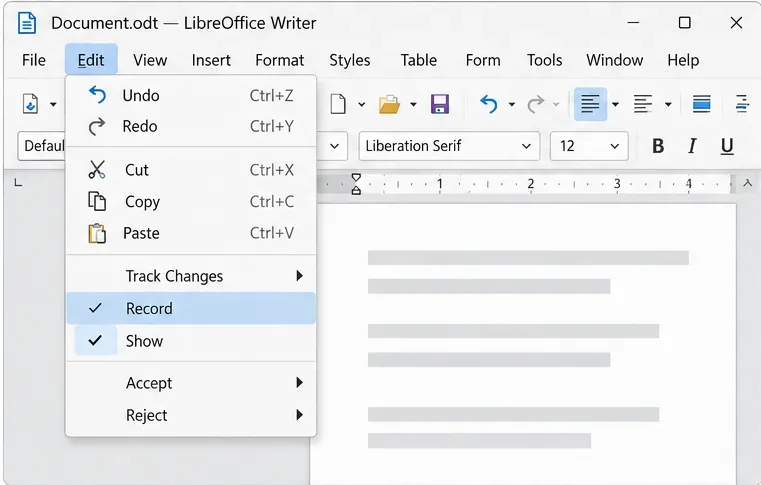
若要從 LibreOffice Writer 傳送可審閱的 DOCX 文件,請先將工作副本另存為 ODT 格式,啟用「追蹤變更」>「記錄」,請確保「顯示」已啟用,然後使用「檔案」>「另存為」建立單獨的 Word DOCX 檔案。接下來,在收件者使用的 Microsoft Word 版本中開啟該 DOCX 文件,並使用「審閱」>「所有標記」進行檢查。這樣可以保留可編輯的來源文件,並在共用文件之前發現轉換問題,但沒有任何匯出設定可以保證每個文件的格式完全相同。
以下控制反映了 LibreOffice 26.8 幫助文件(2026 年 10 月 9 日檢查)。選單位置可能會因作業系統、介面模式和版本而異;如果標籤不同,請在「編輯」或「審閱」介面中使用等效命令。
「記錄」選項指示 Writer 記錄新的編輯內容,包括編輯者和編輯時間。“顯示”選項控制是否在文件中顯示追蹤變更。隱藏變更不會刪除它們,關閉記錄功能也不會接受或刪除檔案中已儲存的變更。這些是獨立的控制選項,因此在編輯和匯出之前,請同時檢查這兩個選項。
在標準選單中,選擇“編輯”>“追蹤變更”>“記錄”。在選項卡模式下,對應的控制項位於「審閱」標籤上。若要顯示現有標記,請選擇「編輯」>「追蹤變更」>「顯示」。 「追蹤變更」工具列也將「記錄」和「顯示」控制項分開顯示。有關記錄變更的信息,請參閱LibreOffice 說明和「追蹤變更」工具列參考。
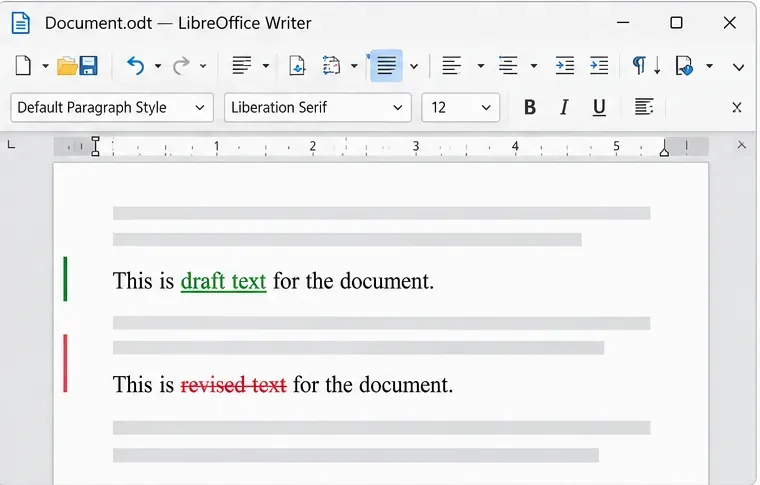
例如,如果句子是“審核從星期一開始”,你將其改為“審核從星期二開始”,收件人應該能夠分別查看刪除的單字和替換後的單字。如果句子只顯示為「星期二」而沒有修訂標記,請暫停並確認編輯時已啟用「記錄」功能。最終文本中可見的差異本身並不能證明已啟用可編輯的追蹤變更。
LibreOffice 文件中提到它可以載入和儲存 Microsoft Office 格式,但也警告說,複雜的佈局和格式處理方式可能有所不同,甚至可能不受支援。它特別指出,修訂標記是可能遇到的轉換難題之一。因此,「另存為 DOCX」只是格式轉換,並不保證像素級或功能級的完全一致。請參閱LibreOffice 關於儲存為 Microsoft Office 格式的指南、文件篩選清單以及關於 Microsoft Office 匯入和匯出限制的說明。
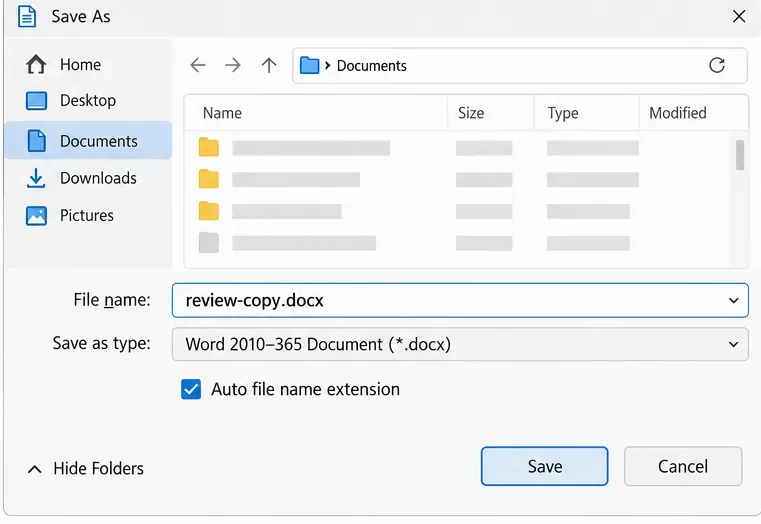
如果收件者的目標應用程式是 Word,請在 Word 中開啟匯出的文件,而不僅僅是在 Writer 中開啟。在「審閱」標籤上,選擇「所有標記」,以便顯示插入、刪除和其他受支援的修訂。微軟解釋說,「無標記」之類的視圖可能會隱藏更改,但不會將其刪除;接受或拒絕更改才會將其從文件中刪除。請參閱微軟Word 的「追蹤變更」指南。
檢查一次插入和一次刪除,然後掃描文件中最可能發生偏移的部分:標題、表格、編號清單、圖像、分頁符號、頁首、頁尾和章節邊界。簡短的純文字備忘錄可能只需快速瀏覽一遍。而包含分欄、複雜表格、錨定影像或多個章節的長篇報告則需要逐頁比較,因為這些結構會使轉換差異更加顯著。這是一種基於風險的檢查,並不能保證所有可能的功能都已測試過。
如果 Word 文件中沒有顯示任何標記,請先確認您開啟的是目標 DOCX 文件,並且已選擇「所有標記」。如果標記仍然沒有出現,請傳回 ODT 來源文件,勾選「記錄和顯示」選項,然後匯出新的副本。如果審閱者需要決定保留哪些修改,請不要為了讓文件看起來乾淨而接受所有變更。
如果審閱標記保留但佈局變更至關重要,且交付環境必須為 Word,則應使用 Word 進行最終格式調整,然後儲存為新的 DOCX 檔案並重新檢查修訂。對於外觀必須保持不變的文檔,可以隨附一個 PDF 文件,但 PDF 文件不能取代可審查的文件。合適的流程取決於文件的複雜程度和接收者使用的軟體;通常,簡單的文字比佈局複雜的文件更容易比較。
當 DOCX 檔案在 Word 中開啟時,即可使用。所有標記都會顯示預期的編輯內容,您可以逐一查看更改,重要的頁面元素也會保留在原位。請將 ODT 原始檔案和匯出的 DOCX 檔案放在一起,直到收件者確認文件可用為止。如果缺少修訂標記或關鍵佈局元素,請將其視為轉換問題,並在目標應用程式中修改 DOCX 檔案後再發送。
在 Writer 中追蹤編輯,保留可編輯的 ODT 原始文件,並在共享之前在 Word 中檢查導出的 DOCX 文件。
依照 SUSE 的 SP7 程式啟用 FIPS 模式,安全重啟,驗證活動策略,並檢查您的合規性要求是否需要經過驗證的模組。
比較 YaST 和 cryptsetup 以建立新的加密 SLES 資料卷,選擇 LUKS1 或 LUKS2,並安全地驗證解鎖和掛載行為。
在 SLES 15 上設定 RMT,鏡像授權儲存庫,並從測試用戶端驗證 HTTPS 註冊和軟體包存取。
使用 YaST 的基於 SSSD 的登入管理將 SLES 15 連接到 AD,然後驗證目錄查找、網域登入和 Kerberos 票證。
為 SLES 16.0 或 15 SP7 設定正確的即時修補路徑,套用符合條件的核心修復程序,並確認哪些修復程序處於活動狀態,而不會將其與需要重新啟動的核心更新混淆。
SLES 15 SP5 可以在線上遷移到 SP6,但每個節點都必須重新啟動。請使用經過測試的滾動升級或藍綠切換方案,以確保工作負載的可存取性。
在 SLES 15 SP7 上建立、完善和驗證最小權限 AppArmor 設定文件,並明確說明 SLES 16 的 SELinux 預設設定。
使用 SUSE 支援的 STIG 設定檔掃描 SLES 15,測試修復,查看剩餘結果,並保留評估證據。
使用 SUSE 最新指南,透過 DNS、連接埠 9090、systemd 套接字、firewalld、TLS 和登入設定來追蹤失敗的 Cockpit 連線。








