使用提供者提供的設定檔設定 Pardus VPN

在 Pardus 上向 NetworkManager 新增 OpenVPN 設定文件,安裝正確的插件,保護憑證,並驗證 VPN 是否處於活動狀態。
若要在 Pardus 上設定 VPN,請從 VPN 提供者或網路管理員取得準確的協定和連線設定文件,然後透過 NetworkManager 新增。對於 OpenVPN 服務,最可靠的起點是提供者的.ovpn設定檔和 NetworkManager 的 OpenVPN 插件;桌面隨後可以連接或中斷已儲存的設定檔。 Pardus 提供 XFCE 和 GNOME 版本,因此選單名稱有所不同,確切的憑證和路由必須來自 VPN 服務提供者。
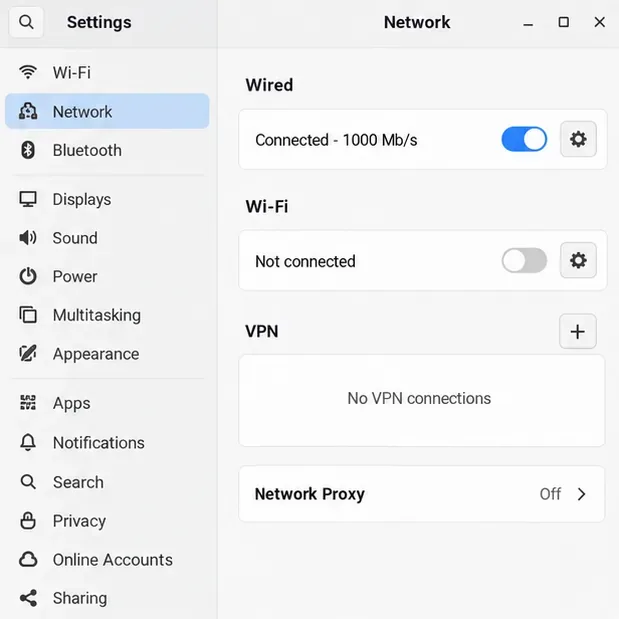
下方的介面圖片是通用的 NetworkManager 風格示意圖,並非 Pardus 電腦的螢幕截圖。請依照步驟操作,並參考桌面會話中的標籤。
首先確認 VPN 協定。 VPN 設定並非僅需帳戶密碼:可能還需要伺服器位址、憑證、私鑰、一次性程式碼或特定於服務提供者的應用程式。請向管理員或服務提供者詢問支援的 Linux 用戶端方法和完整設定檔。切勿猜測網關或重複使用其他服務的設定檔。
對於 OpenVPN,請將提供者提供的設定.ovpn檔以及任何單獨的憑證或金鑰檔案放在一起,直到您匯入並測試連線為止。某些設定檔中包含憑證和憑證;其他設定檔則引用單獨的檔案。請將私鑰和匯出的設定檔視為機密訊息,切勿將其發送給他人或貼上到公共終端日誌中。
NetworkManager 需要先安裝協定外掛程式才能匯入和啟動許多 VPN 設定檔。 OpenVPN 插件與 VPN 設定檔本身是分開的。首先,請檢查您已啟用的 Pardus 軟體倉庫提供了哪些軟體包:
sudo apt update
apt-cache policy network-manager-openvpn network-manager-openvpn-gnome
如果 APT 顯示有 OpenVPN 插件的可安裝候選版本,請安裝核心插件;如果您的桌面圖形編輯器需要,也請安裝其對應的介麵包:
sudo apt install network-manager-openvpn network-manager-openvpn-gnome軟體包名稱和可用性可能取決於 Pardus 版本和已啟用的軟體倉庫。如果某個軟體包沒有候選版本,請檢查 Pardus 軟體來源配置或軟體中心,而不是添加來自其他版本的 Debian 軟體倉庫。在 GNOME 版本中,GNOME 特有的軟體包提供圖形化的 OpenVPN 整合;其他桌面環境可能使用不同的前端。
Pardus 的軟體包追蹤器記錄了其 NetworkManager 桌面小程序,而 NetworkManager 本身的文件也解釋了 VPN 協定使用插件。但這些並不能保證每個協定插件都會預設安裝,因此在安裝之前請檢查本地軟體包的候選版本。
如果您的網頁編輯器支援匯入功能,請使用該選項。在 GNOME 中,開啟「設定」,選擇「網路」,然後點選 VPN 旁的加號按鈕;選擇 OpenVPN 或匯入已儲存設定的選項。在 XFCE 中,開啟 NetworkManager 面板選單,選擇其連線編輯器,然後新增或匯入 VPN 設定檔。具體措辭和可用的導入控制項會因已安裝的前端和外掛程式版本而異。
如果編輯器沒有匯入控制功能,NetworkManager 的命令列工具可以匯入 OpenVPN 設定檔。請替換為實際的檔案路徑:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"這將建立一個已儲存的 NetworkManager 連線。如果指令提示缺少 VPN 插件,請從 Pardus 軟體倉庫安裝相符的插件,然後重試。如果提示設定檔無效,請向服務提供者索取與 NetworkManager 相容的 OpenVPN 設定;切勿憑猜測重寫加密或憑證指令。
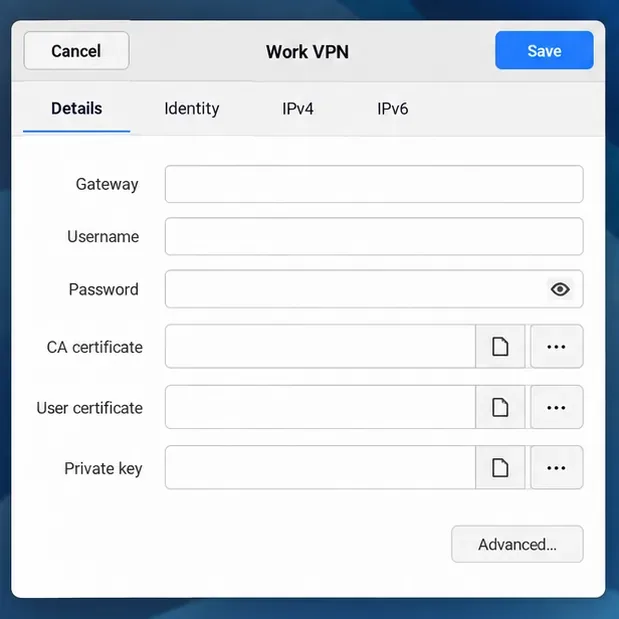
導入後,請檢查設定檔的身份驗證設定。如果設定檔引用了單獨的 CA 憑證、用戶端憑證或私鑰,請確認檔案路徑仍然有效。輸入此 VPN 提供的使用者名稱、密碼或金鑰短語;身份驗證方法因伺服器而異,因此某些設定檔可能不會使用範例中顯示的所有欄位。儲存設定文件,然後在網路選單或設定面板的 VPN 下選擇它。
您也可以從終端啟動已儲存的連線。將引號的名稱替換為 NetworkManager 顯示的連線名稱:
nmcli --ask connection up id "Work VPN"
nmcli connection show --active此--ask選項允許 NetworkManager 在設定檔需要憑證時提示輸入憑證,而不是將密碼儲存在 shell 歷史記錄中。連線成功後,active-connections 指令應列出 VPN 設定檔。此外,還應測試 VPN 預期存取的服務或內部位址。已連接的隧道不一定會將所有網路流量透過 VPN 傳送:分割隧道設定檔可能僅路由選定的網路。
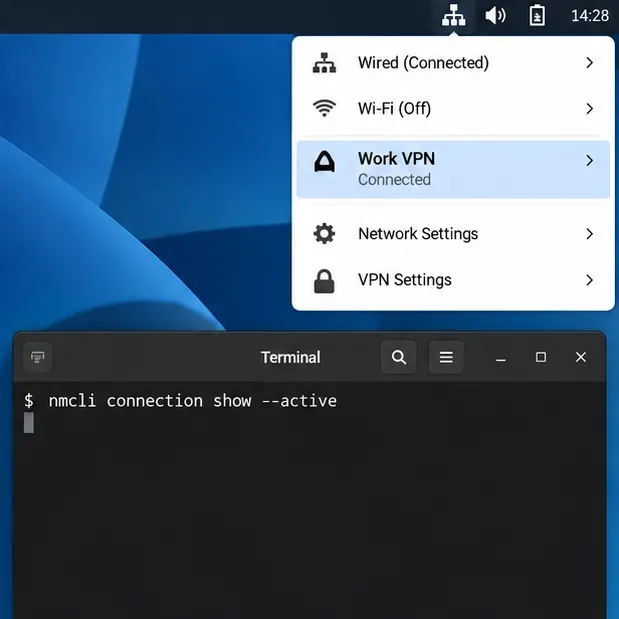
對於 WireGuard,NetworkManager 1.16 及更高版本包含原生支持,但其設定檔工作流程可能與 OpenVPN 不同。企業服務可能需要 OpenConnect 或企業自有的客戶端。請遵循伺服器擁有者針對這些類型的當前說明,而不是嘗試將所有設定都匯入為 OpenVPN。透過檢查活動設定檔並存取 VPN 應提供的目標位址來確認連線是否成功。
參考資料:Pardus 版本和桌面資訊、Pardus 23 NetworkManager applet 軟體包記錄、NetworkManager VPN 插件文件、NetworkManager nmcli 導入參考、GNOME VPN 設定說明和OpenVPN 連線設定檔詳細資訊。
在 Pardus 上向 NetworkManager 新增 OpenVPN 設定文件,安裝正確的插件,保護憑證,並驗證 VPN 是否處於活動狀態。
準備一個可啟動的 USB 驅動器,檢查 64 位元硬體相容性,並在保護現有檔案和避免常見傳統 BIOS 陷阱的同時安裝 Pardus 23 XFCE。
向 Pardus 用戶端分發自訂壁紙,配置 Xfce 或 GNOME 桌面,並套用 Lider Ahenk 使用者原則,同時進行安全試點檢查。
透過檢查 SPICE、虛擬視訊、訪客通道和 spice-vdagent 來修復 1024 × 768 的上限——當 Pardus 缺少軟體包候選時,進行安全檢查。
設定 Lider 伺服器,安全地配置其安裝程序,註冊 Ahenk 端點,並在擴展中央管理之前驗證試點。
下載官方的 Pardus 23 桌面 ISO 文件,使用 Rufus 安全地寫入,然後將 Windows PC 啟動到臨時 Live 會話中。
找出 Pardus 23 無法偵測到音效卡的原因,然後使用有針對性的 ALSA、韌體和 PipeWire 或 PulseAudio 檢查來恢復播放。
將 HamoniKR 首選項儲存到外部存儲,包括隱藏的 home 資料夾,並在遷移到全新安裝時選擇安全的復原模式。
在 Pardus 上安裝和設定 xrdp,選擇正確的 Xfce 會話,限製網路訪問,並驗證遠端登入是否有效。
診斷 Pardus 23 APT 連線失敗,確認官方 yirmiuc 來源,並在不繞過軟體包簽章檢查的情況下恢復 apt 更新。