使用正確的韌體讓 RTL8821CE Wi-Fi 在 Pardus 上正常運作

確定 RTL8821CE,安裝 Pardus 支援的 Realtek 韌體,並驗證驅動程式、Wi-Fi 掃描和下一步故障排除步驟。
對於 Pardus 25,如果您的組織已部署 Pardus Domain Joiner 應用程式並記錄了其設置,請先使用該應用程式;Pardus 將該工具列為加入或從網域中移除電腦的圖形化選項。如果您需要一個可重現的步驟,請使用下列終端工作流程:設定 DNS 和時間,安裝適用於您的 Pardus 版本的 realmd/SSSD 軟體包,發現網域,然後使用授權帳戶加入網域。此範例使用虛構的 DNS 網域ad.example.com和名為 `<your-organization-domain>` 的帳戶joinadmin。請將兩者替換為您組織的實際值。此程序適用於可存取現有 Windows Active Directory 網域控制站的 Pardus 用戶端;它不會建立網域或自動套用所有 Windows 群組原則。
在變更電腦的身份配置之前,請先與管理員確認您擁有加入網域的權限,且裝置名稱和目標組織單元 (OU) 符合您組織的政策。加入網域會在 Active Directory 中建立或使用電腦帳戶。如果這是受管的生產工作站,請先在測試電腦上進行測試。
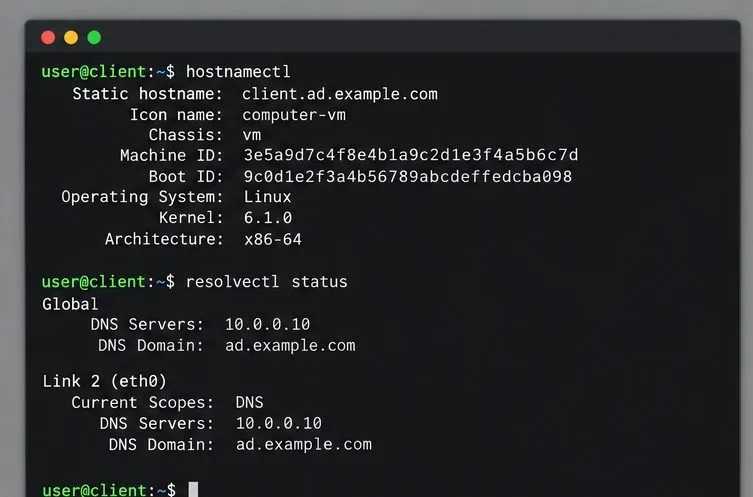
將用戶端連接到組織的網路或 VPN,確保其能夠存取網域控制器。設定客戶端使用組織的 Active Directory DNS 伺服器。公共 DNS 可能可以解析普通網站,但無法找到內部 LDAP 和 Kerberos 服務,因此僅靠網路存取是不夠的。檢查系統名稱、解析器和時鐘:
hostnamectl
resolvectl status
timedatectl status
例如,名為 `<client_name>` 的用戶端client可能使用10.0.0.10`<client_name>` 作為其 DNS 伺服器,並接收 `<client_name>`ad.example.com作為其搜尋網域。請向 IT 部門諮詢正確的值,而不是直接複製這些範例。請確保用戶端時鐘與組織的時間來源同步;如果用戶端和網域控制站時脈不一致,Kerberos 驗證可能會失敗。如果 NetworkManager 或 Pardus 網路設定管理產生的解析器文件,請避免手動編輯這些文件。
Pardus 25 的發行說明將 Pardus Domain Joiner 列為與 Windows Active Directory 整合的應用程序,而 Pardus 應用程式目錄則描述了一個圖形化的加入/移除工具。如果您使用圖形使用者介面 (GUI),請開啟 Pardus 軟體中心,搜尋 Pardus Domain Joiner,然後按照您所在組織的說明進行操作。公開資料證實了該工具的用途,但並未記錄其確切的欄位名稱或每個版本的介面;請勿假定不同版本之間的選項完全相同。
CLI 路由用於realmd發現和註冊機器,adcli進行網域操作,並使用 SSSD(系統安全服務守護程序)提供身份查找和身份驗證。這些軟體包名稱已在 Debian 系列系統中記錄,但軟體包的可用性可能因 Pardus 版本和軟體倉庫而異。在 Pardus 上,請先更新軟體包索引,並檢查已配置的軟體倉庫是否提供這些軟體包:
sudo apt update
apt policy realmd sssd-ad sssd-tools adcli
如果軟體包可用,請安裝它們:
sudo apt install realmd sssd-ad sssd-tools adcli確認前請先查看軟體套件管理器建議的變更。如果某個軟體包不可用,請停止操作並檢查 Pardus 軟體倉庫和發行文檔,或諮詢系統管理員。切勿加入無關發行版的軟體倉庫強制安裝。

在嘗試註冊之前,請先執行網域發現:
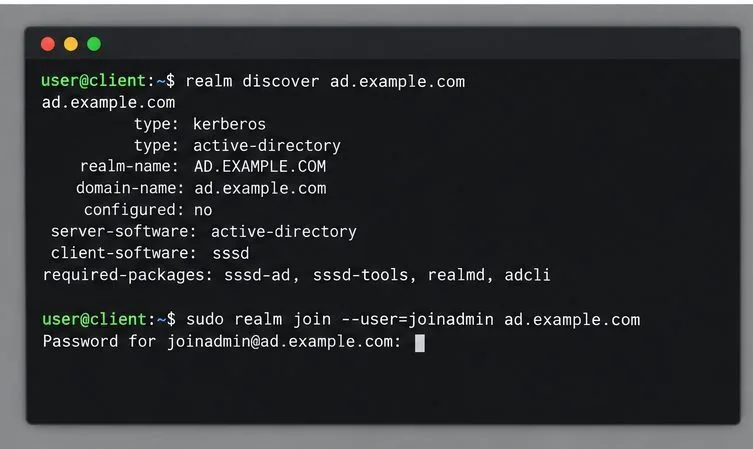
sudo realm -v discover ad.example.com如果發現成功,則會辨識出網域為 Active Directory,顯示 Kerberos 網域(通常為大寫,例如 `<domain> AD.EXAMPLE.COM`),並可能識別出 SSSD 為用戶端軟體。如果發現失敗,請停止操作。請與管理員一起檢查 DNS 記錄和連接情況,而不是嘗試隨機拼寫網域名稱或硬編碼網域控制器 IP 位址。
發現成功後,使用具有新增此電腦權限的帳戶加入。該命令會提示輸入密碼,但不會將其儲存到 shell 歷史記錄中:
sudo realm join --user=joinadmin ad.example.com僅在提示符號處輸入帳戶密碼。請勿在之後添加密碼--password,也不要將其貼到命令、工單或螢幕截圖中。成功加入後,通常會返回 shell,而不會顯示成功訊息。如果您的管理員要求使用特定的組織單元 (OU) 或電腦名稱,請realm join在加入之前詢問已批准的選項;預設位置可能不符合公司策略。
請先核實會員資格:
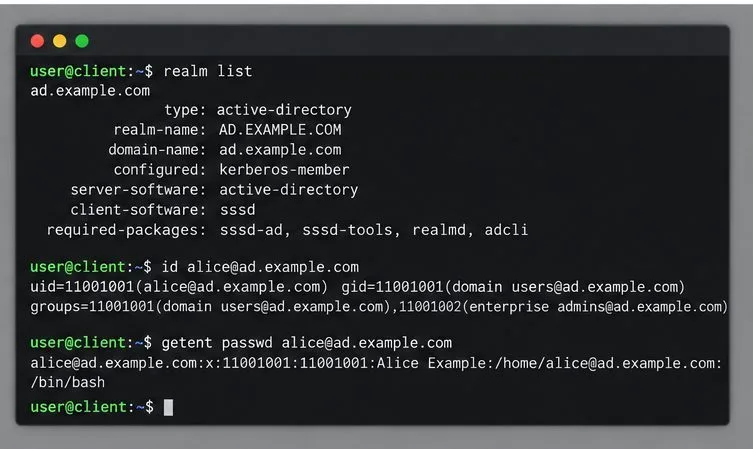
realm list網域應顯示為已設定狀態,伺服器軟體為 Active Directory。然後,讓 SSSD 透過完全限定名稱找出已知的測試使用者:
id alice@ad.example.com
getent passwd alice@ad.example.com替換alice為有權登入的真實帳戶。傳回的 UID、群組清單和密碼記錄表示系統可以解析該帳戶;但僅憑這些資訊並不能證明桌面登入或存取原則有效。使用管理員指定的帳號格式(通常為 `<username>`)測試互動式登入username@ad.example.com。在確認網域登入和恢復存取權限之前,請保持本機管理員帳戶可用。
使用者主目錄的建立和桌面登入行為取決於 Pardus 版本、顯示管理器和 PAM/SSSD 配置。請勿假定 AD 使用者的主目錄會自動建立:請使用受控測試帳戶進行驗證,或請管理員設定並測試所需的會話模組。同樣,網域成員身分並不會自動授予本機管理員sudo權限。
timedatectl status與組織的時間來源進行比較,並在重試之前修正時間同步。realm listSSSD 狀態systemctl status sssd;使用journalctl -u sssd診斷訊息。在更改 SSSD 存取規則、PAM 或快取憑證之前,請遵循本機 IT 策略。有關特定來源的詳細信息,請參閱Pardus 25 發行說明、Pardus 應用程式目錄、Ubuntu 的 SSSD 和 Active Directory 流程文件(其中包含 realmd 命令序列)以及Debian 的 realmd 軟體包說明。請根據用戶端上安裝的 Pardus 版本確認軟體包名稱和 GUI 行為。
確定 RTL8821CE,安裝 Pardus 支援的 Realtek 韌體,並驗證驅動程式、Wi-Fi 掃描和下一步故障排除步驟。
使用 Pardus 的硬體感知安裝程序啟用正確的 NVIDIA 驅動程序,安全重啟,並驗證活動的核心模組。
在 Gooroom OS 上安全安裝官方 Chrome 軟體包,使用前請檢查相容性、保留裝置控制並驗證瀏覽器原則。
準備 DNS 和時間,將 Pardus 註冊到 realmd 和 SSSD,並在依賴 AD 登入之前驗證網域成員資格和使用者查找。
透過檢查顯示會話、啟用合成器同步,並僅在活動驅動程式支援時套用 Intel 的 Xorg TearFree 選項,可以減少 Pardus XFCE 中的水平撕裂。
在 Pardus 上向 NetworkManager 新增 OpenVPN 設定文件,安裝正確的插件,保護憑證,並驗證 VPN 是否處於活動狀態。
準備一個可啟動的 USB 驅動器,檢查 64 位元硬體相容性,並在保護現有檔案和避免常見傳統 BIOS 陷阱的同時安裝 Pardus 23 XFCE。
向 Pardus 用戶端分發自訂壁紙,配置 Xfce 或 GNOME 桌面,並套用 Lider Ahenk 使用者原則,同時進行安全試點檢查。
透過檢查 SPICE、虛擬視訊、訪客通道和 spice-vdagent 來修復 1024 × 768 的上限——當 Pardus 缺少軟體包候選時,進行安全檢查。
設定 Lider 伺服器,安全地配置其安裝程序,註冊 Ahenk 端點,並在擴展中央管理之前驗證試點。







