如何修復 Ubuntu 24.04 系統睡眠後 Wi-Fi 斷開連線的問題
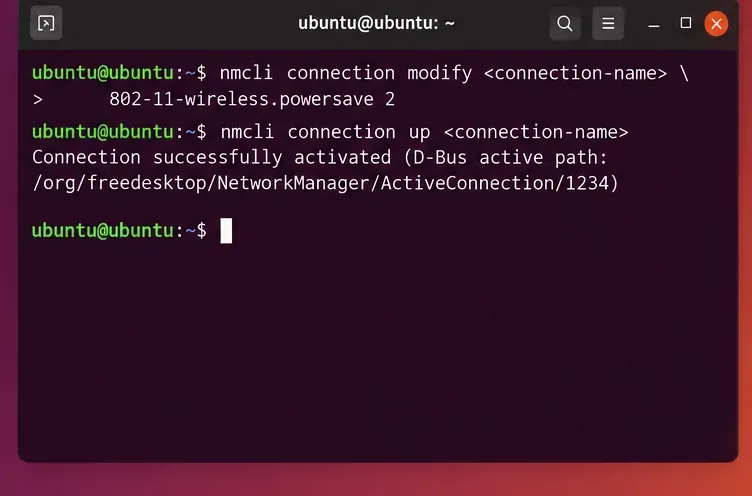
修復 Ubuntu 24.04 系統掛起後 Wi-Fi 斷開的問題,檢查 NetworkManager、無線電模組、更新、省電模式和驅動程序,然後驗證每次恢復操作。
要在 Mozilla Thunderbird 中設定 S/MIME,請先安裝包含私密金鑰的個人電子郵件證書,然後在「帳戶設定」→「端對端加密」中選擇該證書進行數位簽章和加密。如果您還沒有證書,Thunderbird 128 及更高版本可以產生證書簽署請求 (CSR),您可以將其提交給證書頒發機構。
以下步驟涵蓋兩種情況,最後會產生一條經過簽署和加密的測試訊息。選單名稱遵循 Mozilla 桌面版 Thunderbird 的文件;具體位置可能會因版本和作業系統而略有不同。
S/MIME(安全/多用途網路郵件擴充)是一種用於電子郵件簽署和加密的標準。數位簽章幫助收件者驗證寄件者身分以及郵件是否被竄改。加密則保護郵件正文,確保只有持有對應私鑰的授權人員才能讀取。簽章和加密是兩個獨立的操作:簽章並不會自動隱藏郵件內容。
憑證授權單位 (CA)會驗證身分或電子郵件地址,並頒發將該身分與公鑰關聯的憑證。與之匹配的私鑰必須由您保管。您需要與您在 Thunderbird 中配置的電子郵件地址或身分關聯的憑證。
打開 Thunderbird,選擇應用程式選單≡ → 帳戶設置,然後選擇要保護的電子郵件地址。在帳戶左側導覽列中,點選「端對端加密」。如果是別名或其他身份,請確保配置的是目標身份,而不是其他寄件者地址。
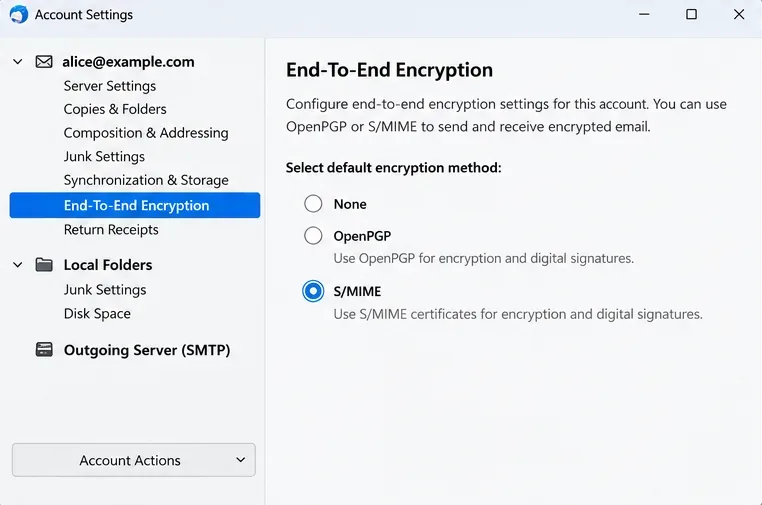
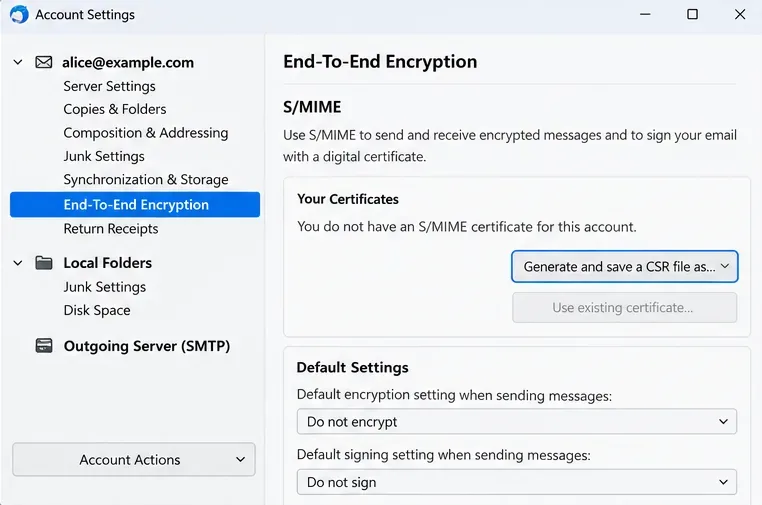
捲動至S/MIME並選擇“產生 CSR 檔案並另存為…”。憑證簽署請求 (CSR)是一個包含您的公鑰和憑證授權單位 (CA) 頒發憑證所需資訊的文件。 Thunderbird 會在本機建立金鑰對,並將私鑰保存在其憑證儲存區中。
Mozilla 文件中介紹了Thunderbird 128 及更高版本內建的 CSR 功能;舊版說明頁面中提到的始終需要外部金鑰產生工具的情況並不適用於此新工作流程。除非您的憑證授權單位 (CA) 或管理員指定了受支援的替代方案,否則請遵循螢幕上的預設加密設定。
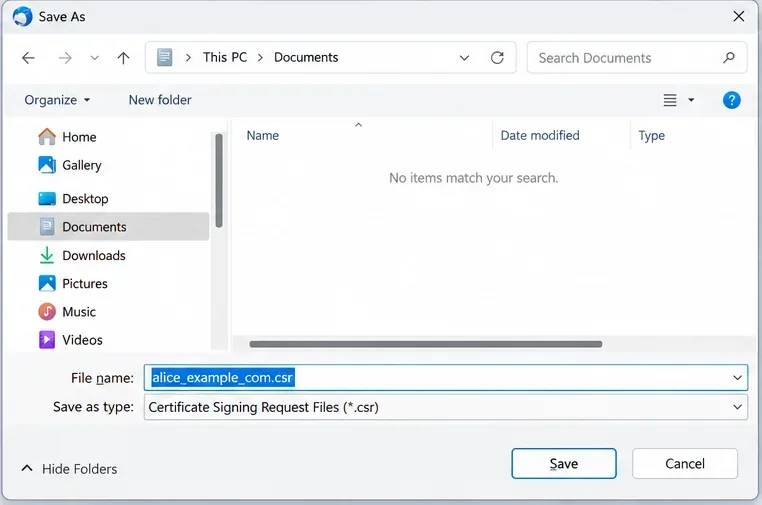
為 CSR 選擇一個明確的檔案名稱和儲存位置,例如alice_example_com.csr,並在憑證授權時保持 Thunderbird 的設定檔不變。儲存的 CSR 不是您的私鑰備份。如果您仍在等待與第一個請求關聯的證書,請勿建立第二個金鑰對。
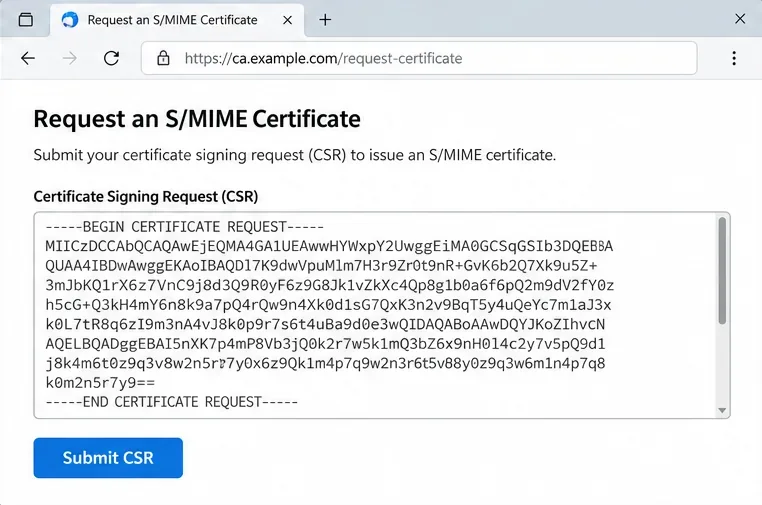
依照憑證授權單位 (CA) 的說明,證明您對電子郵件地址的控制權並提交憑證要求請求 (CSR)。如果要求輸入文本,請開啟 CSR 並複製其全部內容,包括「BEGIN CERTIFICATE REQUEST」和「END CERTIFICATE REQUEST」行。下載已頒發的憑證以及頒發機構提供的任何中間 CA 憑證。
請確認 CA 是否接受了您的 CSR,而不是意外地為您建立了單獨的私鑰。正如 Mozilla 指出的,提交 CSR 後收到 .p12 或 .pfx 檔案可能意味著發行者產生了另一個金鑰對。匯入金鑰對之前,請務必與發行方確認。下方所示的 CA 網站使用的是範例位址;實際格式因發行方而異。
傳回帳戶設定 → 端對端加密 → 管理 S/MIME 憑證(在某些版本中,憑證管理員標籤可能會縮短)。
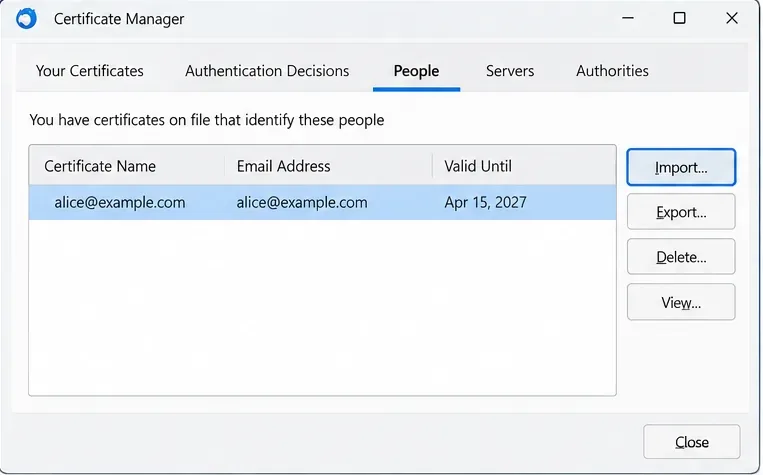
如果您在 Thunderbird 中建立了 CSR:開啟「人員」標籤,選擇「匯入」,然後選擇從 CA 收到的憑證。由於 Thunderbird 已持有匹配的私鑰,因此它應該會將頒發的憑證與您的身分關聯起來。如果頒發者提供了中間證書,請在「證書頒發機構」下匯入這些證書。 Mozilla 特別建議在匯入中間憑證時不要選取明確信任複選框;匯入憑證鏈並不表示需要授予新的信任錨點。
如果您已有 .p12 或 .pfx 文件:請使用「您的憑證」標籤及其「匯入」選項,選擇該文件,並在提示時提供其匯出密碼。沒有符合私鑰的憑證無法為您簽署或解密郵件。
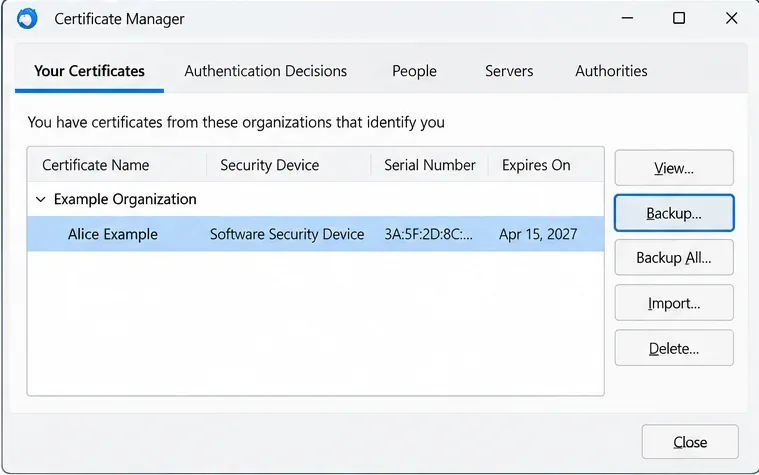
開啟「證書」並確認新新增的個人證書已顯示。選取該證書,點選「備份」,然後選擇一個安全且獨立的儲存位置。使用儲存在密碼管理器中的強密碼保護匯出的備份檔案。切勿將未加密的私鑰檔案透過電子郵件傳送給自己。
這不僅僅是重新安裝軟體:如果您遺失了私鑰,即使加密郵件的檔案仍然存在,先前收到的加密郵件也可能無法讀取。如果您在多台電腦上閱讀加密郵件,請在每台裝置上匯入相同個人憑證和私密金鑰的安全傳輸副本,而不是建立互不相關的身分。
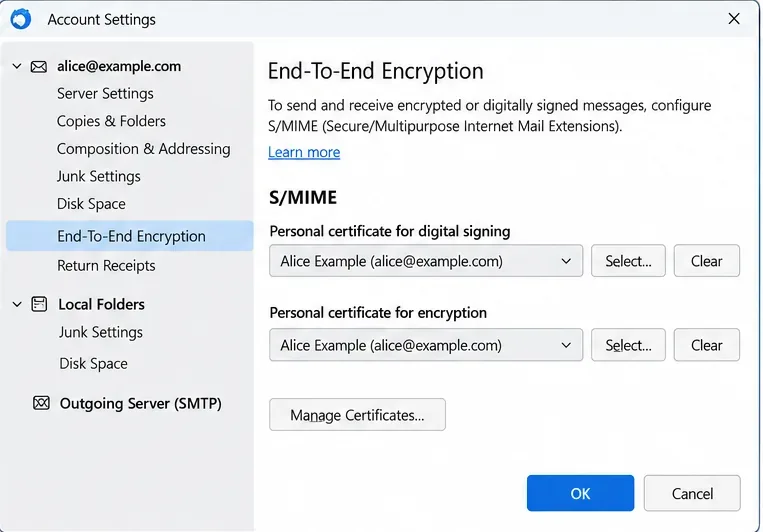
返回端對端加密,找到標記為「用於數位簽章的個人憑證」和「用於加密的個人憑證」的 S/MIME 選項。按一下每個選項旁邊的“選擇…”按鈕,然後選擇新憑證。 Thunderbird 可能會提示將相同憑證用於這兩個功能;如果該憑證同時支援這兩個功能且您的組織策略允許,請接受此提示。
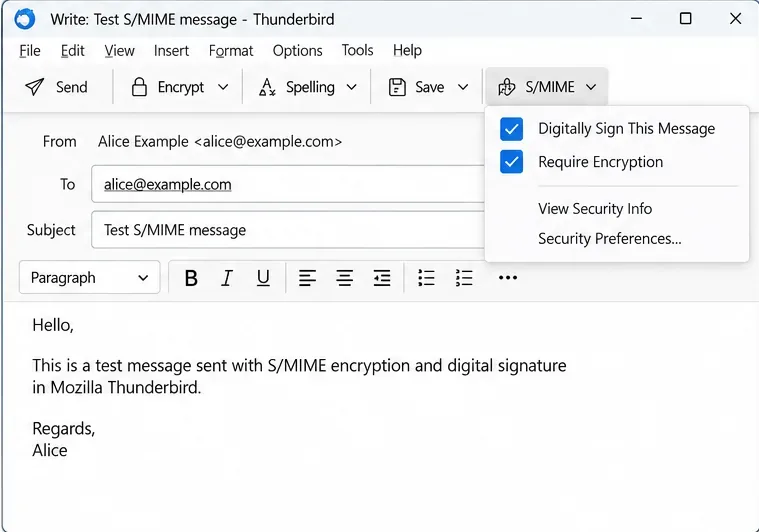
為進行初步測試,請先啟用一則訊息的數位簽名,並刻意啟用加密,而不是讓所有外發訊息都必須加密。加密傳送給其他人需要每個收件者都擁有可用的、受信任的 S/MIME 憑證。如果同時設定了 OpenPGP 和 S/MIME,請在發送前檢查訊息撰寫器中選擇的安全性技術。
如果測試失敗,請使用故障症狀來選擇下一個檢查項,而不是重複匯入憑證:
| 你所看到的 | 先檢查 |
|---|---|
| Select 不提供證書… | 驗證寄件者地址、憑證到期時間、金鑰用途、匹配的私鑰以及所需的 CA 鏈。 |
| .p12 或 .pfx 檔案導入失敗 | 確認文件和匯出密碼;如有需要,請向發行商索取新的、完整的 PKCS#12 匯出文件。 |
| 簽名功能正常;但加密聯絡人資訊失敗。 | 取得並驗證該聯絡人的 S/MIME 證書。僅憑您自己的證書是不夠的。 |
| 訊息無法在其他裝置上解密。 | 確認那裡安裝的是同一個個人私鑰;不要透過建立新憑證來解決此問題。 |
請記住,電子郵件標頭和路由資訊並非完全受端對端加密保護。數位簽章是一種有效的身份驗證方式,但在發送敏感資料之前,您仍然應該透過可信任管道驗證來歷不明的憑證或寄件者身分。
當 Thunderbird 在「您的憑證」清單中列出您的個人證書,並將其用於 S/MIME 功能,且能夠正確驗證並解密傳送給您的已簽署加密測試郵件時,即表示設定完成。請確保受密碼保護的私鑰備份可恢復,並在憑證過期前續訂。
官方參考資料:Mozilla 的 S/MIME CSR 和導入流程(2025 年 8 月 29 日更新)以及Thunderbird 帳戶端對端加密設定。有關加密行為和私鑰復原限制,請參閱Mozilla 的端對端加密簡介。
修復 Ubuntu 24.04 系統掛起後 Wi-Fi 斷開的問題,檢查 NetworkManager、無線電模組、更新、省電模式和驅動程序,然後驗證每次恢復操作。
在 Thunderbird 中匯入或申請 S/MIME 證書,將其用於簽署和加密,備份您的私鑰,並驗證安全電子郵件。
安全地在 Windows 11 系統旁安裝 Ubuntu 24.04 並啟用 BitLocker。比較獨立磁碟機和共用磁碟機路徑、復原金鑰、分割區和啟動檢查。
了解為什麼 tracker-miner-fs-3 在 Ubuntu GNOME 中佔用大量 CPU,以及如何檢查索引、排除資料夾、更新 Ubuntu 或安全地重建搜尋索引。
追蹤是否為削波、ALSA 格式轉換或 HDA 省電導致 Ubuntu 24.04 音訊失真,然後套用相應的可逆修復。
使用 pactl 腳本在指定的 PipeWire 輸出之間切換 Debian 音頻,腳本會更新預設接收器並重新路由正在播放的串流。
選擇正確的輸入來源,使用免持音訊設定文件,並檢查 Ubuntu 的 PipeWire 路由,即可使您的藍牙耳機麥克風正常運作。
了解為什麼 Flatpak 應用可能會忽略 Ubuntu 24.04 GTK 主題,並按照安全步驟檢查主題擴充、刷新 Flatpak 應用程式以及診斷入口網站問題。
診斷 Ubuntu 核心更新後 NVIDIA 驅動程式故障。檢查 DKMS 和安全啟動,重建匹配的模組,註冊 MOK,並驗證修復效果。
透過檢查啟動模式、EFI 系統分割區、GRUB 檔案和韌體啟動順序來修復 Debian 的 UEFI 啟動錯誤,而無需先重新安裝 Debian。