使用 Lider Ahenk 部署共享的 Pardus 桌布和策略

向 Pardus 用戶端分發自訂壁紙,配置 Xfce 或 GNOME 桌面,並套用 Lider Ahenk 使用者原則,同時進行安全試點檢查。
要在 Pardus 電腦上部署共用壁紙,請先使用 Lider Ahenk 分發映像,然後在正確的桌面環境中配置壁紙。其他限制可透過 Lider Ahenk 使用者群組策略單獨管理,並在擴大部署範圍之前,先在一小部分用戶端群組上測試這兩項操作。
差異很重要:傳輸的 JPEG 文件只是一個文件,而不是強制執行的桌面設置,分配給使用者的策略與發送到電腦的一次性任務並不相同。
Lider是中央管理伺服器和 Web 介面;Ahenk是安裝在受管 Linux 電腦上的客戶端代理程式。任務執行諸如傳輸檔案或執行腳本之類的操作。設定檔包含一組設定;一個或多個設定檔構成一個策略,該策略會指派給使用者群組並在登入時套用。這些定義遵循Lider Ahenk 的官方文件。
本指南適用於受管理的 Pardus 桌面,包括 Pardus 23 和 25 版本。 Pardus 在其版本管理計劃中將 Xfce 和 GNOME 列為支援的桌面環境。 Lider Ahenk 3.0 的文件描述了電腦群組任務和使用者群組策略,但並未為每個桌面版本建立通用的內建桌布策略。在使用腳本或擴充功能之前,請務必在您自己的控制台中驗證顯示的控制項。
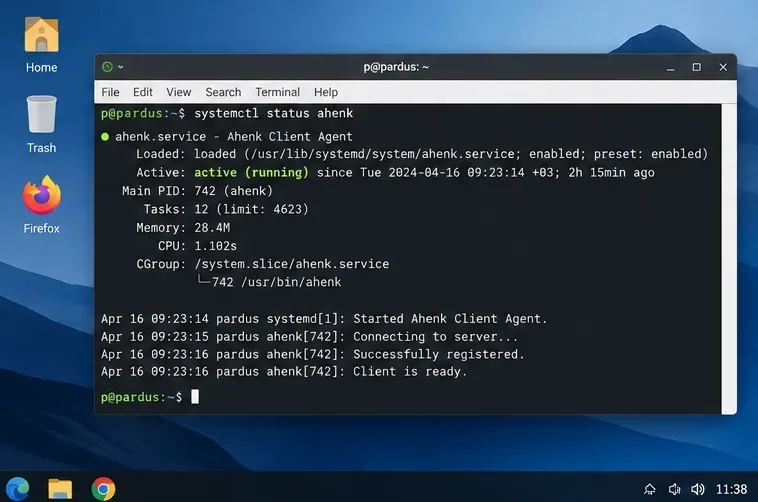
使用具有執行任務和管理策略權限的帳戶登入 Lider Ahenk 控制台。確認目標電腦已註冊 Ahenk 代理且可存取。在測試客戶端上,使用以下命令檢查代理:
systemctl status ahenk運作中的服務是一個有用的證據,但這並不能保證與伺服器通訊成功。請在 Lider 中檢查已註冊的計算機,並查看最新的任務記錄。如果您的電腦群組同時使用 Xfce 和 GNOME 桌面環境,請選擇一個包含至少一台 Xfce 和一台 GNOME 電腦的小型電腦群組。初步測試時,請將離線計算機排除在外,並記錄現有壁紙以便恢復。
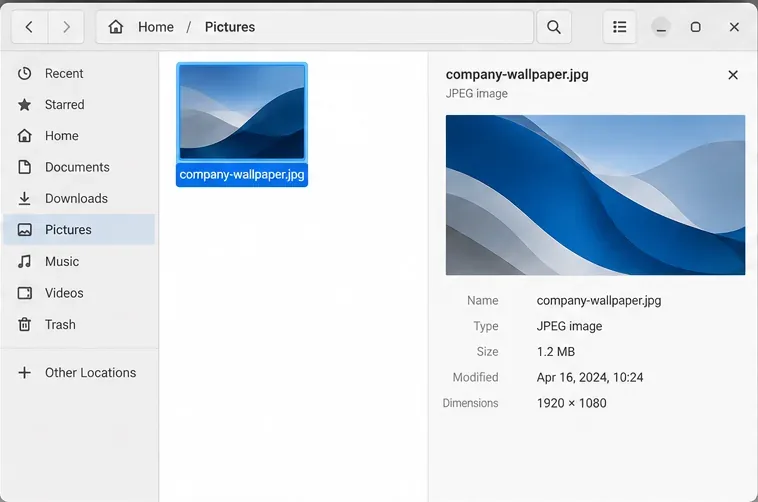
選擇一張您擁有分發權限的圖片。寬螢幕的 JPEG 或 PNG 圖片(例如 1920 × 1080 像素)通常適用於大多數顯示器,但請檢查不同寬高比的顯示器。避免將小字或標誌放置在靠近邊緣的位置,因為電腦可能會裁切圖片。
company-wallpaper.jpg請為本範例資產命名,並在每台機器上選擇相同的目標位置: /usr/local/share/backgrounds/company-wallpaper.jpg。該文件必須在網路斷開連接後仍可在本地訪問,並且普通用戶可讀。請將其視為共享目標位置約定,而不是 Pardus 自動建立的路徑。
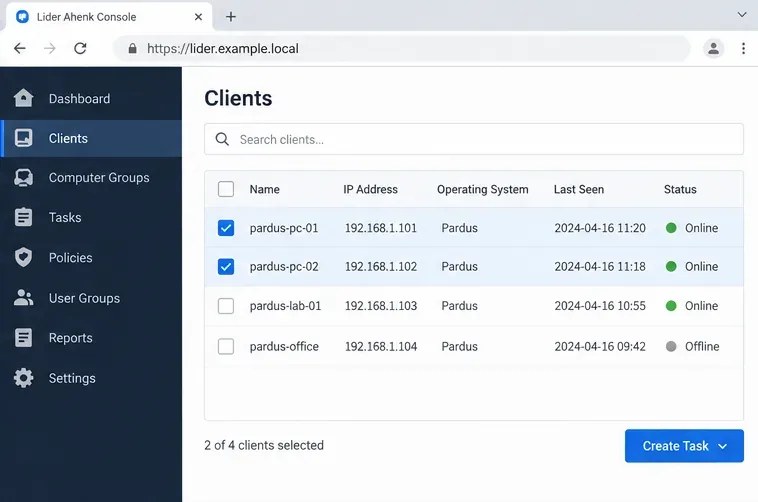
在 Lider Ahenk 3.0 中,找到官方文件中所述的電腦群組檔案共用或檔案管理任務。選擇您的試點群組,選擇壁紙文件,如果已安裝的版本提供了目標路徑控制,則指定目標位置。發送前,請檢查所有覆蓋和目錄建立選項。控制台標籤和可用任務欄位因版本而異,因此不要因為某個選項出現在範例檢視中就認為它存在。
如果您的檔案共用任務不支援受控的絕對路徑,請將影像暫存在可存取的位置,並使用單獨審核過的管理員腳本將其複製到目標位置/usr/local/share/backgrounds/。設定圖像的權限0644,並確保父目錄可存取。避免從用戶端下載任意桌布 URL:分發經過審核且內容由您控制的文件。
等待任務結果,然後檢查一個測試客戶端:
ls -l /usr/local/share/backgrounds/company-wallpaper.jpg
file /usr/local/share/backgrounds/company-wallpaper.jpg第一條命令檢查檔案及其權限;第二個命令(如果file已安裝該實用程式)識別檔案格式。傳輸成功並不意味著桌面已完全採用該映像。
dconf是 GNOME 的設定資料庫。在 GNOME 測試機上,請使用GNOME 管理員指南設定自訂背景,而不是以 root 使用者身分執行使用者層級圖形設定。確保/etc/dconf/profile/userdconf 檔案包含以下資料庫條目,同時保留任何現有的組織特定配置:
user-db:user
system-db:local使用以下工具建立/etc/dconf/db/local.d/00-background:
[org/gnome/desktop/background]
picture-uri='file:///usr/local/share/backgrounds/company-wallpaper.jpg'
picture-options='scaled'如果您必須阻止使用者更換壁紙,請建立/etc/dconf/db/local.d/locks/00-background包含以下鍵值的設定。這是一項管理限制,因此在啟用之前,請確認是否適合您的組織:
/org/gnome/desktop/background/picture-uri
/org/gnome/desktop/background/picture-options安裝完這些檔案後執行操作sudo dconf update,然後登出並重新登入。對於使用獨立深色背景的版本或主題,請檢查是否picture-uri-dark受支持,並根據需要進行配置和鎖定。複製已驗證的設定文件,並透過受控電腦群組任務在其他 GNOME 用戶端上執行更新;備份並合併任何現有的 dconf 文件,而不是取代不相關的設定。
xfconf儲存 Xfce 設定。在已登入的普通 Xfce 桌面工作階段中,請檢查實際的桌布鍵,而不是假設每個顯示器都有相同的屬性名稱:
xfconf-query -c xfce4-desktop -lv尋找每個顯示器和工作區的相關last-image設定。對於已存在的屬性,請將EXACT_PROPERTY_FROM_LIST其路徑替換為其完整路徑,並以已登入的桌面使用者身分執行命令:
xfconf-query -c xfce4-desktop -p 'EXACT_PROPERTY_FROM_LIST' -s '/usr/local/share/backgrounds/company-wallpaper.jpg'xfconf -query 手冊中記錄了 channel、property、list 和 set 參數。請勿以 root 使用者身分執行此命令,並假設它會變更其他使用者的即時桌面會話。對於大規模部署,請準備一個經過測試的使用者會話腳本或管理每個使用者的配置。 Xfce 設定強制執行與 GNOME dconf 鎖定不同;請勿承諾使用者在未驗證您的 Xfce 版本上是否有適當的鎖定機制的情況下無法變更映像。
若要部署受支援的使用者限制,請在「策略管理」下建立相關設定檔(例如瀏覽器、USB、會話或腳本設定檔),將其合併為策略,並將其指派給一個小型使用者群組。 Lider Ahenk 官方腳本設定檔頁面介紹了腳本設定文件,而主要文件則解釋了使用者群組原則會在登入期間進行檢查。在擴展使用者群組之前,請記錄受影響的使用者並保留回滾策略。
在每台試點桌面上,以目標使用者群組成員身分登出並重新登入。確認壁紙能夠從本地路徑加載,重啟後仍然有效,顯示在預期的顯示器上,並且僅在您明確配置的限制範圍內遵循更改限制。在 Lider 中,檢查已執行任務報告,查看是否有傳輸和腳本失敗;對於登入應用程式的策略,除了僅根據任務狀態判斷外,還應測試一個真正的新使用者工作階段。
常見錯誤包括:傳送檔案時未套用桌面設定、將電腦任務指派給錯誤的群組、混淆 GNOME 鍵和 Xfce 屬性,以及僅測試已開啟的會話。如果一台工作站發生故障,請將其桌面環境、鏡像路徑、檔案權限、Ahenk 連線和登入時間與成功的試點工作站進行比較。如果部署導致意外限制,請恢復壁紙設定或移除相關的 dconf 鎖定。
只有當每個試點客戶端的本機都安裝了鏡像,並且在全新登入後都能正常顯示,並且應用了預期的使用者策略而沒有其他無關變更時,才能對更大規模的電腦群組進行部署。分批部署,並對新註冊的電腦和先前離線的電腦重複這些檢查。
向 Pardus 用戶端分發自訂壁紙,配置 Xfce 或 GNOME 桌面,並套用 Lider Ahenk 使用者原則,同時進行安全試點檢查。
透過檢查 SPICE、虛擬視訊、訪客通道和 spice-vdagent 來修復 1024 × 768 的上限——當 Pardus 缺少軟體包候選時,進行安全檢查。
設定 Lider 伺服器,安全地配置其安裝程序,註冊 Ahenk 端點,並在擴展中央管理之前驗證試點。
下載官方的 Pardus 23 桌面 ISO 文件,使用 Rufus 安全地寫入,然後將 Windows PC 啟動到臨時 Live 會話中。
找出 Pardus 23 無法偵測到音效卡的原因,然後使用有針對性的 ALSA、韌體和 PipeWire 或 PulseAudio 檢查來恢復播放。
將 HamoniKR 首選項儲存到外部存儲,包括隱藏的 home 資料夾,並在遷移到全新安裝時選擇安全的復原模式。
在 Pardus 上安裝和設定 xrdp,選擇正確的 Xfce 會話,限製網路訪問,並驗證遠端登入是否有效。
診斷 Pardus 23 APT 連線失敗,確認官方 yirmiuc 來源,並在不繞過軟體包簽章檢查的情況下恢復 apt 更新。
使用 CUPS 在 Harmonica OS 上設定印表機,比較無驅動 IPP 與傳統驅動程序,並使用測試頁驗證 USB 或網路列印。
使用還原 shell 設定新的 Harmonica OS root 密碼,並檢查加密磁碟、只讀檔案系統和使用 sudo 的帳戶。