如何在 Debian 12 設定 WireGuard 點對點 VPN

為一個遠端客戶端設定 Debian 12 WireGuard VPN 伺服器。設定金鑰、IPv4 轉送、nftables NAT、防火牆存取和連線檢查。
簡而言之:透過選擇匹配的 CIS 基準測試版本和工作站配置文件,在可恢復的測試環境中應用其建議,然後收集每個控制項的證據,來強化 Debian 12。僅靠幾個 shell 指令無法證明機器符合 CIS 標準。基準測試版本、設定檔、範圍、例外情況和驗證方法都至關重要。
範例場景:假設一位名叫 Maya 的管理員正在準備一台用於內部辦公室的 Debian 12 桌上型系統。這只是一個假設範例,並非實際部署或測試。 Maya 希望建立一個可靠的基準測試環境,同時避免意外鎖定自己或破壞桌面功能。同樣的決策流程也有助於管理者將基準測試環境調整到實際工作站。
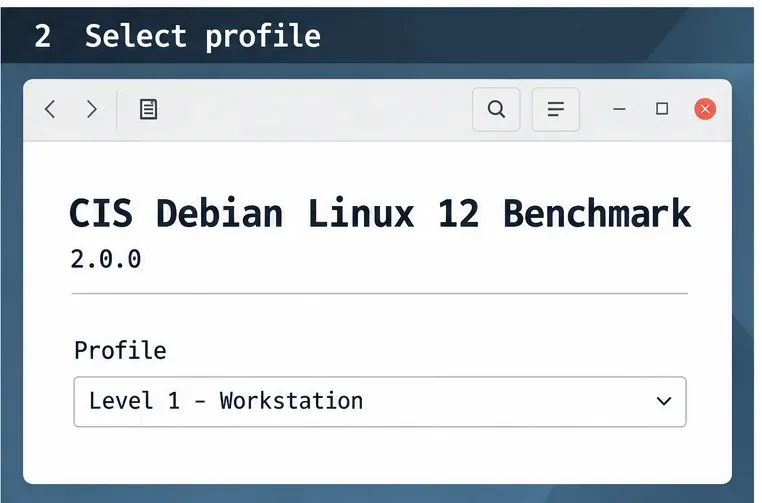
首先要使用精確的基準測試,而不是通用的「Debian 加固」清單。截至 2026 年 10 月 9 日,CIS 列出了CIS Debian Linux 12 基準測試 v2.0.0。請下載官方文件並記錄其版本和發布資訊;未來的修訂可能會更改建議。 CIS 聲明其基準測試 PDF 檔案可免費用於非商業用途,但某些評估工具和建置工具包需要會員資格。在選擇評估資料之前,請先查看最新的CIS Debian Linux 基準測試頁面。
選擇與電腦使用方式和所需滿足的範圍相符的設定檔。如果目前的 Debian 12 基準測試提供了工作站設定文件,請查看該設定檔是否適用於桌面環境;不要想當然地認為伺服器控制項適用於圖形介面。如果您的組織指定了不同的設定檔或自訂的基準測試,請遵循該要求並記錄對應關係。 Maya 會先在變更單中記錄基準測試版本和所選的工作站設定文件,而不是不加區分地應用所有建議。
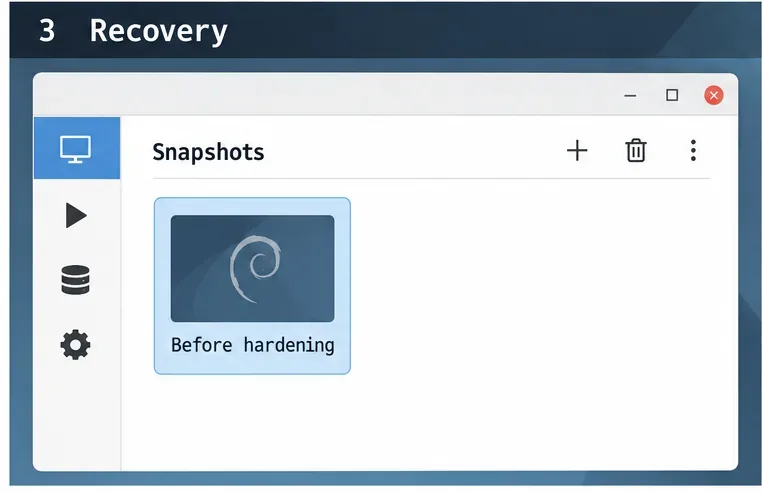
在編輯系統設定之前,請先建立可還原的備份,並在虛擬機器或備用工作站上進行測試。確認您擁有可用的本機控制台、復原媒體以及備份的存取權。對於虛擬機,請建立快照並驗證您知道如何還原它。如果虛擬磁碟或主機發生故障,快照不能取代單獨的備份。
保留一份變更日誌,記錄建議編號、原始設定、新設定、原因以及回滾指令或檔案副本。分批套用少量相關更改,僅重新啟動相關服務,並檢查登入、網路、音訊、列印和所需應用程式。 Maya 可以使用這種分階段流程來識別導致迴歸的特定更改,而無需面對大量無法追蹤的修改。
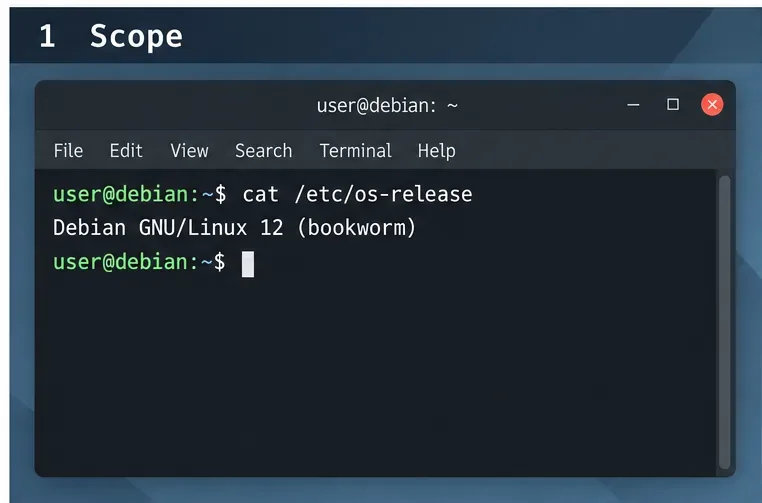
首先獲取基線資訊。檢查作業系統版本、已安裝軟體套件、正在執行的服務、已啟用單元、監聽套接字、本機使用者以及目前防火牆規則。例如:
cat /etc/os-release
systemctl --type=service --state=running
systemctl list-unit-files --state=enabled
ss -lntup
getent passwd
這些命令提供的是清單,而非合規性判定。請將輸出結果與所選設定檔的設定進行比較。調查意外的監聽器或服務,但要區分必要的桌面組件和可選的網路軟體。在決定是否保留某項服務之前,請先記錄其必要性。

在評估配置之前,請將系統更新到支援的、已打好補丁的狀態。 Debian 12 Bookworm 現已進入舊穩定版 (oldstable);Debian 目前的發行資訊顯示,其長期支援 (LTS) 階段將於 2028 年 6 月 30 日結束。支援範圍可能因架構和軟體包而異,因此請確認您機器上的軟體包是否受支援。請閱讀Debian Bookworm 發行資訊和Debian LTS 安全性頁面,以了解目前的支援範圍和建議。
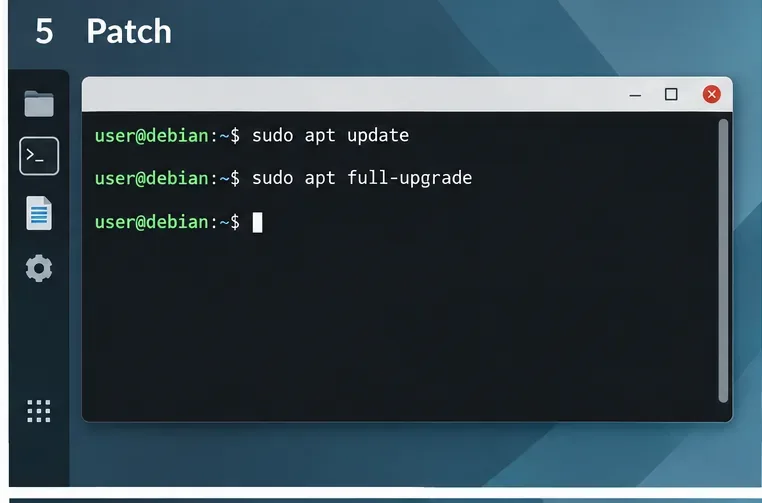
在受管系統中,請遵循貴組織的儲存庫和維護流程。在個人測試機上,請在套用變更之前先查看待處理的變更:
sudo apt update
sudo apt full-upgrade
當更新需要時,請重新啟動系統,然後重新檢查系統並記錄日期。 Debian 的unattended-upgrades軟體套件在正確配置的情況下可以自動更新,但自動化並不能取代對已啟用正確安全來源和更新實際安裝的驗證。
以基準測試提供的服務和軟體包建議作為審查提示。僅停用或移除那些既不必要又可以安全更改的組件。桌面系統可能依賴某些服務來實現網路連線、列印、藍牙、顯示器管理、遠端存取或硬體支援。正確的解決方案取決於使用者的工作內容和組織的策略。
在變更任何單元之前,請檢查其狀態和相依性。在充分了解其影響之前,最好先進行可逆的服務等級更改,而不是直接刪除軟體包。每次變更後,請驗證桌面是否仍可啟動,以及已核准的功能是否仍然有效。例如,Maya 可以記錄她的支援團隊需要遠端管理服務,並將其視為已批准的例外情況,並採取相應的控制措施,而不是僅僅為了讓清單看起來更簡潔而禁用它。
檢查管理員成員資格、休眠帳戶、密碼原則以及管理員遠端連線方式。僅在確認所有權和恢復路徑後才可移除存取權限。請嚴格按照 CIS 建議進行操作,切勿從其他無關指南複製設定。對於 SSH,Debiansshd_config(5)文件中提供了諸如`--ssh-host` 和 `--ssh PermitRootLogin-host`之類的選項PermitEmptyPasswords;請參閱Debian Bookworm OpenSSH 伺服器設定手冊。
如果主機需要 SSH 連接,請在關閉第一個管理工作階段之前測試第二個會話。sudo sshd -t重新載入服務之前,請先驗證配置。在為每個必需帳戶配置並測試基於金鑰的存取權之前,請勿關閉密碼驗證。如果不需要遠端訪問,請遵循基準和組織策略以停用遠端訪問,並保留控制台恢復功能。
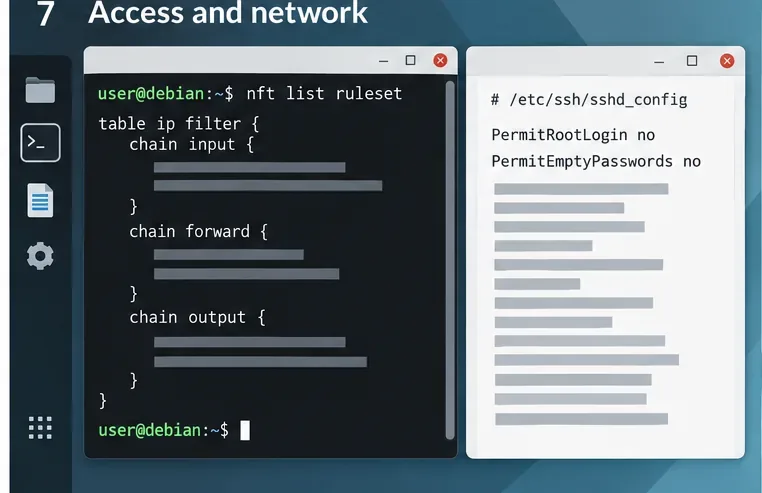
首先確定所需的入站和出站流量,包括 DHCP、DNS、IPv6、遠端支援、列印以及任何本地服務。 Debian 使用 nftables 作為其封包過濾框架;請參閱《Debian 管理員手冊》中關於封包過濾的部分。切勿將通用防火牆規則集直接貼上到工作站上,而應根據主機的實際需求進行調整。
使用以下命令檢查目前規則sudo nft list ruleset。如果正在編輯/etc/nftables.conf,請在載入之前檢查語法sudo nft -c -f /etc/nftables.conf。保持控制台或帶外路徑可用,並在永久啟用規則之前進行測試。驗證 IPv4 和 IPv6 的行為以及所有必要的桌面功能。官方Debian Bookworm nft 手冊記錄了命令選項。防火牆只是防禦層之一,不能取代修補程式、帳戶控製或應用程式安全。
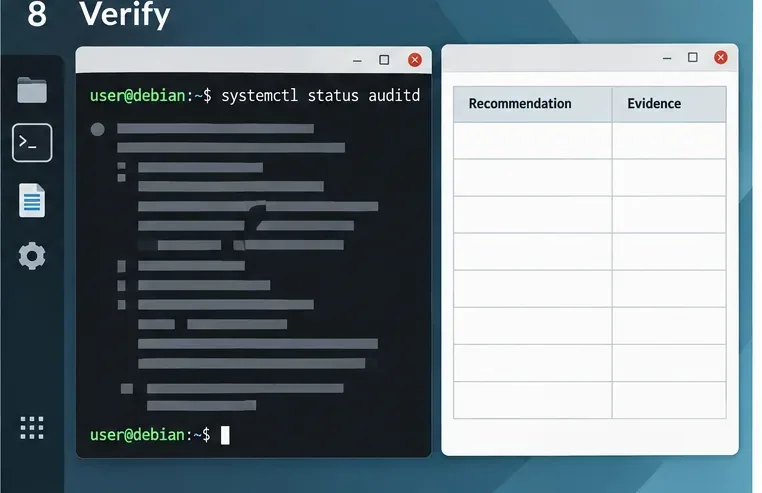
根據基準版本和配置文件,對每項適用的建議進行評估。根據貴組織的評估方法,記錄通過、失敗、不適用或例外等狀態,並附上證據:命令輸出、配置路徑、軟體包狀態或已批准的例外情況參考。不要因為相關指令已運行就將某個控制項標記為通過。
審計日誌記錄有助於調查和證據收集。 Debian 的auditd軟體套件為 Linux 核心審計系統提供使用者空間工具;但僅安裝該軟體套件並不能證明已配置所需規則或日誌保留符合策略。請使用基準測試的具體審計建議,並驗證實際記錄和服務行為。 CIS 的基準測試頁面目前將 CIS-CAT Pro 和建置工具包列為成員資源;請查看官方頁面以了解工具的可用性和授權資訊。
修復後以及系統發生重大變更後,請重複評估。將結果、異常情況和證據保存在資產記錄中。基準測試提供了一個配置基準;合規性取決於適用的要求以及完整且有據可查的評估。本指南解釋了一種安全的工作流程,但並未對 Maya 的假設桌面或任何實際機器進行認證。
為一個遠端客戶端設定 Debian 12 WireGuard VPN 伺服器。設定金鑰、IPv4 轉送、nftables NAT、防火牆存取和連線檢查。
使用精心設計的 CIS 基準測試工作流程來強化 Debian 12 工作站:選擇正確的設定檔、安全地修補程式、檢查服務和存取權限、設定 nftables 並記錄證據。
診斷 Debian 12 上的 MySQL OOM 崩潰問題,檢查 VPS 記憶體限制,配置交換空間,並調整資料庫記憶體和並發性,但不保證提供通用的解決方案。
學習如何在虛擬機器中建立和測試基於 Debian 的 OSTree 桌面,包括系統樹準備、啟動整合、部署檢查和回滾。
Configure an SSHFS boot mount in Debian with SSH keys, fstab, and systemd automount. Includes reboot checks, permissions, timeouts, and troubleshooting.
2026年10月臺北與新北種植指南:依中央氣象署與農業部資料整理蔬菜、香草、草花、直播、育苗、定植與每週工作,並分清氣候常態與短期預報。
剛接觸播客?了解 2026 年影響影片、發現、文字稿、人工智慧、分析、獲利以及實用啟動計畫的趨勢。
這是一門實用的使用者生成內容 (UGC) 大師班,內容涵蓋客戶和創作者內容的來源、授權、簡報、發布和衡量,同時又不失真實性。
社群建立可以加深信任、提高用戶留存率、收集回饋並增強用戶擁護度,但它並不能取代所有行銷管道。權衡利弊,選擇合適的模式。
Learn what major social platforms have actually confirmed about ranking changes in 2026, what depends on context, and how to adapt without chasing myths.







